



AMD расследует якобы утечку 450 ГБ данных после атаки группы RansomHouse

AMD расследует якобы утечку 450 ГБ данных после атаки группы RansomHouse

AMD расследует якобы утечку 450 ГБ данных после атаки группы RansomHouse

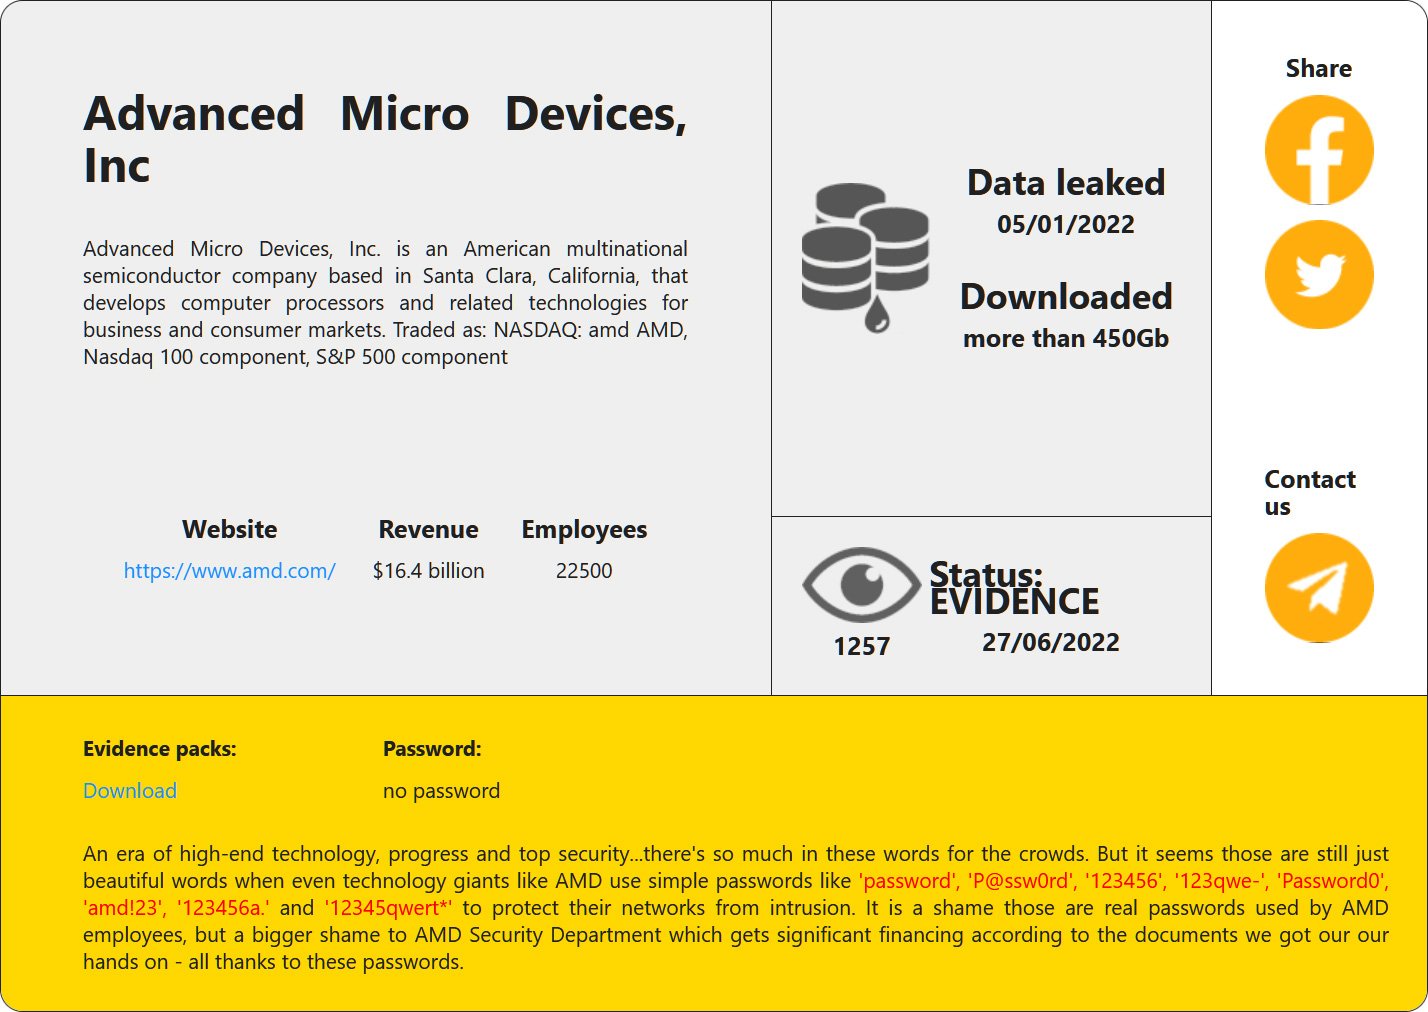
AMD начала расследовать заявления группировки кибервымогателей RansomHouse, утверждающей, что ей удалось похитить у производителя процессоров 450 ГБ данных в прошлом году. RansomHouse специализируется на проникновении в корпоративные сети, краже внутренней информации и шантаже.

На днях участники киберпреступной группы заявили в своём Telegram-канале, что собираются продать внутренние данные известной компании, имя которой начинается на букву A. Буквально вчера RansomHouse добавила AMD в список пострадавших компаний на своём сайте:


Изданию BleepingComputer представители RansomHouse объяснили, что их «партнёры» взломали сеть AMD около года назад. Дата на сайте группировки — 5 января 2022 года, однако хакеры объяснили, что в этот день они потеряли доступ к сети жертвы.

RansomHouse отметила, что они не шифруют устройства компаний: в случае с AMD злоумышленники не использовали программу-шифровальщик. Более того, киберпреступники даже не связывались с AMD на тему выкупа, поскольку гораздо прибыльнее продать данные своим «коллегам».

Якобы скомпрометированная информация содержала финансовые сведения, которые хакеры тщательно проанализировали, чтобы вычислить их ценность. Помимо этого, в БД можно найти учётные данные пользователей, списки устройств внутренней сети AMD и многое другое.

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru