



AMD расследует якобы утечку 450 ГБ данных после атаки группы RansomHouse

AMD расследует якобы утечку 450 ГБ данных после атаки группы RansomHouse

AMD расследует якобы утечку 450 ГБ данных после атаки группы RansomHouse

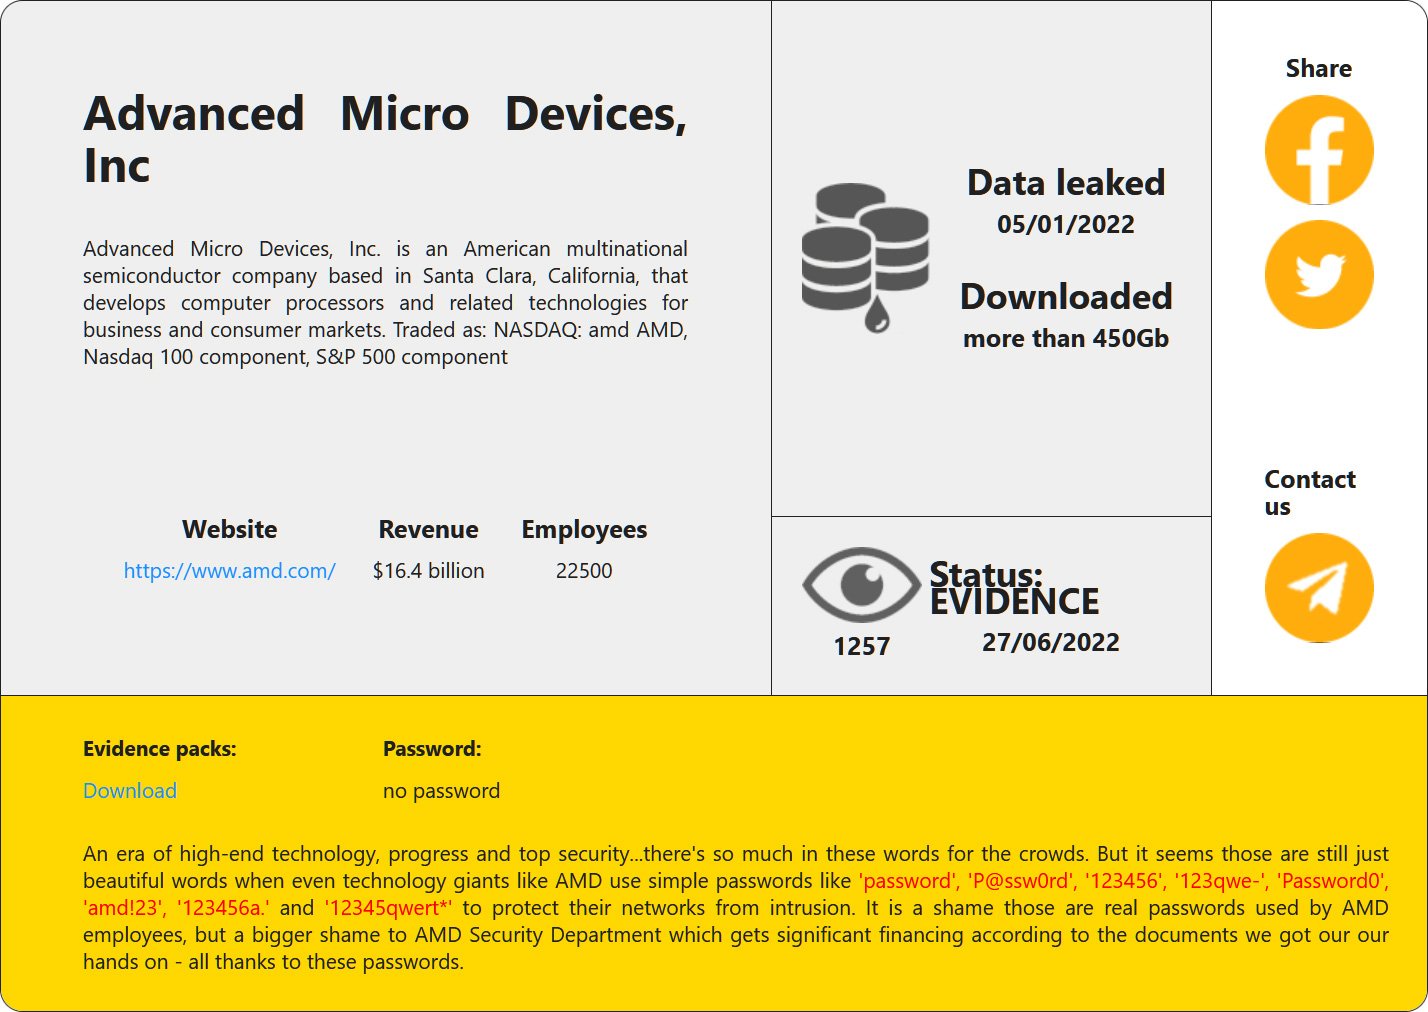
AMD начала расследовать заявления группировки кибервымогателей RansomHouse, утверждающей, что ей удалось похитить у производителя процессоров 450 ГБ данных в прошлом году. RansomHouse специализируется на проникновении в корпоративные сети, краже внутренней информации и шантаже.

На днях участники киберпреступной группы заявили в своём Telegram-канале, что собираются продать внутренние данные известной компании, имя которой начинается на букву A. Буквально вчера RansomHouse добавила AMD в список пострадавших компаний на своём сайте:


Изданию BleepingComputer представители RansomHouse объяснили, что их «партнёры» взломали сеть AMD около года назад. Дата на сайте группировки — 5 января 2022 года, однако хакеры объяснили, что в этот день они потеряли доступ к сети жертвы.

RansomHouse отметила, что они не шифруют устройства компаний: в случае с AMD злоумышленники не использовали программу-шифровальщик. Более того, киберпреступники даже не связывались с AMD на тему выкупа, поскольку гораздо прибыльнее продать данные своим «коллегам».

Якобы скомпрометированная информация содержала финансовые сведения, которые хакеры тщательно проанализировали, чтобы вычислить их ценность. Помимо этого, в БД можно найти учётные данные пользователей, списки устройств внутренней сети AMD и многое другое.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru