



AMD расследует якобы утечку 450 ГБ данных после атаки группы RansomHouse

AMD расследует якобы утечку 450 ГБ данных после атаки группы RansomHouse

AMD расследует якобы утечку 450 ГБ данных после атаки группы RansomHouse

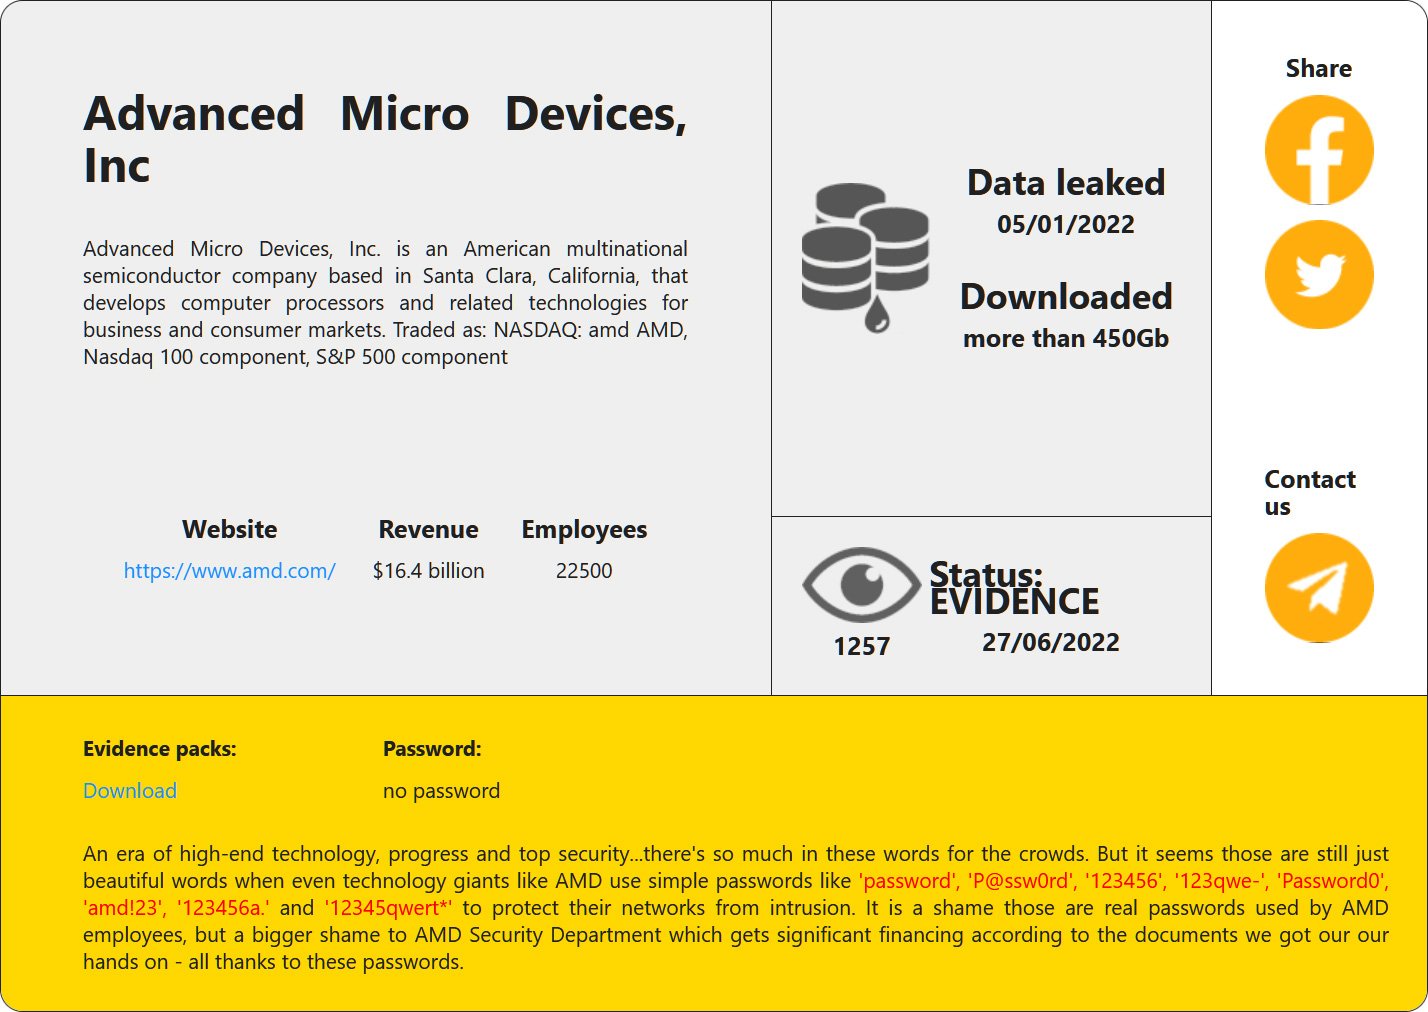
AMD начала расследовать заявления группировки кибервымогателей RansomHouse, утверждающей, что ей удалось похитить у производителя процессоров 450 ГБ данных в прошлом году. RansomHouse специализируется на проникновении в корпоративные сети, краже внутренней информации и шантаже.

На днях участники киберпреступной группы заявили в своём Telegram-канале, что собираются продать внутренние данные известной компании, имя которой начинается на букву A. Буквально вчера RansomHouse добавила AMD в список пострадавших компаний на своём сайте:


Изданию BleepingComputer представители RansomHouse объяснили, что их «партнёры» взломали сеть AMD около года назад. Дата на сайте группировки — 5 января 2022 года, однако хакеры объяснили, что в этот день они потеряли доступ к сети жертвы.

RansomHouse отметила, что они не шифруют устройства компаний: в случае с AMD злоумышленники не использовали программу-шифровальщик. Более того, киберпреступники даже не связывались с AMD на тему выкупа, поскольку гораздо прибыльнее продать данные своим «коллегам».

Якобы скомпрометированная информация содержала финансовые сведения, которые хакеры тщательно проанализировали, чтобы вычислить их ценность. Помимо этого, в БД можно найти учётные данные пользователей, списки устройств внутренней сети AMD и многое другое.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru