



Mozilla Firefox 102 теперь очищает URL от параметров-трекеров

Mozilla Firefox 102 теперь очищает URL от параметров-трекеров

Mozilla Firefox 102 теперь очищает URL от параметров-трекеров

Вышла новая версия браузера Mozilla Firefox 102 с интересным нововведением, повышающим конфиденциальность пользователей. Теперь интернет-обозреватель очищает URL от параметров, которые используются для отслеживания веб-сёрферов.

Куча компаний, среди которых наиболее заметные — Facebook, Marketo, Olytics и HubSpot, используют параметры в URL для отслеживания переходов и кликов. Тот же Facebook для исходящих ссылок задействует параметр “fbclid“:

https://www.example.com/?fbclid=IwAR4HesRZLT-fxhhh3nZ7WKsOpaiFzsg4nH0K4WLRHw1h467GdRjaLilWbLs

Новая функция Firefox 102 получила имя “Query Parameter Stripping“, её задача — автоматически очищать ссылки от упомянутых трекеров. Неважно, нажмёт ли пользователь на ссылку или сам скопирует её в адресную строку, «лиса» приведёт URL в нормальный вид.

Разработчики перечисляют параметры, с которыми умеет работать нововведение:

  • Olytics: oly_enc_id=, oly_anon_id=
  • Drip: __s=
  • Vero: vero_id=
  • HubSpot: _hsenc=
  • Marketo: mkt_tok=
  • Facebook: fbclid=, mc_eid=

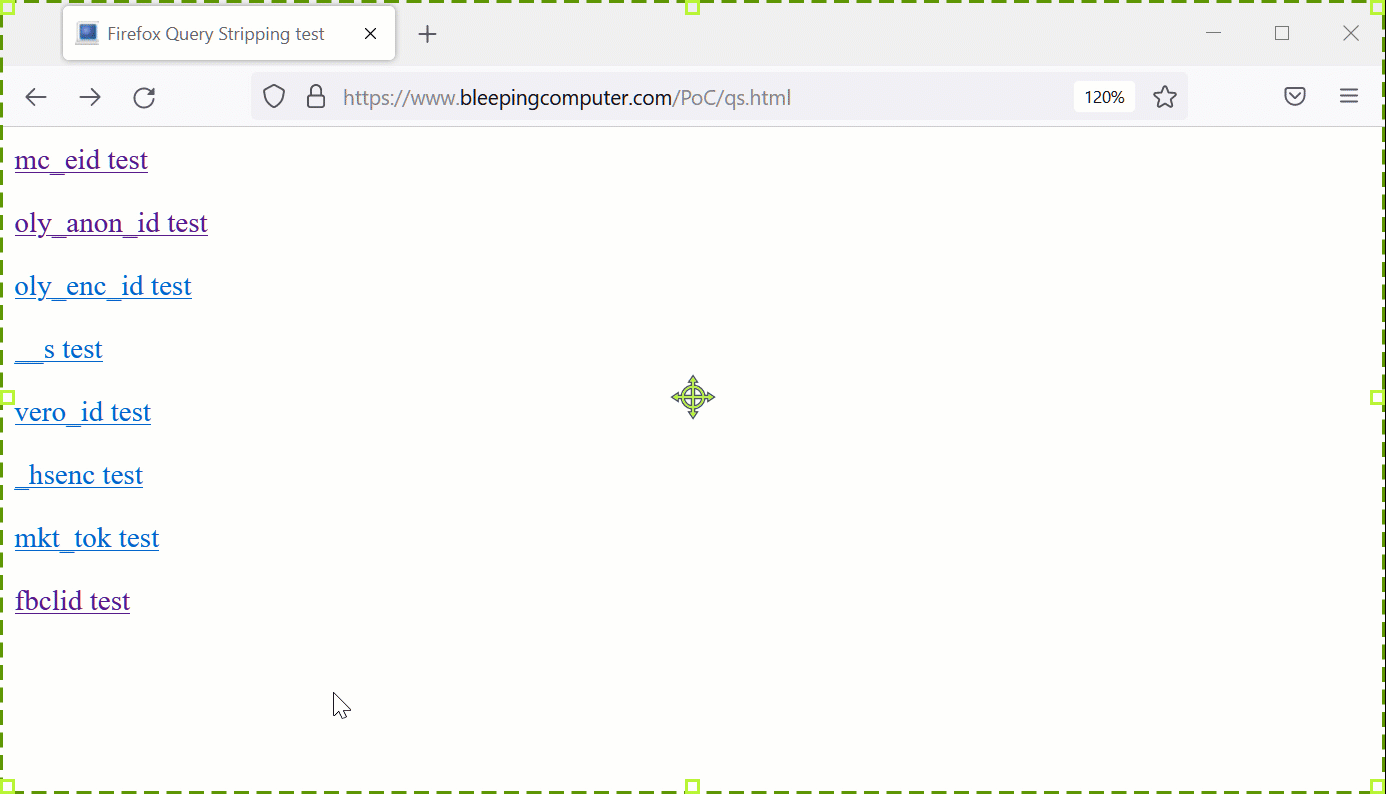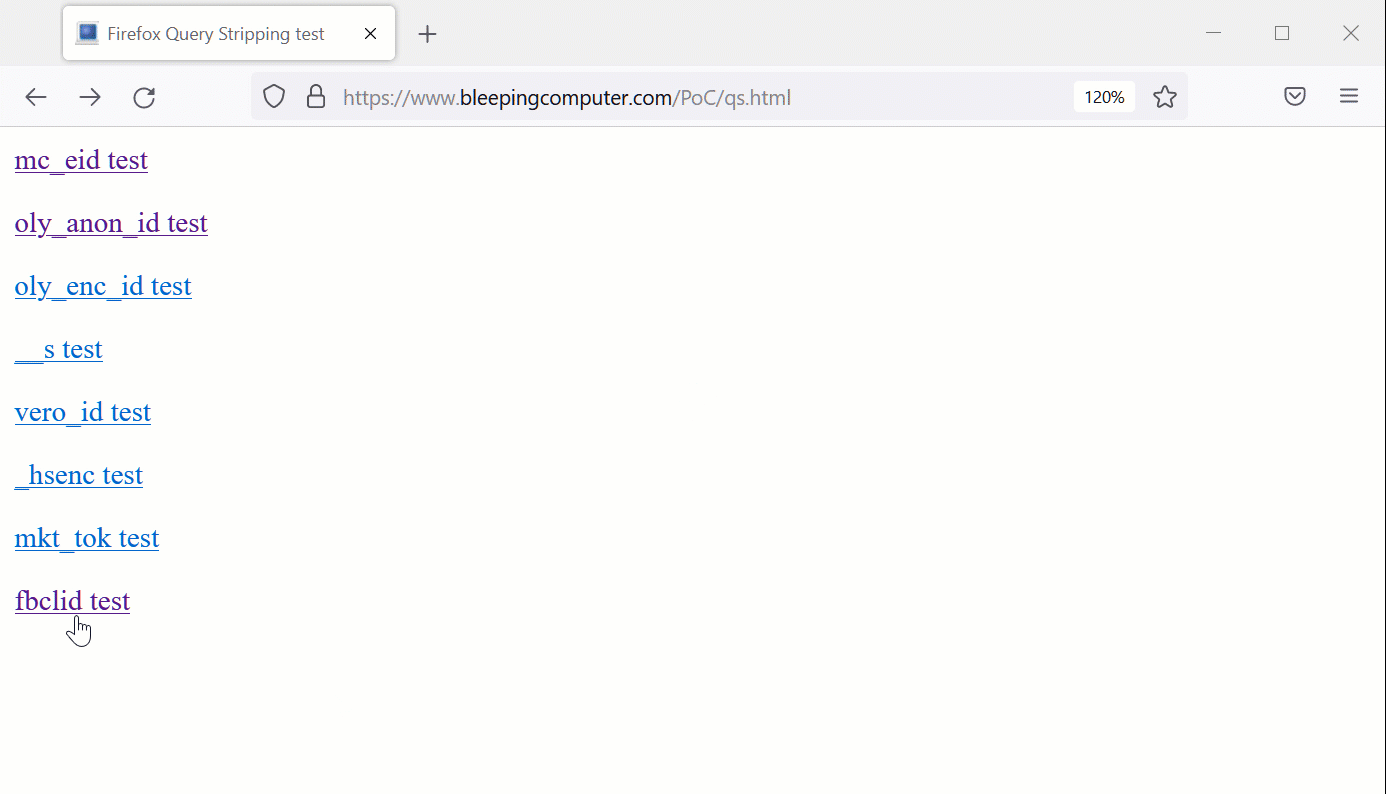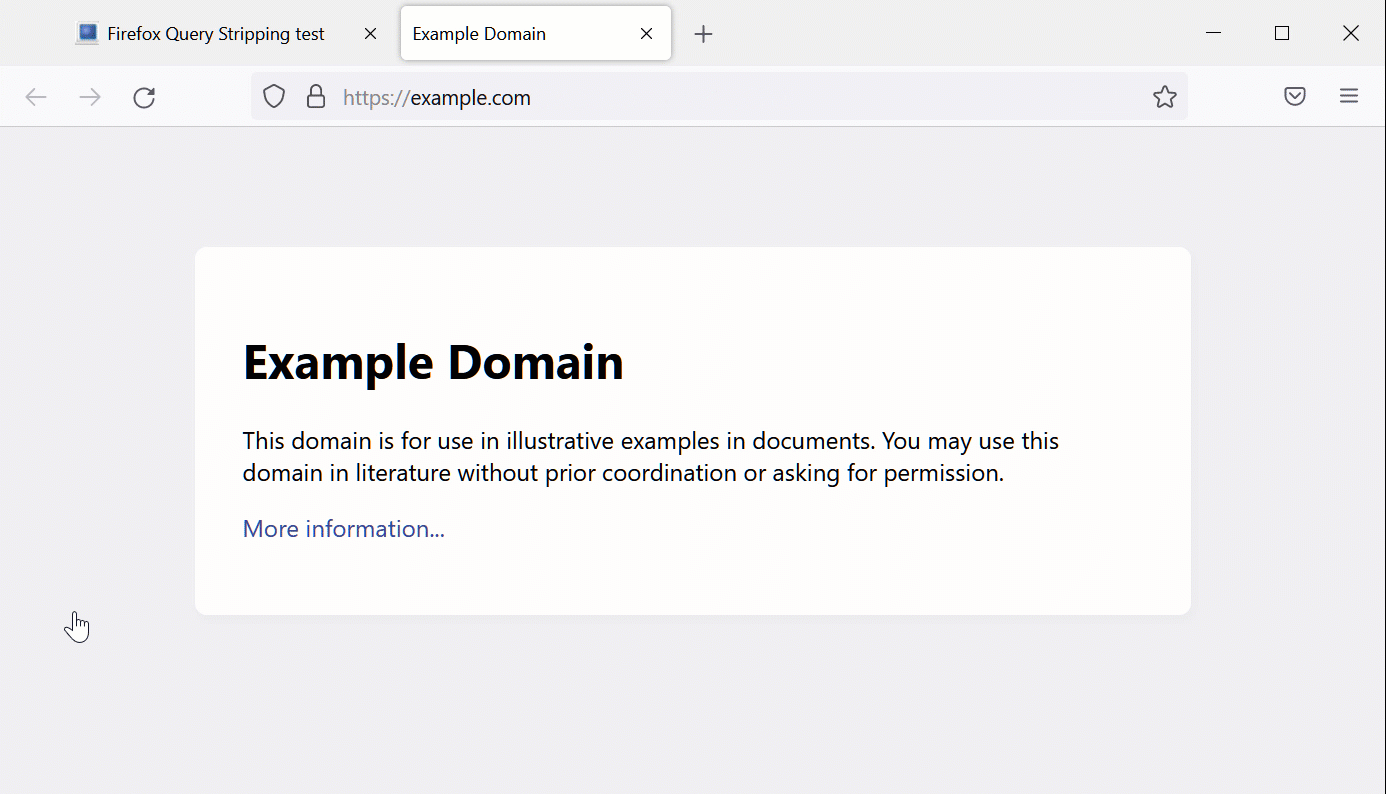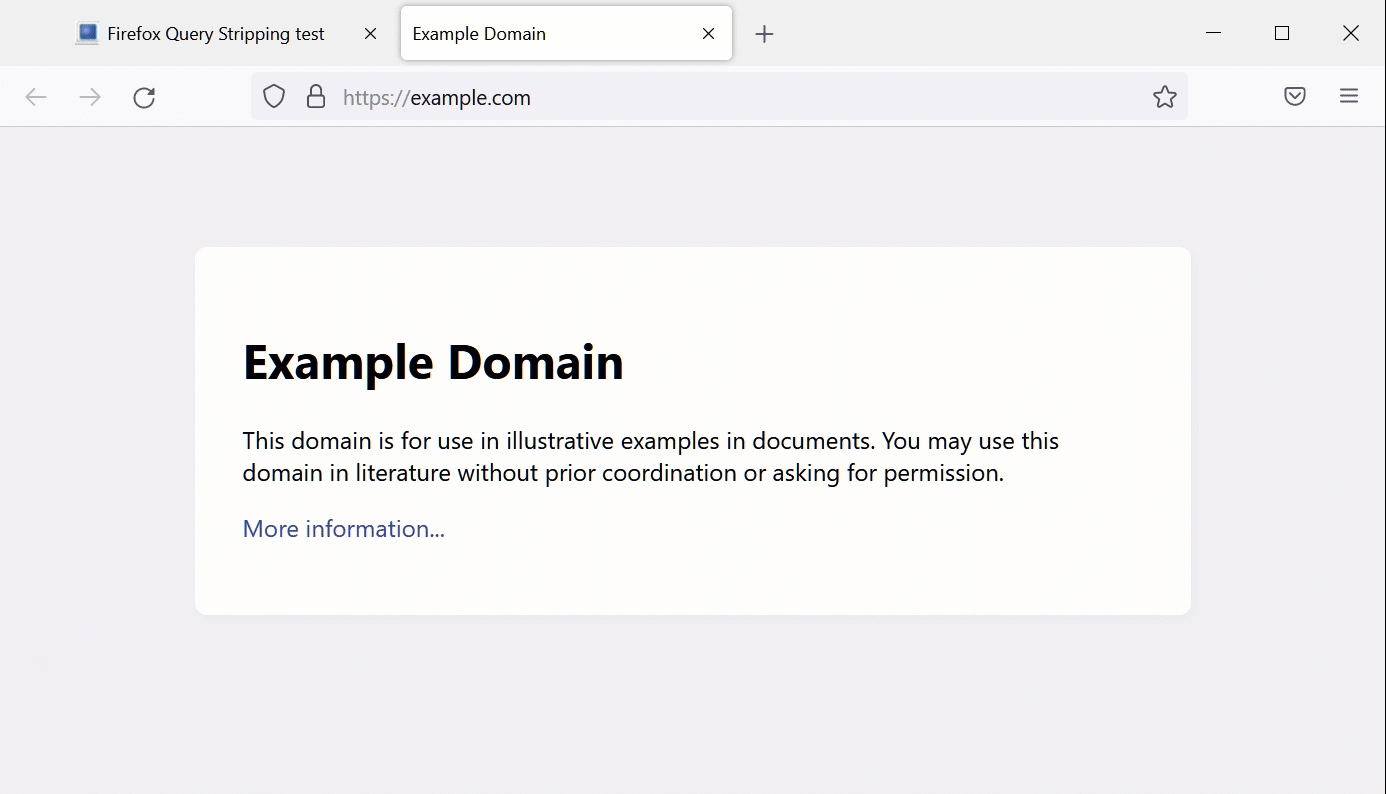
Команда BleepingComputer даже подготовила специальную тестовую веб-страницу, на которой содержатся ссылки на example.com с перечисленными выше параметрами. На результат работы новой функции браузера можно посмотреть ниже:


Включить “Query Parameter Stripping“ можно в настройках конфиденциальности и безопасности Firefox.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru