



Mozilla Firefox 102 теперь очищает URL от параметров-трекеров

Mozilla Firefox 102 теперь очищает URL от параметров-трекеров

Mozilla Firefox 102 теперь очищает URL от параметров-трекеров

Вышла новая версия браузера Mozilla Firefox 102 с интересным нововведением, повышающим конфиденциальность пользователей. Теперь интернет-обозреватель очищает URL от параметров, которые используются для отслеживания веб-сёрферов.

Куча компаний, среди которых наиболее заметные — Facebook, Marketo, Olytics и HubSpot, используют параметры в URL для отслеживания переходов и кликов. Тот же Facebook для исходящих ссылок задействует параметр “fbclid“:

https://www.example.com/?fbclid=IwAR4HesRZLT-fxhhh3nZ7WKsOpaiFzsg4nH0K4WLRHw1h467GdRjaLilWbLs

Новая функция Firefox 102 получила имя “Query Parameter Stripping“, её задача — автоматически очищать ссылки от упомянутых трекеров. Неважно, нажмёт ли пользователь на ссылку или сам скопирует её в адресную строку, «лиса» приведёт URL в нормальный вид.

Разработчики перечисляют параметры, с которыми умеет работать нововведение:

  • Olytics: oly_enc_id=, oly_anon_id=
  • Drip: __s=
  • Vero: vero_id=
  • HubSpot: _hsenc=
  • Marketo: mkt_tok=
  • Facebook: fbclid=, mc_eid=

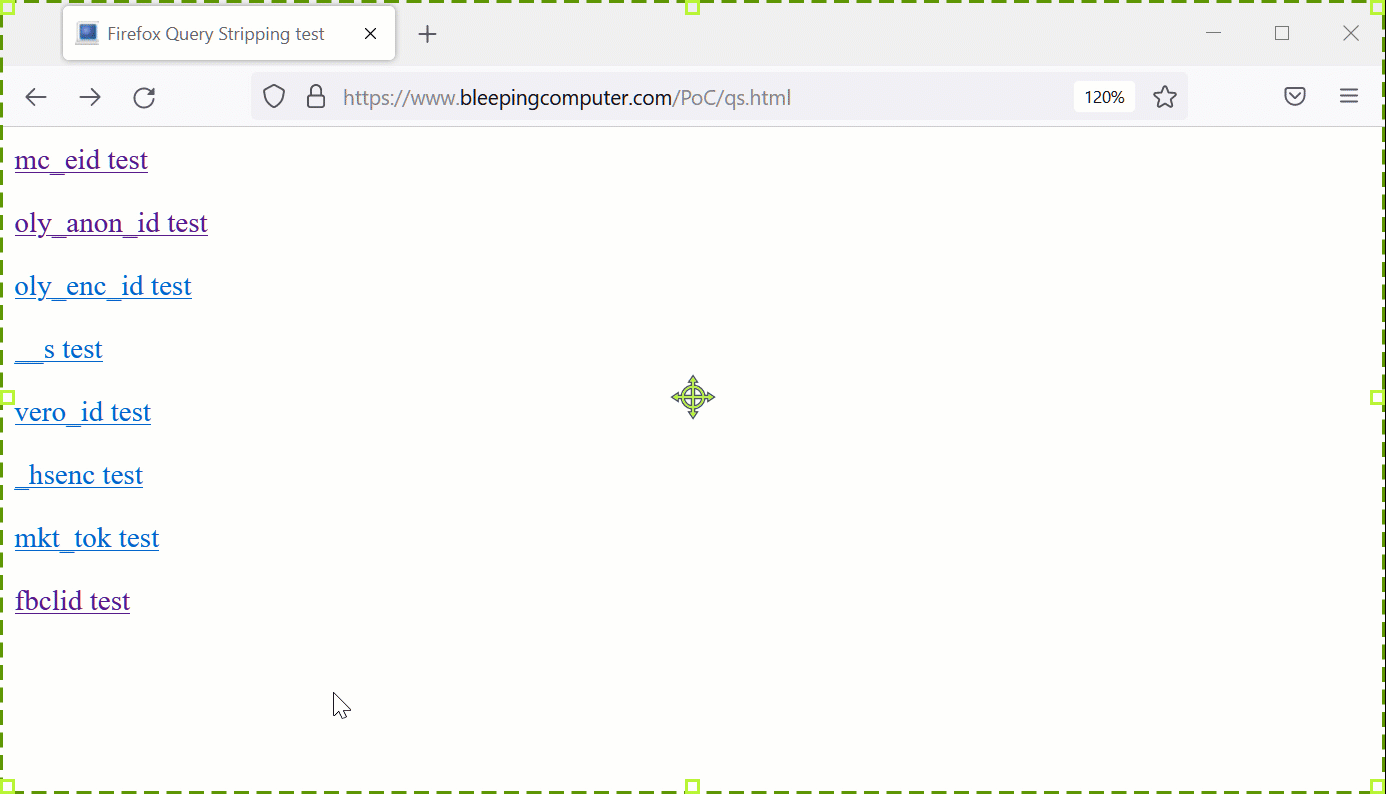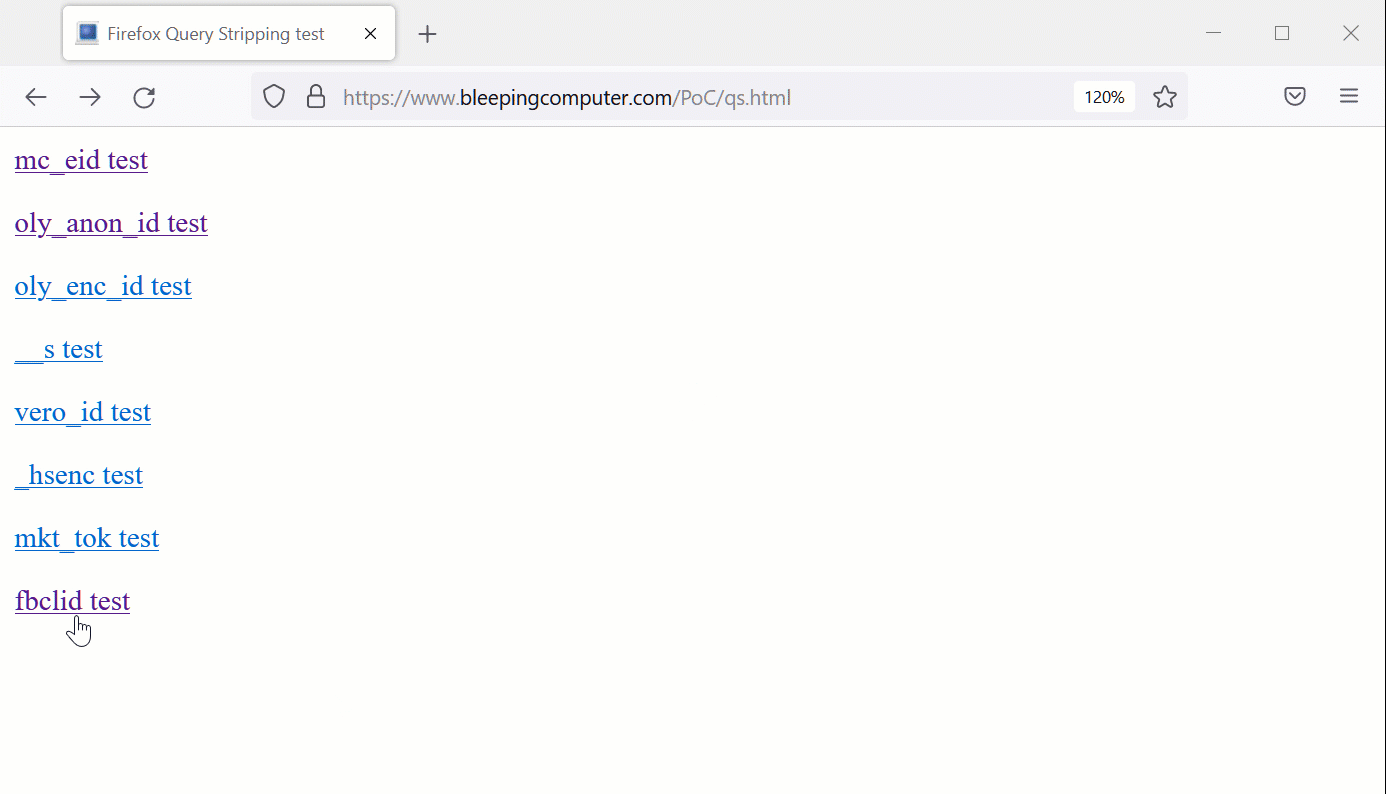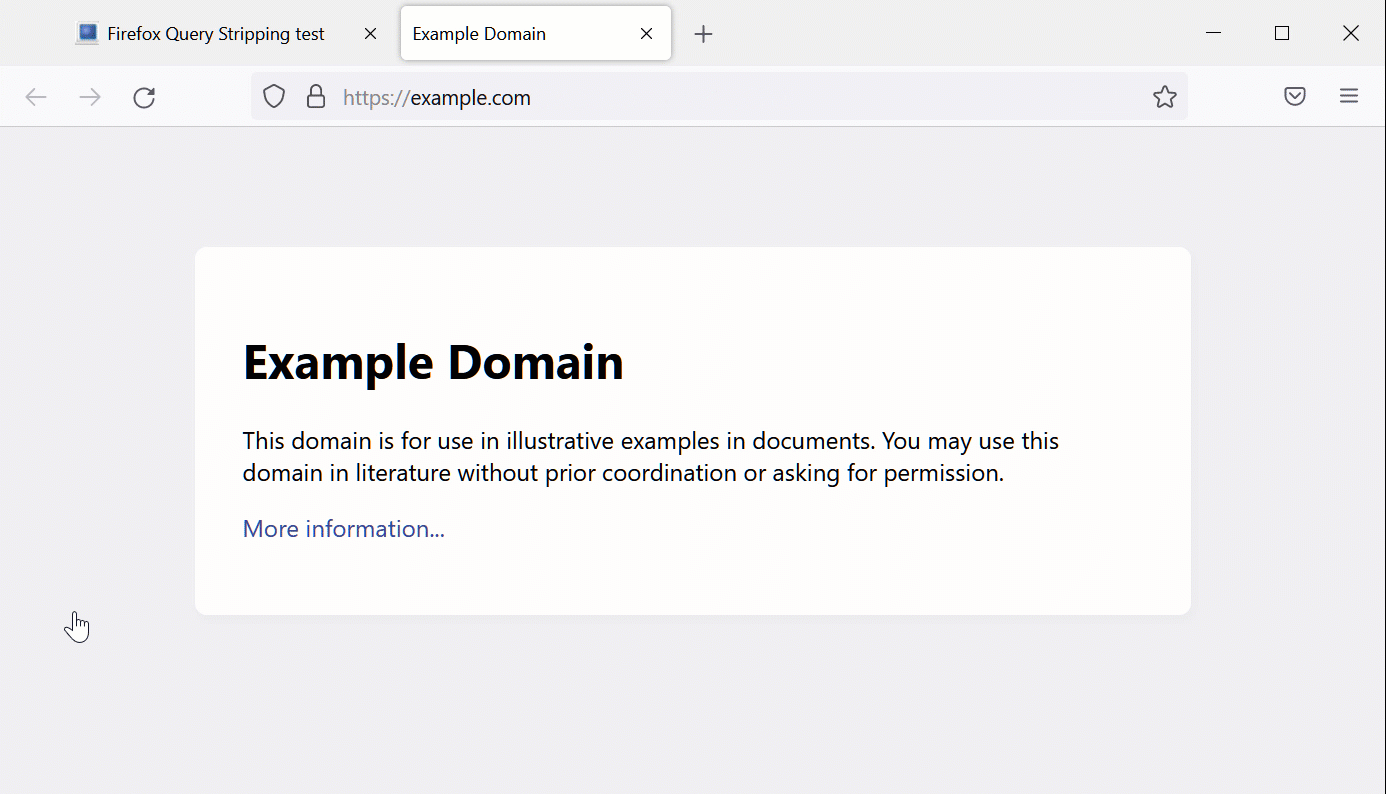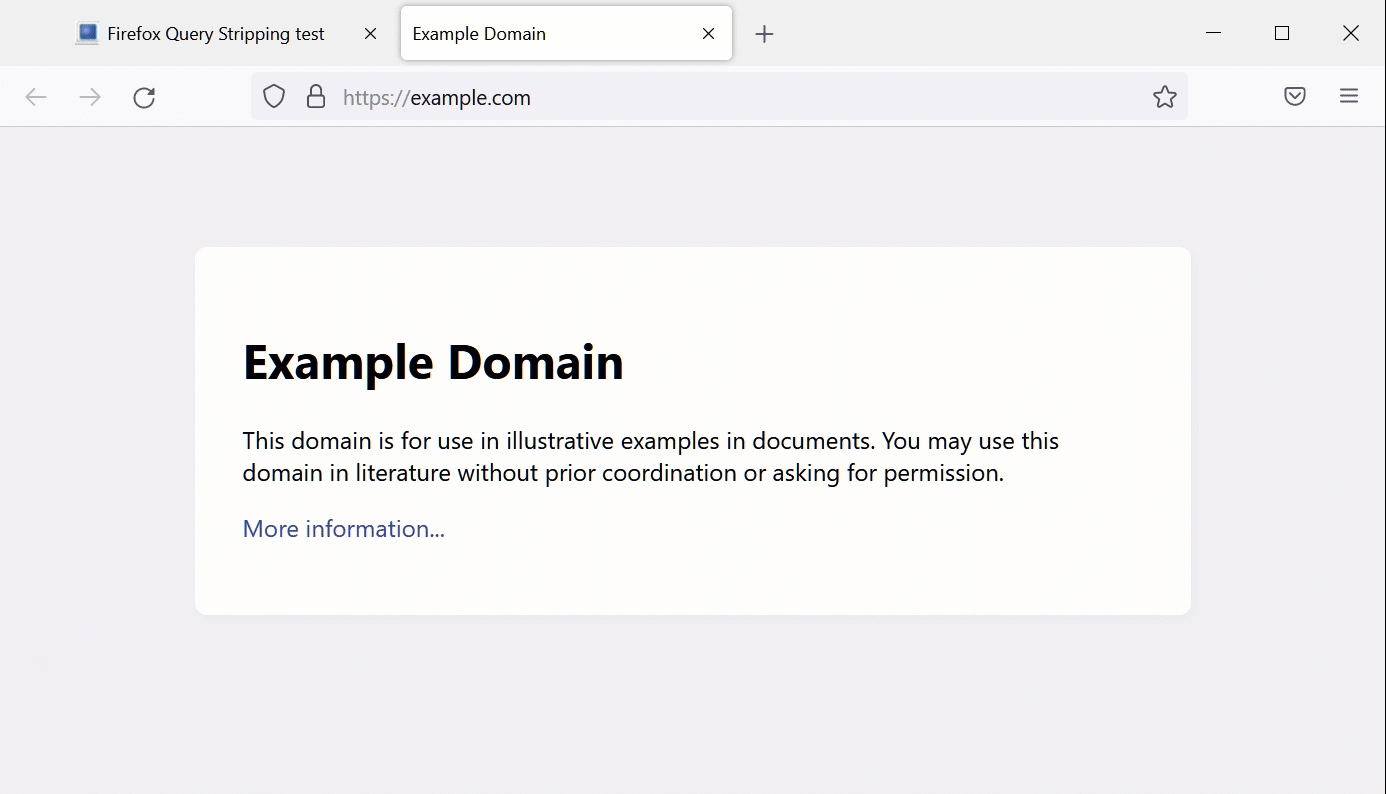
Команда BleepingComputer даже подготовила специальную тестовую веб-страницу, на которой содержатся ссылки на example.com с перечисленными выше параметрами. На результат работы новой функции браузера можно посмотреть ниже:


Включить “Query Parameter Stripping“ можно в настройках конфиденциальности и безопасности Firefox.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru