



Уязвимости в охранных системах ZoneMinder создают условия для слежки

Уязвимости в охранных системах ZoneMinder создают условия для слежки

Уязвимости в охранных системах ZoneMinder создают условия для слежки

Эксперт Positive Technologies обнаружил две уязвимости в системе видеонаблюдения ZoneMinder. Одна из них позволяет получить доступ к внутренней сети и видеопотоку и признана критической.

Продукт ZoneMinder с открытым исходным кодом предназначен для построения корпоративных охранных систем и установки домашнего видеонаблюдения. Проблемы выявлены в выпуске 1.36.14; патчи включены в состав сборки 1.36.16 (коммит на GitHub от 27 мая).

Наиболее опасна уязвимость, получившая 9,1 балла по шкале CVSS. Эксплойт возможен при наличии прав администратора и после аутентификации позволяет выполнить сторонний код на хосте с набором приложений ZoneMinder.

В результате автор атаки сможет проникнуть во внутреннюю сеть жертвы, а также вести перехват видеотрафика. Подобная возможность позволяет, например, получить данные о внутреннем устройстве здания и режиме работы сотрудников компании, в частности, ее службы охраны. В тех случаях, когда ZoneMinder защищает частную собственность, существует риск слива доступа на рынки даркнета.

Менее опасная уязвимость (4,8 балла) классифицируется как хранимая XSS; по свидетельству PT, она связана с отсутствием предварительной обработки пользовательского ввода. Эксплойт позволяет получить доступ к конфиденциальным данным — например, о сессиях пользователей на узле с запущенным веб-приложением ZoneMinder.

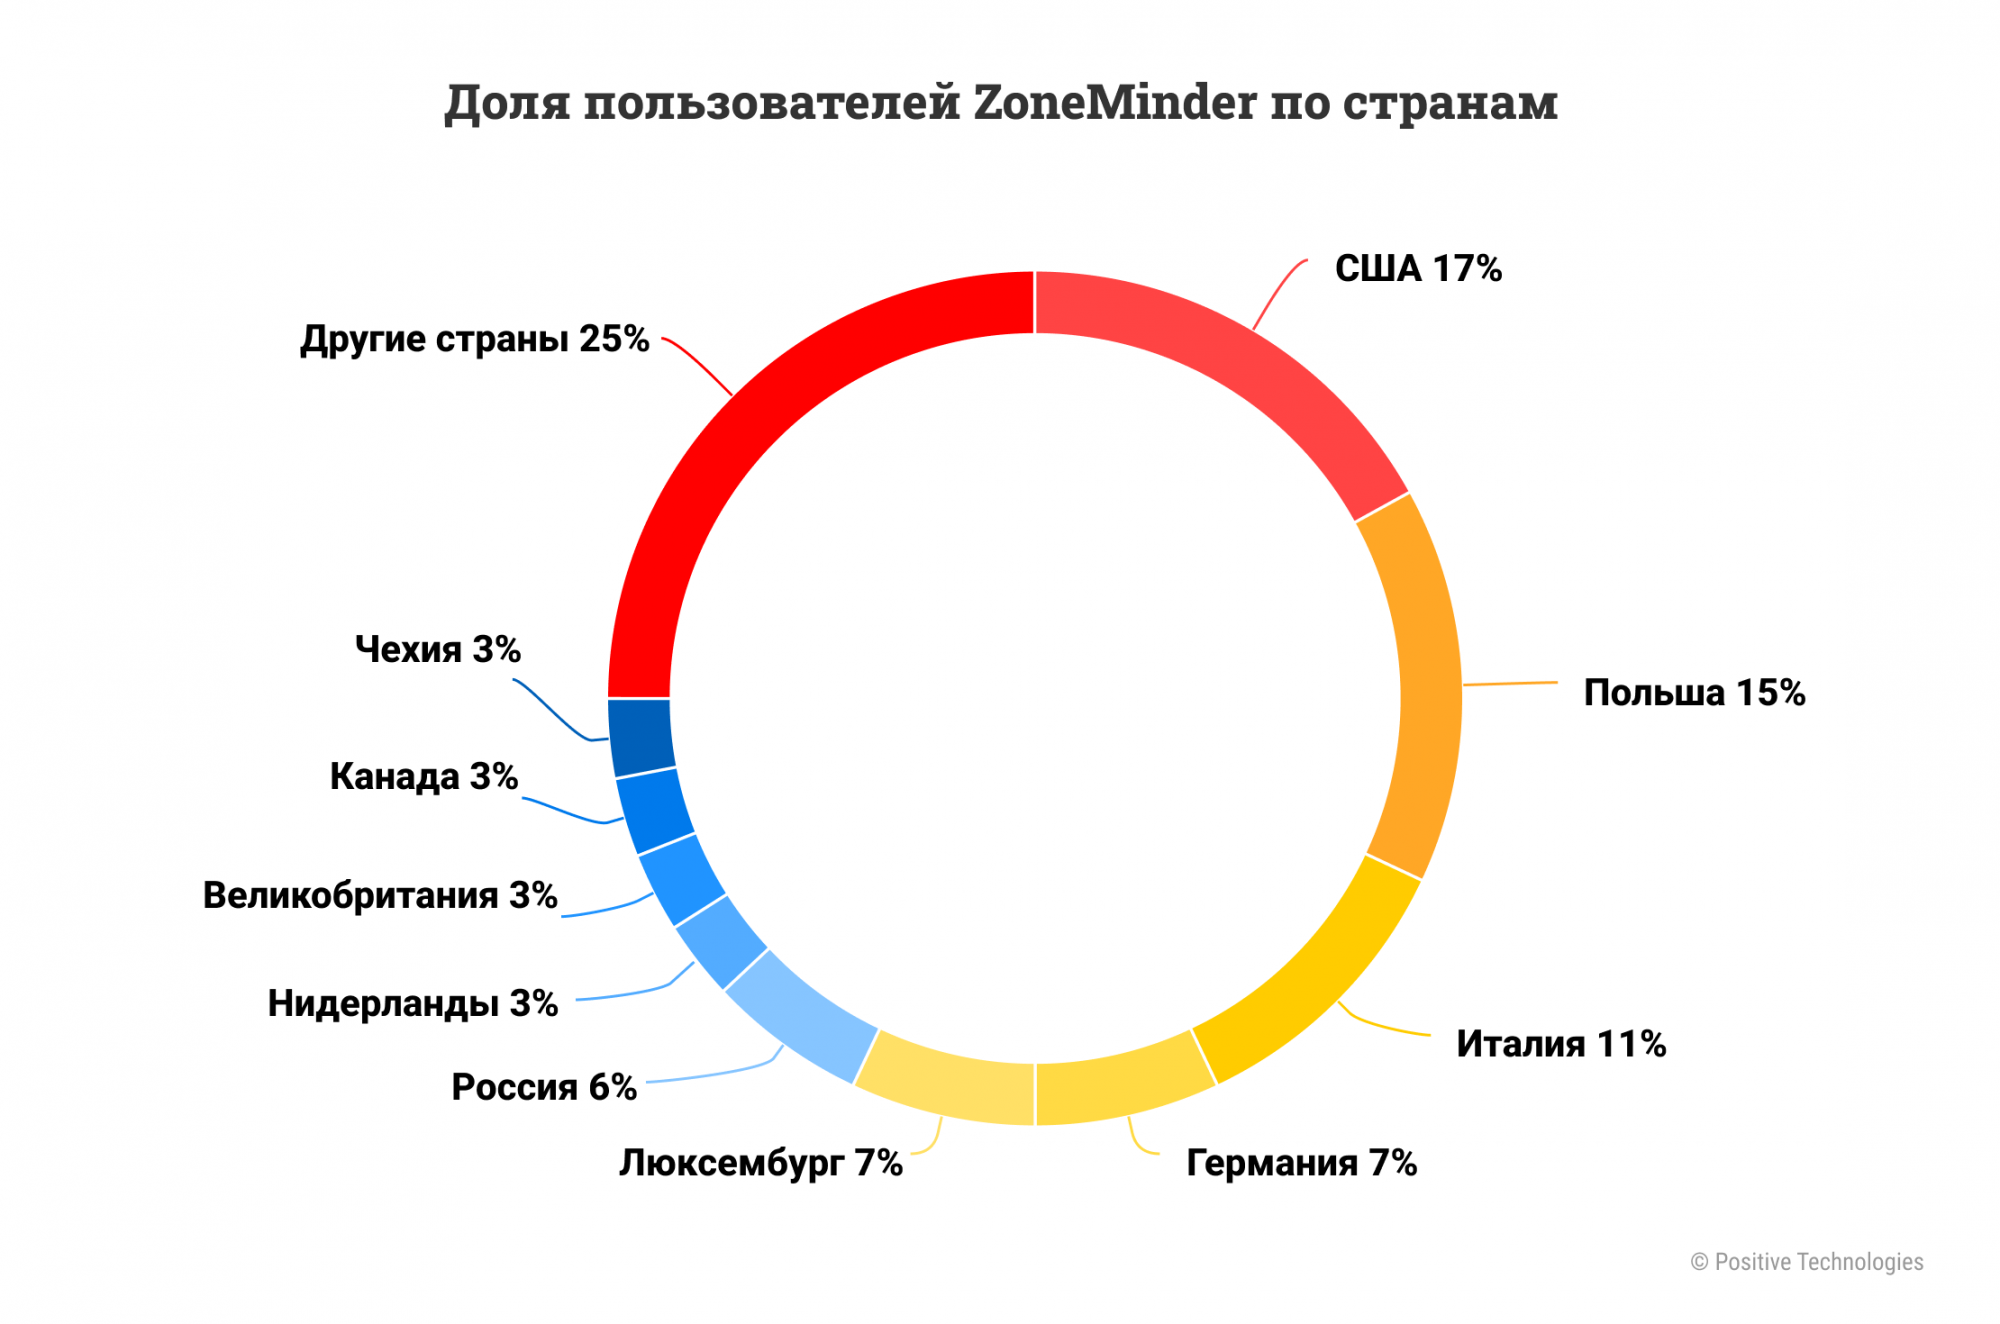
«Это весьма распространенное бесплатное решение для установки системы видеонаблюдения, — рассказывает автор находок Илья Яценко. — Оно используется и дома, и в компаниях, в том числе на промышленных предприятиях. Согласно нашим оценкам, наибольшее число пользователей ПО — в США, Польше, Италии, Германии, Люксембурге и России. В некоторых случаях администраторы позволяют подключиться к ZoneMinder без аутентификации, что весьма опасно: злоумышленник может воспользоваться такими системами, как Shodan, для поиска доступных в интернете узлов с установленным ZoneMinder».


Причины появления подобных уязвимостей, по словам исследователя, могут быть различными — ошибки в коде, использование устаревших технологий, недостаточно тщательное проведение аудита. Эффективно пресечь попытки эксплойта помогают продукты класса NTA — анализаторы сетевого трафика.

Подпишитесь на новости

Верховный суд назвал основание для отмены решения о блокировке сайта

Решение о запрете информации в интернете можно отменить, если суд не привлёк к делу владельца сайта или администратора домена, хотя сведения о нём были известны. Такую позицию Верховный суд России закрепил в обзоре судебной практики.

Об этом говорится в сообщении пресс-службы ВС, на которое ссылается «Газета.Ru».

Для владельцев ресурсов принципиально именно условие об известных данных: рассмотреть вопрос о запрете информации, проигнорировав установленного владельца сайта, — процессуальное нарушение.

Обзор касается административных дел о признании интернет-информации запрещённой к распространению, а также материалов экстремистскими.

Верховный суд уточнил и требования к заявителям: они должны предоставить сведения, необходимые суду для доступа к спорному контенту. Оценивать обоснованность требований о запрете нужно в судебном заседании.

Кроме того, предварительное ограничение доступа к странице не мешает рассматривать другие административные дела, связанные с ней. Уже установленная блокировка сама по себе не закрывает остальные судебные разбирательства.

RSS: Новости на портале Anti-Malware.ru