



Уязвимости в охранных системах ZoneMinder создают условия для слежки

Уязвимости в охранных системах ZoneMinder создают условия для слежки

Уязвимости в охранных системах ZoneMinder создают условия для слежки

Эксперт Positive Technologies обнаружил две уязвимости в системе видеонаблюдения ZoneMinder. Одна из них позволяет получить доступ к внутренней сети и видеопотоку и признана критической.

Продукт ZoneMinder с открытым исходным кодом предназначен для построения корпоративных охранных систем и установки домашнего видеонаблюдения. Проблемы выявлены в выпуске 1.36.14; патчи включены в состав сборки 1.36.16 (коммит на GitHub от 27 мая).

Наиболее опасна уязвимость, получившая 9,1 балла по шкале CVSS. Эксплойт возможен при наличии прав администратора и после аутентификации позволяет выполнить сторонний код на хосте с набором приложений ZoneMinder.

В результате автор атаки сможет проникнуть во внутреннюю сеть жертвы, а также вести перехват видеотрафика. Подобная возможность позволяет, например, получить данные о внутреннем устройстве здания и режиме работы сотрудников компании, в частности, ее службы охраны. В тех случаях, когда ZoneMinder защищает частную собственность, существует риск слива доступа на рынки даркнета.

Менее опасная уязвимость (4,8 балла) классифицируется как хранимая XSS; по свидетельству PT, она связана с отсутствием предварительной обработки пользовательского ввода. Эксплойт позволяет получить доступ к конфиденциальным данным — например, о сессиях пользователей на узле с запущенным веб-приложением ZoneMinder.

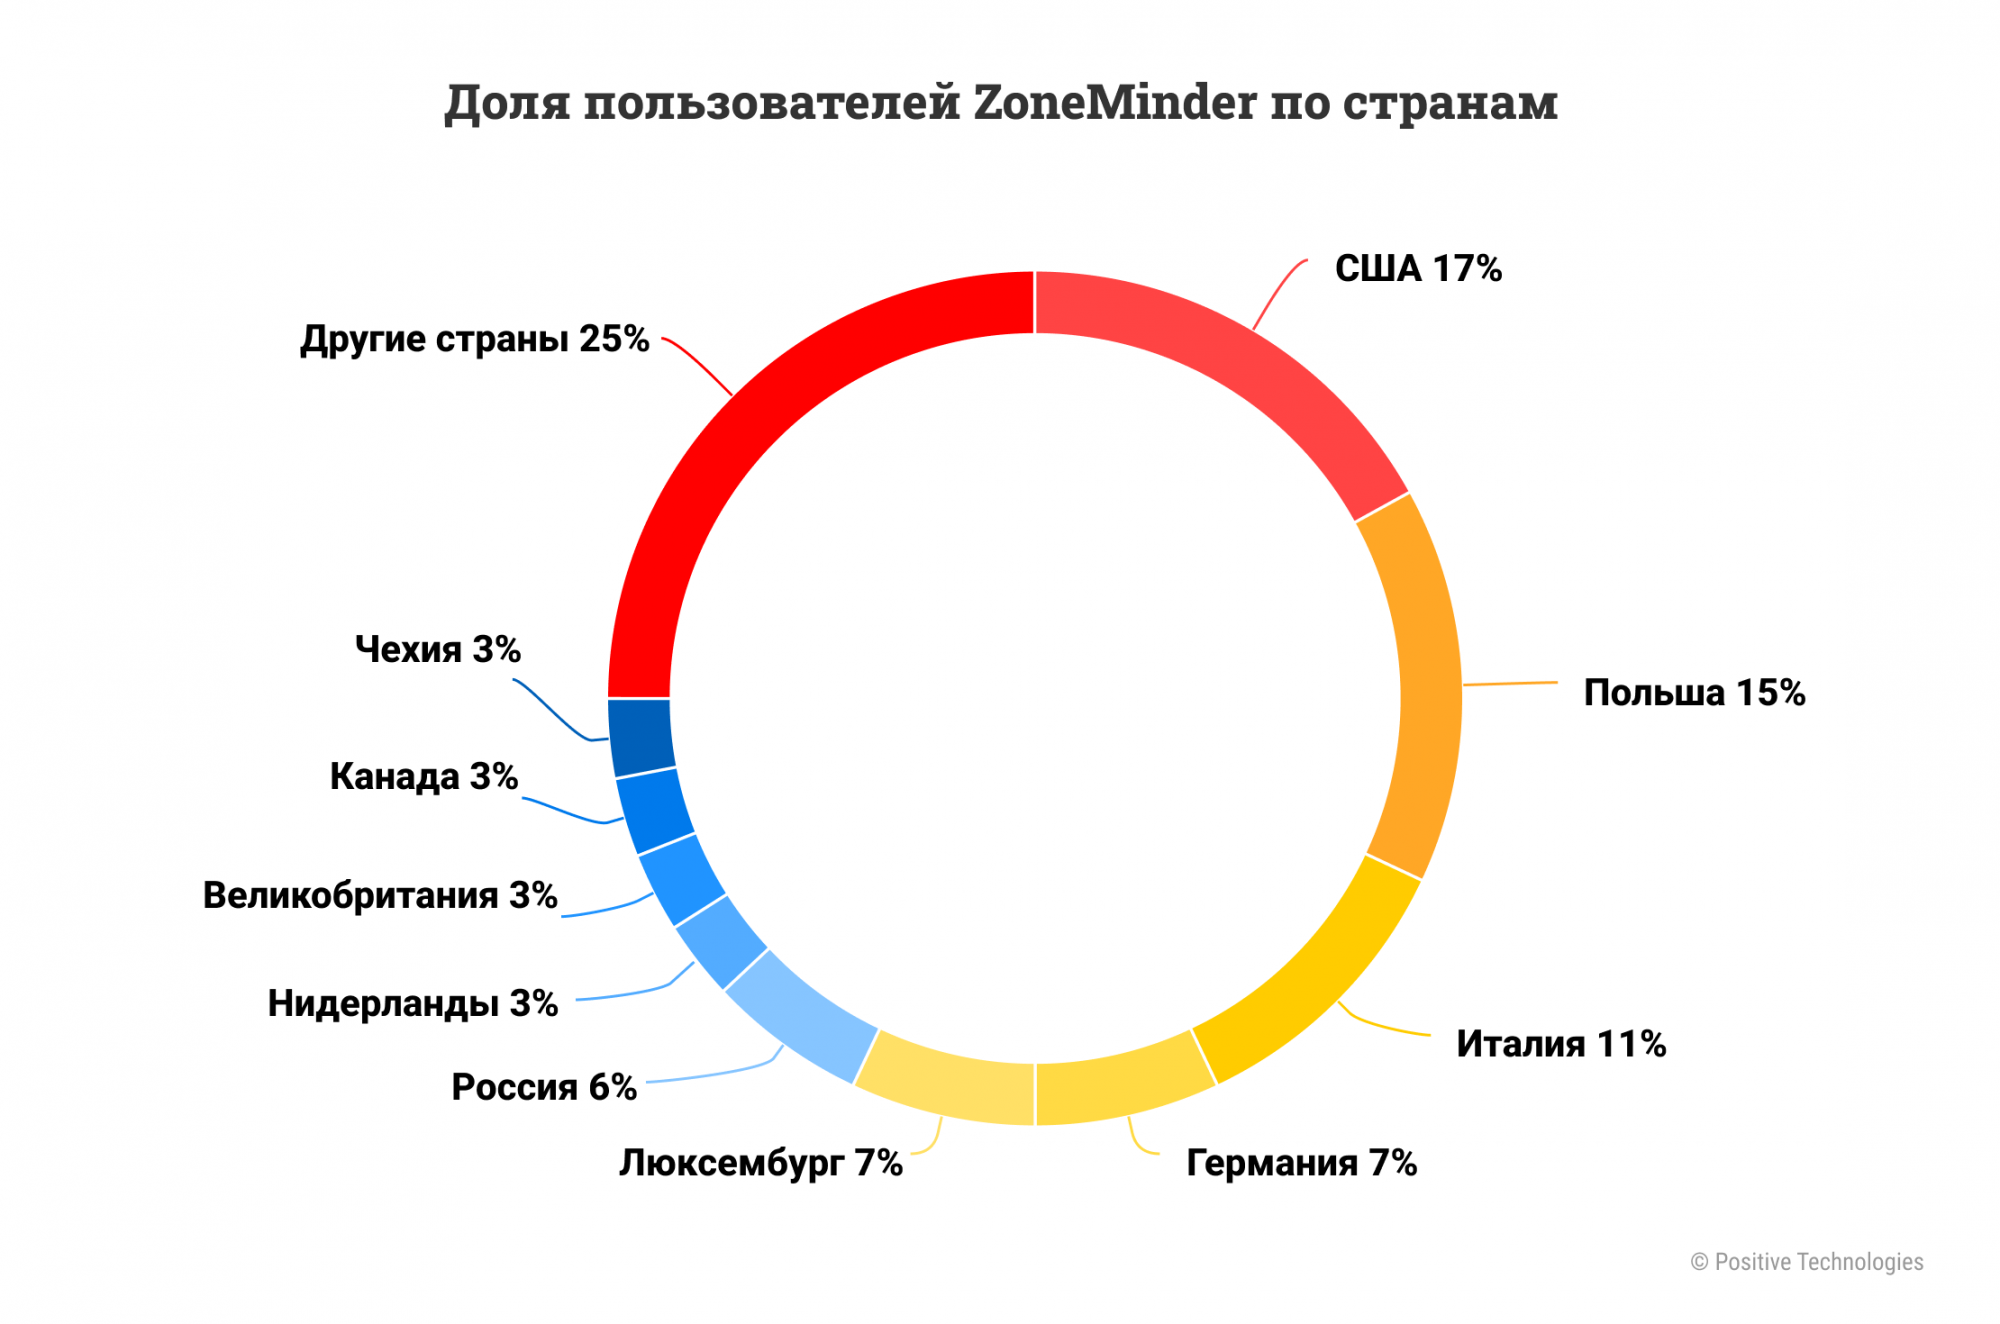
«Это весьма распространенное бесплатное решение для установки системы видеонаблюдения, — рассказывает автор находок Илья Яценко. — Оно используется и дома, и в компаниях, в том числе на промышленных предприятиях. Согласно нашим оценкам, наибольшее число пользователей ПО — в США, Польше, Италии, Германии, Люксембурге и России. В некоторых случаях администраторы позволяют подключиться к ZoneMinder без аутентификации, что весьма опасно: злоумышленник может воспользоваться такими системами, как Shodan, для поиска доступных в интернете узлов с установленным ZoneMinder».


Причины появления подобных уязвимостей, по словам исследователя, могут быть различными — ошибки в коде, использование устаревших технологий, недостаточно тщательное проведение аудита. Эффективно пресечь попытки эксплойта помогают продукты класса NTA — анализаторы сетевого трафика.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru