



KillNet атаковала сайт налоговой и онлайн-бухгалтерию Литвы

KillNet атаковала сайт налоговой и онлайн-бухгалтерию Литвы

KillNet атаковала сайт налоговой и онлайн-бухгалтерию Литвы

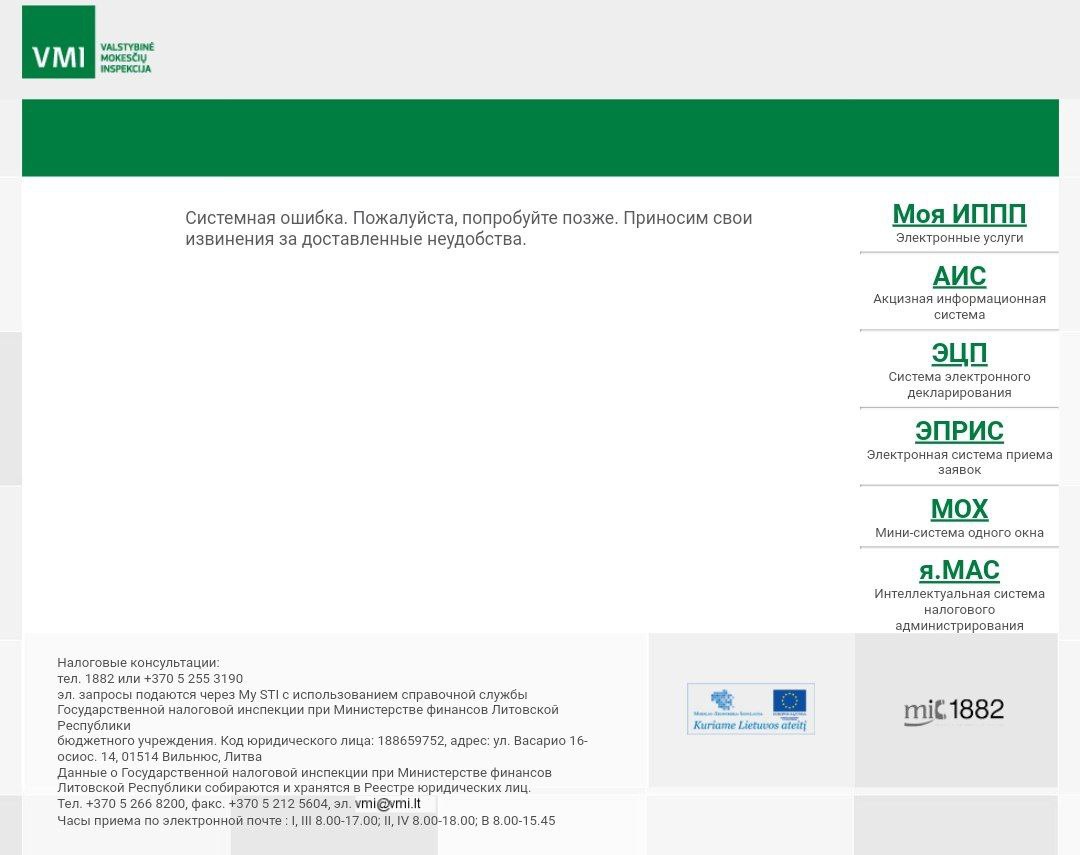
Хакерские группировки KillNet и NoName057(16) продолжают атаковать государственные структуры Литвы. С утра сообщалось о выведение из строя ресурса налоговой инспекции при Министерстве финансов Литовской Республики и ряда других сайтов.

Как отметили у себя в Telegram-канале участники KillNet, вместе с упомянутой налоговой инспекцией легли все электронные системы налоговой службы.


Кроме того, группировка опубликовала, по её словам, главную сетевую инфраструктуру Литвы. После этого атаке подверглись сайт нефтегазовых портов и уличные камеры, причём ресурс работал, однако воспользоваться услугами было невозможно.

Ближе к обеду KillNet отрапортовала о нарушении работы всей онлайн бухгалтерии Литвы. Сами хакеры отметили следующее:

«Мы, конечно, удивлены, что Литва использует “онлайн-систему“ для учёта. Сервера Amazon ситуацию не спасут».

В общей сложности группа смогла положить 1089 веб-ресурсов, атаковав одного из провайдеров Литвы. Параллельно свою операцию стартовала группировка NoName057(16), участники которой сообщили о сбое в работе сайтов аэропортов Литвы вместе с интернет-ресурсом их дирекции.

«Благодаря нашим атакам они по-прежнему доступны лишь с IP-адресов Литвы, да и скорость их работы, мягко говоря, оставляет желать лучшего», — подчеркнули киберпреступники.

Напомним, что такие же атаки KillNet и NoName057(16) провели на прошлой неделе. Тогда хакеры успели положить ряд важных веб-сайтов страны.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru