



Фишеры могут обойти MFA с помощью приложений Microsoft WebView2

Фишеры могут обойти MFA с помощью приложений Microsoft WebView2

Фишеры могут обойти MFA с помощью приложений Microsoft WebView2

Новый интересный метод фишинга использует приложения Microsoft Edge WebView2 для кражи аутентификационных cookies, что может позволить злоумышленникам обойти многофакторную аутентификацию (MFA) при доступе к скомпрометированным аккаунтам.

Есть мнение, что MFA существенно осложнило жизнь киберпреступникам, которые специализируются на краже аккаунтов. Поэтому злоумышленники начали искать методы обхода многофакторной аутентификации; так появился, например, вектор атаки Browser in the Browser.

На днях исследователь в области кибербезопасности под ником mr.d0x показал новый метод обхода MFA с использованием приложений Microsoft Edge WebView2. Способ mr.d0x позволяет украсть cookies аутентификации для входа в защищённые MFA аккаунты. Эта техника получила имя WebView2-Cookie-Stealer.

Для успешной работы используются два исполняемых файла WebView2, которые при запуске открывают легитимный веб-сайт с формой для ввода учётных данных. Фокус в том, что этот сайт открывается внутри приложения. Всё благодаря функциональности Microsoft Edge WebView2, которая позволяет встраивать браузер с поддержкой HTML, CSS и JavaScript в нативные приложения.

Помимо этого, WebView2 также открывает разработчику прямой доступ к файлам cookies и допускает встраивание JavaScript в веб-страницу, загружаемую приложением. Такие возможности просто идеально подходят для записи нажатий клавиш и отправки  аутентификационных cookies на удалённый сервер.

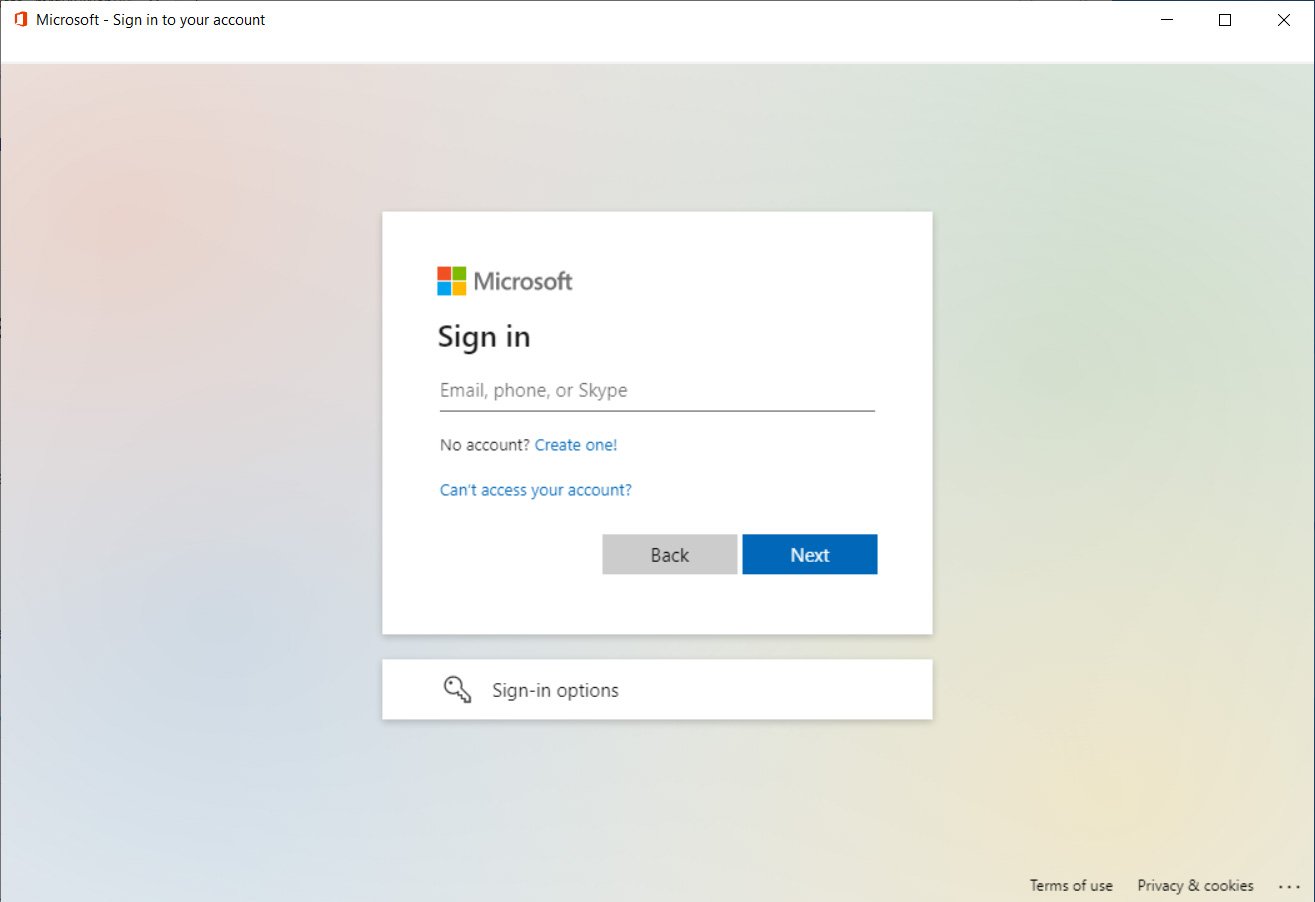
В продемонстрированной mr.d0x атаке исполняемый файл запускает подлинную форму для входа в аккаунт Microsoft. Глазами пользователя всё выглядит крайне убедительно, поскольку форма отображается без подозрительных элементов вроде опечаток, странных имён доменов и т. п.


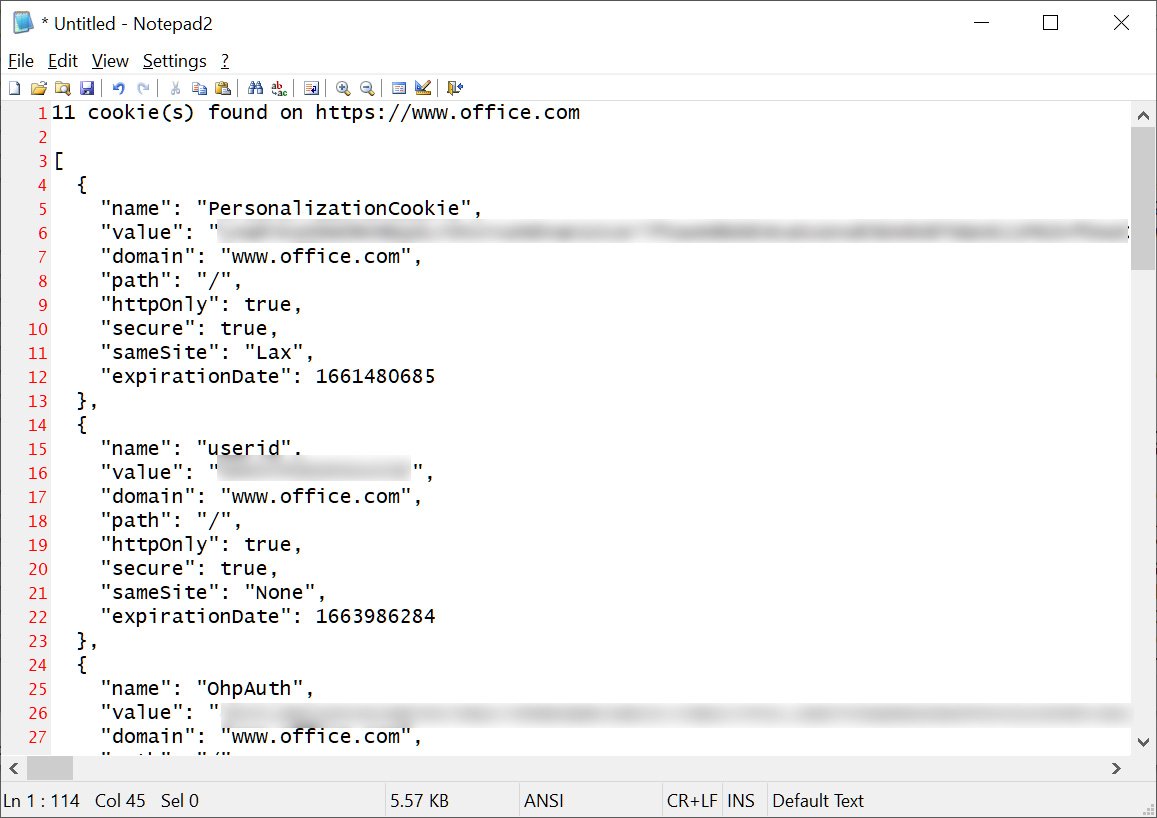
Возможность встраивать JavaScript играет на руку условному атакующему, поскольку позволяет отправлять всю перехваченную информацию на сервер. Для извлечения аутентификационных cookies приложение создаёт директорию Chromium User Data и задействует встроенный интерфейс ICoreWebView2CookieManager для экспорта cookies.

Как только киберпреступник расшифрует cookies, ему откроется полный доступ к учётной записи жертвы.


Согласно отчёту mr.d0x, эксперт протестировал свой метод на Chrome. Тем не менее не стоит забывать, что описанный mr.d0x способ требует использования социальной инженерии, ведь пользователя надо заставить запустить вредоносный исполняемый файл.

Подпишитесь на новости

Google Play Store готовит отдельный раздел для приложений, созданных ИИ

Google, похоже, решила превратить вайб-кодинг из развлечения для энтузиастов в полноценный конвейер Android-приложений. В коде Play Store обнаружили новый раздел Your creations, где пользователи смогут находить проекты, созданные с помощью Google AI Studio.

Следы функции появились в версии Google Play 53.2.23-34. Новый пункт размещён на экране Manage apps & device и ведёт к персональной коллекции ИИ-приложений. Пока кнопка Try it now просто открывает мобильную версию AI Studio в браузере.

О находке сообщает Android Authority, изучившая код приложения. Авторы предполагают, что позднее ссылка может вести в Gemini: Google ранее отказалась от отдельного мобильного клиента AI Studio и решила встроить его инструменты создания приложений прямо в своего ИИ-ассистента.



Сейчас разработанный в AI Studio проект можно выгрузить и установить вручную либо отправить в Google Play через Play Console. Второй путь требует регистрации разработчика, тестирования и прохождения стандартной процедуры публикации. Your creations может стать промежуточным вариантом — аккуратным каталогом личных экспериментов.

Интерфейс также упоминает возможность поделиться со всеми. Вот здесь начинается самое интересное: пока непонятно, смогут ли другие пользователи устанавливать такие приложения и придётся ли ИИ-самоделкам проходить обычную проверку Play Store.

Если Google действительно упростит публичное распространение, компании придётся разобраться с разрешениями, вредоносным кодом, копированием чужих проектов и авторами, которые понятия не имеют, что именно сгенерировала нейросеть.

Функция пока не запущена, а Google её официально не анонсировала. APK-разбор показывает лишь экспериментальный интерфейс, который может измениться или исчезнуть.

RSS: Новости на портале Anti-Malware.ru