



В Топ-5 кибермишеней вошли госучреждения, медцентры и медиа

В Топ-5 кибермишеней вошли госучреждения, медцентры и медиа

В Топ-5 кибермишеней вошли госучреждения, медцентры и медиа

Атаки прибавили 15%. В Positive Technologies сравнили последний квартал 2021 и первый 2022 года. В пятерку самых “востребованных” киберпреступниками теперь входят медиаресурсы, а в новых трендах угроз — вайперы.

Эксперты подтверждают рост кибервторжений и связывают их с обострением противостояния в киберпространстве. В этом свежее исследование от Positive Technologies ничем не отличается от других подобных.

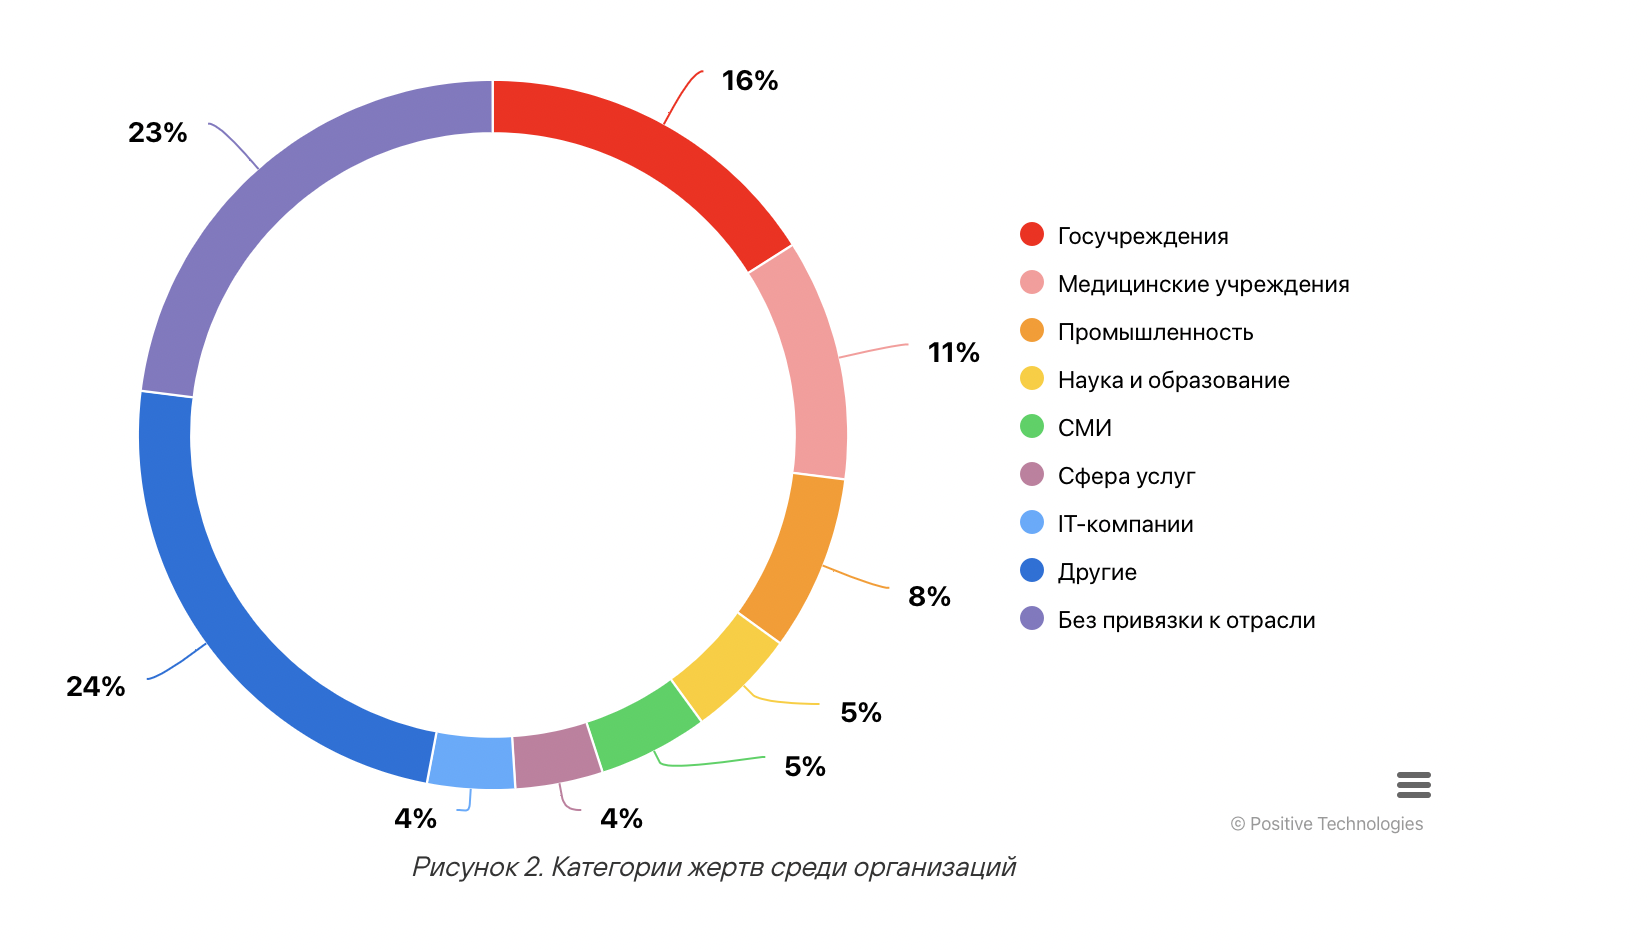
Из нового — изменился “рейтинг” самых атакуемых отраслей. Теперь в ТОП-5 входят медиаресурсы. На них, как и на образовательные площадки, приходится по 5% всех взломов.

Общий список лидеров выглядит так:

  1. Госучреждения — 16%
  2. Медицина — 11%
  3. Промышленность — 8%
  4. Наука и образование — 5%
  5. СМИ — 5%


При этом атаки на государственные сайты с января по март удвоились, если сравнивать их с данными трех последних месяцев прошлого года — 22% против 13%.

Киберпреступник образца 2022 отлично владеет инфостилером — шпионской программой, направленной на кражу информации. Особый интерес представляют учетки VPN-сервисов, которые потом продают в даркнете. Доля шпионского софта в атаках на организации составляет 18%, на частные лица — почти 40%.

Эксперты Positive Technologies отмечают появление вайперов, уничтожающих данные:

“В первом квартале этого года мы наблюдали увеличение количества атак с использованием вайперов — вредоносного ПО для удаления данных: для организаций их доля составляет 3%, а для частных лиц — 2%”, — приводит цифры аналитик исследовательской группы Positive Technologies Екатерина Семыкина.

Среди популярных „очистителей“ данных отмечают WhisperGate, HermeticWiper, IsaacWiper, DoubleZero, CaddyWiper. Есть случаи, когда такие вредоносы имитировали атаку программы-вымогателя. Жертвы даже получали сообщения о выкупе, но ключи дешифрования так никто и не вернул, а данные уничтожили.

Способов распространить вайпер много: HermeticWiper заползает сетевым червём, а DoubleZero содержался в архивах, попавших через целевые фишинговые атаки. В случае с CaddyWiper взломщики уже имели доступ к скомпрометированным сетям организаций.

Напомним, исследование Positive Technologies касается данных за январь-март 2021 года. Весной этого года “ком” атак продолжил расти, а май побил все сезонные антирекорды по утечкам.

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru