



В Топ-5 кибермишеней вошли госучреждения, медцентры и медиа

В Топ-5 кибермишеней вошли госучреждения, медцентры и медиа

В Топ-5 кибермишеней вошли госучреждения, медцентры и медиа

Атаки прибавили 15%. В Positive Technologies сравнили последний квартал 2021 и первый 2022 года. В пятерку самых “востребованных” киберпреступниками теперь входят медиаресурсы, а в новых трендах угроз — вайперы.

Эксперты подтверждают рост кибервторжений и связывают их с обострением противостояния в киберпространстве. В этом свежее исследование от Positive Technologies ничем не отличается от других подобных.

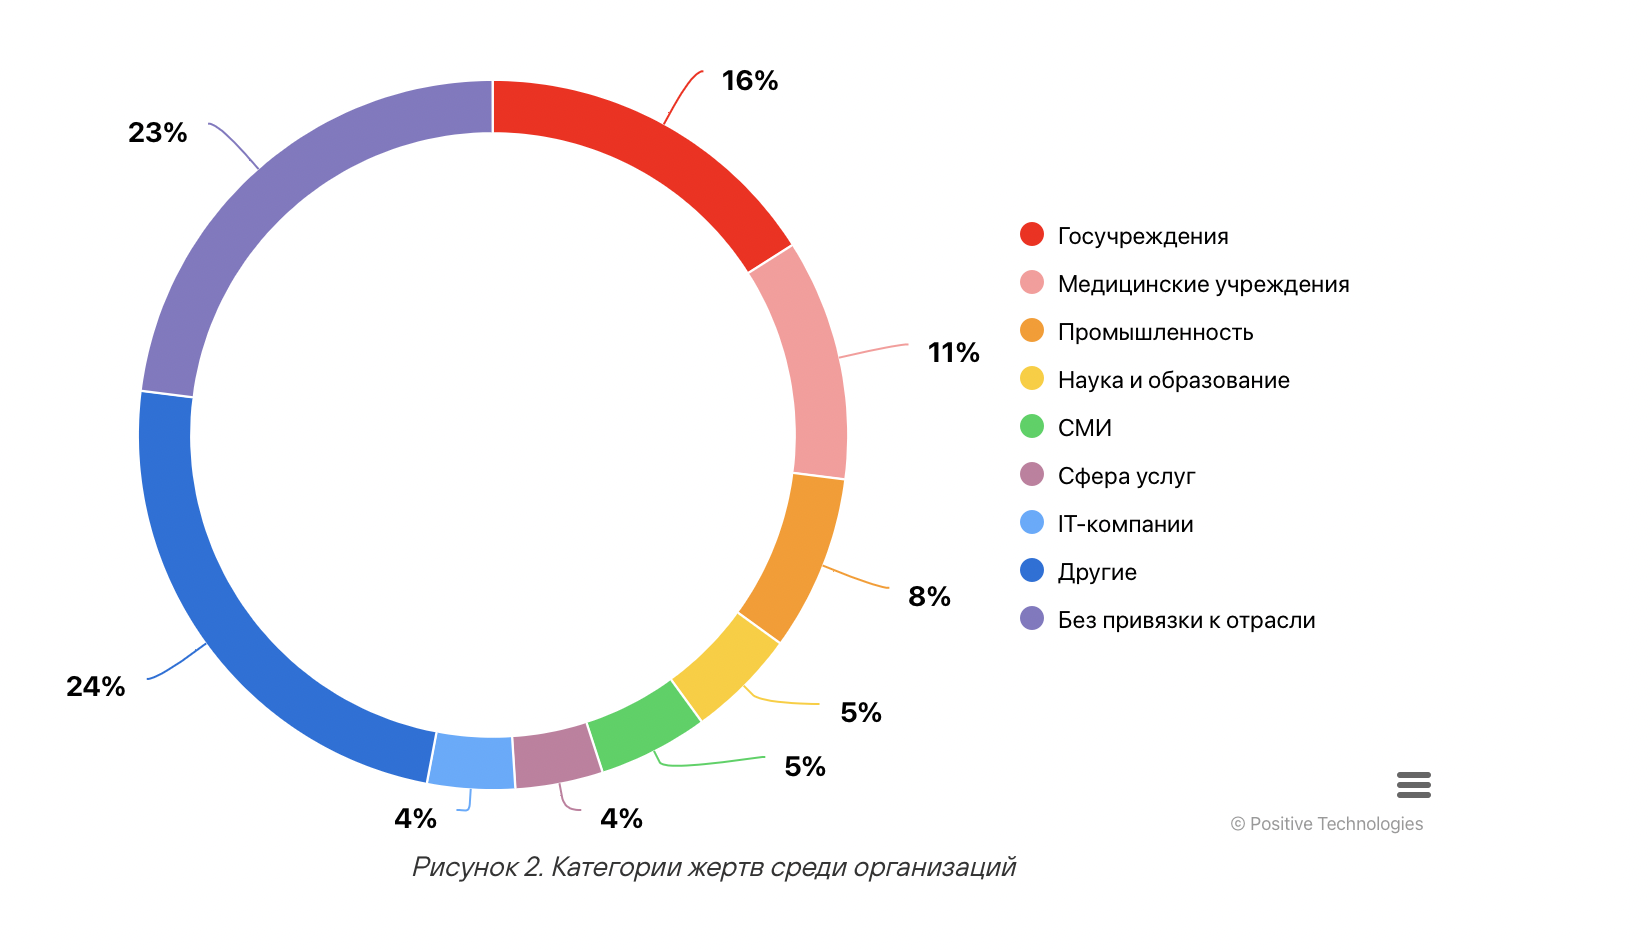
Из нового — изменился “рейтинг” самых атакуемых отраслей. Теперь в ТОП-5 входят медиаресурсы. На них, как и на образовательные площадки, приходится по 5% всех взломов.

Общий список лидеров выглядит так:

  1. Госучреждения — 16%
  2. Медицина — 11%
  3. Промышленность — 8%
  4. Наука и образование — 5%
  5. СМИ — 5%


При этом атаки на государственные сайты с января по март удвоились, если сравнивать их с данными трех последних месяцев прошлого года — 22% против 13%.

Киберпреступник образца 2022 отлично владеет инфостилером — шпионской программой, направленной на кражу информации. Особый интерес представляют учетки VPN-сервисов, которые потом продают в даркнете. Доля шпионского софта в атаках на организации составляет 18%, на частные лица — почти 40%.

Эксперты Positive Technologies отмечают появление вайперов, уничтожающих данные:

“В первом квартале этого года мы наблюдали увеличение количества атак с использованием вайперов — вредоносного ПО для удаления данных: для организаций их доля составляет 3%, а для частных лиц — 2%”, — приводит цифры аналитик исследовательской группы Positive Technologies Екатерина Семыкина.

Среди популярных „очистителей“ данных отмечают WhisperGate, HermeticWiper, IsaacWiper, DoubleZero, CaddyWiper. Есть случаи, когда такие вредоносы имитировали атаку программы-вымогателя. Жертвы даже получали сообщения о выкупе, но ключи дешифрования так никто и не вернул, а данные уничтожили.

Способов распространить вайпер много: HermeticWiper заползает сетевым червём, а DoubleZero содержался в архивах, попавших через целевые фишинговые атаки. В случае с CaddyWiper взломщики уже имели доступ к скомпрометированным сетям организаций.

Напомним, исследование Positive Technologies касается данных за январь-март 2021 года. Весной этого года “ком” атак продолжил расти, а май побил все сезонные антирекорды по утечкам.

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru