



У Cloudflare случился глобальный сбой, проблему решили за полтора часа

У Cloudflare случился глобальный сбой, проблему решили за полтора часа

У Cloudflare случился глобальный сбой, проблему решили за полтора часа

Сервисы американской Cloudflare отключились в 9:30 по московскому времени. Ошибку “500” выдавали Minecraft, Steam, Amazon Web Services, Discord, DoorDash, Gitlab, Shopify, Skype и Coinbase. К 11:00 компании удалось всё “поднять”.

На сбой обратили внимание TechCrunch и The Verge. Последние даже рекомендовали убрать на время DNS от Cloudflare в конфигурациях сети.

В результате поломки половина интернета ушла в ошибку, включая сайты и серверы на технологии Cloudflare, отдельные VPN-приложения и расширения. “Отвалился” новостной агрегатор Feedly.

На сбои жаловались тысячи клиентов из разных стран. Больше всего по Discord.

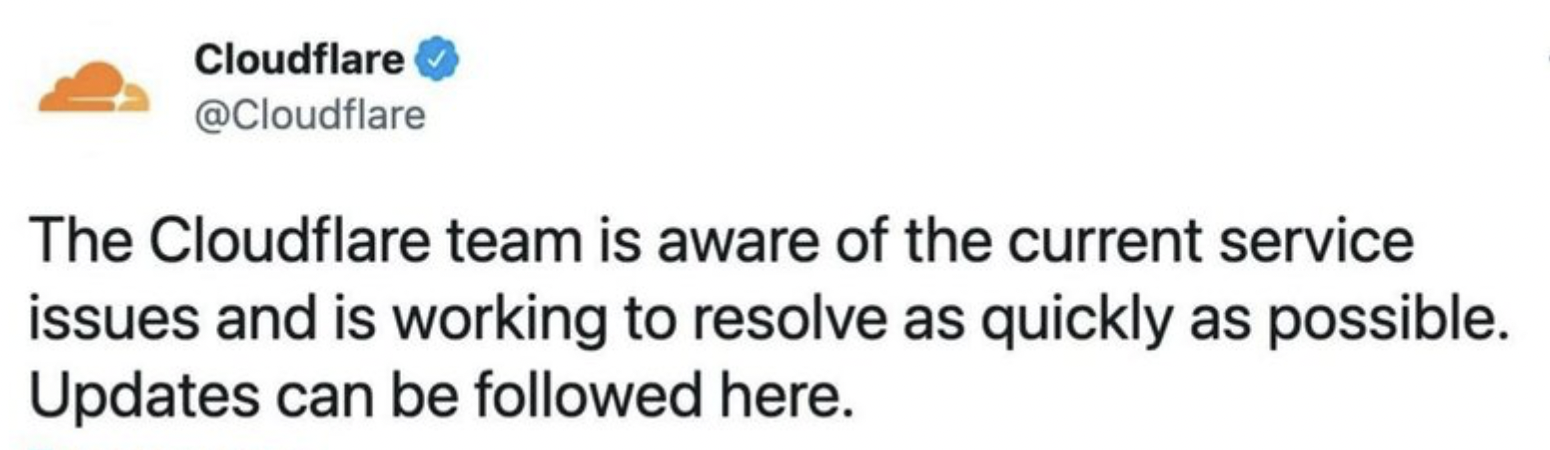
“Пользователи могут столкнуться с ошибками или тайм-аутами при доступе к Сети или службам Cloudflare”, – сообщили представители компании на официальной странице. Затем проблему дополнительно подтвердили в Twitter.


Согласно отчету, к 10:20 по Москве разработчикам удалось внести исправления, а спустя еще 40 минут сервисы снова заработали.

Был ли это взлом, атака или системная ошибка — не сообщается. На момент публикации материала ответственность на себя никто не взял.

Американская компания Cloudflare оказывает услуги CDN, предоставляет защиту от DDoS-атак, а также безопасный доступ к ресурсам и серверам DNS.

Неделю назад Cloudflare сообщила о рекордной по мощности DDoS-атаке вида HTTPS flood. Поток мусорных запросов, направленный на сайт клиента компании, на пике показал 26 млн запросов в секунду (requests per second, RPS).

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru