



У Cloudflare случился глобальный сбой, проблему решили за полтора часа

У Cloudflare случился глобальный сбой, проблему решили за полтора часа

У Cloudflare случился глобальный сбой, проблему решили за полтора часа

Сервисы американской Cloudflare отключились в 9:30 по московскому времени. Ошибку “500” выдавали Minecraft, Steam, Amazon Web Services, Discord, DoorDash, Gitlab, Shopify, Skype и Coinbase. К 11:00 компании удалось всё “поднять”.

На сбой обратили внимание TechCrunch и The Verge. Последние даже рекомендовали убрать на время DNS от Cloudflare в конфигурациях сети.

В результате поломки половина интернета ушла в ошибку, включая сайты и серверы на технологии Cloudflare, отдельные VPN-приложения и расширения. “Отвалился” новостной агрегатор Feedly.

На сбои жаловались тысячи клиентов из разных стран. Больше всего по Discord.

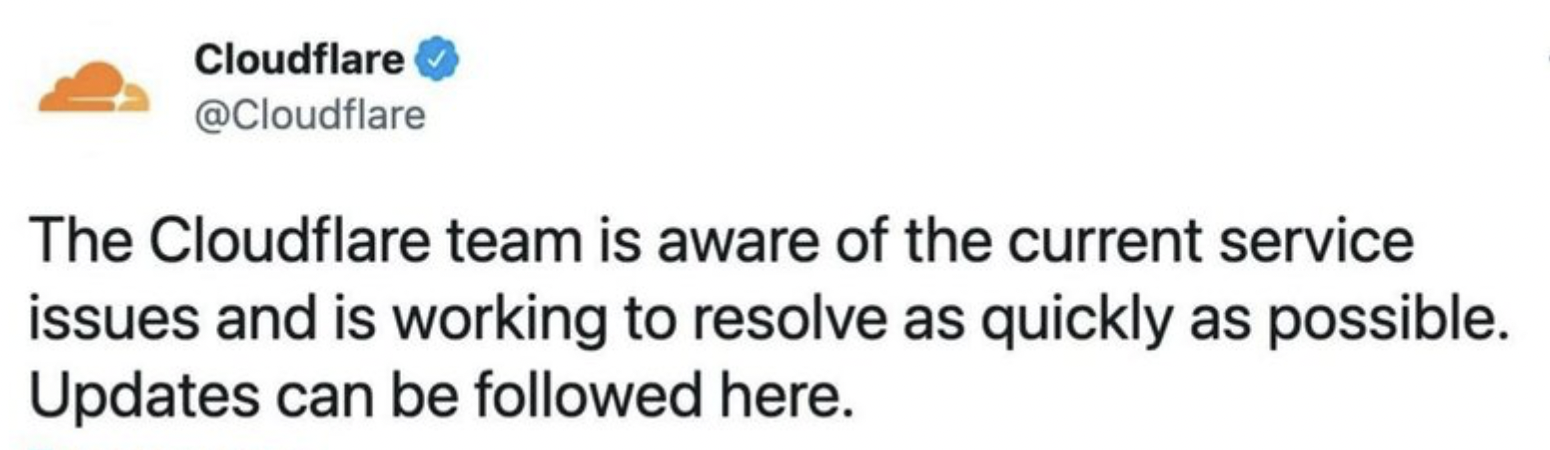
“Пользователи могут столкнуться с ошибками или тайм-аутами при доступе к Сети или службам Cloudflare”, – сообщили представители компании на официальной странице. Затем проблему дополнительно подтвердили в Twitter.


Согласно отчету, к 10:20 по Москве разработчикам удалось внести исправления, а спустя еще 40 минут сервисы снова заработали.

Был ли это взлом, атака или системная ошибка — не сообщается. На момент публикации материала ответственность на себя никто не взял.

Американская компания Cloudflare оказывает услуги CDN, предоставляет защиту от DDoS-атак, а также безопасный доступ к ресурсам и серверам DNS.

Неделю назад Cloudflare сообщила о рекордной по мощности DDoS-атаке вида HTTPS flood. Поток мусорных запросов, направленный на сайт клиента компании, на пике показал 26 млн запросов в секунду (requests per second, RPS).

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru