



Адваре и инфостилеры для Android загрузили более 2 млн пользователей

Адваре и инфостилеры для Android загрузили более 2 млн пользователей

Адваре и инфостилеры для Android загрузили более 2 млн пользователей

Исследователи обнаружили в Google Play Store опасные вредоносные программы, выполняющие функции адваре и крадущие конфиденциальные данные жертвы. Интересно, что в общей сложности этот софт имеет более двух миллионов загрузок.

Если пользователю не посчастливится установить такой зловред, ему будут показывать навязчивую и агрессивную рекламу, которая ощутимо разряжает аккумулятор мобильного устройства, нагревает девайс и даже приводит к несанкционированным расходам.

Попав в систему, этот вредонос пытается маскироваться под безобидный софт, параллельно генерируя прибыль для операторов за счёт имитации кликов и накручивания просмотров рекламных объявлений.

Стоит отметить и ещё более опасную функциональную возможность — кража пользовательских данных. Инфостилеры, кстати, возглавили рейтинг самых опасных вредоносов для Android в мае 2022 года (статистика «Доктор Веб»).

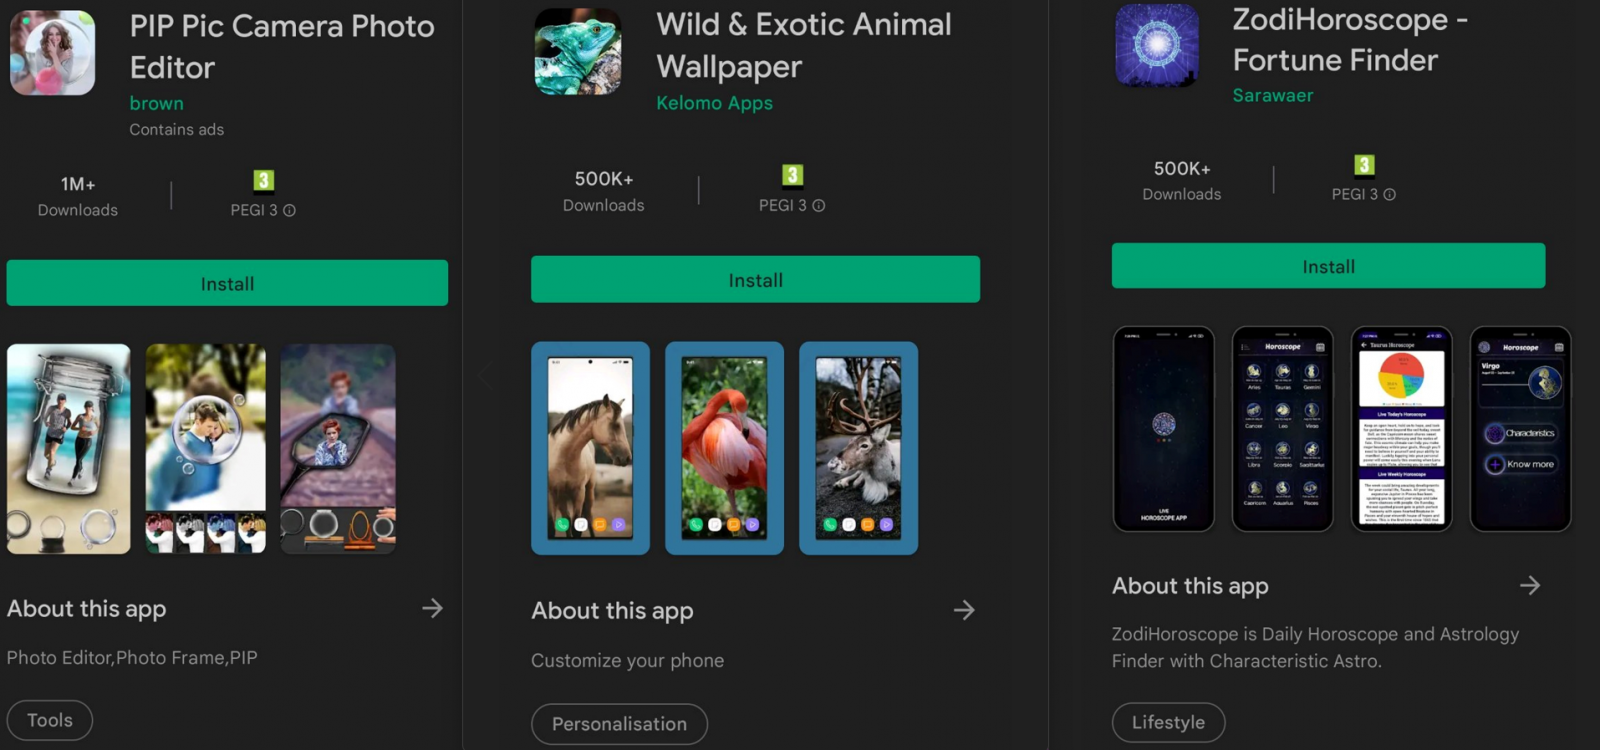
На данный момент в официальном магазине приложений Google Play Store можно найти пять программ, которые содержат вредоносный код:

  1. PIP Pic Camera Photo Editor (1 миллион загрузок) — малварь маскируется под софт для обработки изображений, но на деле крадёт учётные данные от Facebook-аккаунтов.
  2. Wild & Exotic Animal Wallpaper (500 тыс. загрузок) — адрваре, выдающее себя за приложение “SIM Tool Kit“. Добавляет свой процесс в исключения режима сбережения заряда аккумулятора.
  3. ZodiHoroscope (500 тыс. загрузок) — также крадёт логины и пароли от Facebook, обманом заставляя жертву ввести их в специальную форму.
  4. PIP Camera 2022 (50 тыс. загрузок) — обещает эффекты для камеры, но тоже вытаскивает учётные данные.
  5. Magnifier Flashlight (10 тыс. загрузок) — адваре, демонстрирующее статичные баннеры и рекламу в видеоформате.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru