



Пробы Wi-Fi позволяют отслеживать владельцев смартфонов и сливать данные

Пробы Wi-Fi позволяют отслеживать владельцев смартфонов и сливать данные

Пробы Wi-Fi позволяют отслеживать владельцев смартфонов и сливать данные

Эксперты Гамбургского университета провели интересный эксперимент, в ходе которого фиксировали сотни тысяч проходящих запросов на подключение к Wi-Fi. Цель эксперимента — определить тип данных, передаваемых без ведома и согласия владельцев мобильных устройств.

Зондирование Wi-Fi (или пробы Wi-Fi) — стандартная процедура, являющаяся частью коммуникации между точкой доступа (модем или роутер) и смартфоном. По умолчанию большинство мобильных устройств непрерывно ищут доступные сети Wi-Fi и подключаются к ним, если им можно доверять.

Кстати, многие магазины уже используют пробы Wi-Fi для отслеживания перемещения посетителей. При этом они не нарушают GDPR, поскольку при таком отслеживании используется только обезличенный MAC-адрес устройства.

Тем не менее исследователи решили проверить, какую именно информацию об устройстве может содержать процесс зондирования Wi-Fi. Выяснилось, что в 23,2% случаев передавались идентификаторы сетей (SSID), к которым девайс пользователя подключался в прошлом.

Исследование проводилось в центре одного из городов Германии в ноябре 2021 года. Команда специалистов использовала шесть антенн, которые фиксировали пробы в различных каналах и спектрах. За три часа удалось отследить в общей сложности 252 242 запросов — 46,4% в 2.4GHz и 53,6% — в 5GHz.

За это время исследователи также получили 58 489 SSID, которые во многих случаях содержали числовые строки с 16 и более символами. Предполагается, что это пароли от популярных домашних роутеров в Германии — FritzBox или Telekom.

«Утечка паролей в SSID особенно опасна в том случае, если девайс достоверно передаёт подлинный идентификатор. Используя эти данные, злоумышленники могут “поднять“ фейковые точки доступа», — отмечают исследователи в отчёте (PDF).


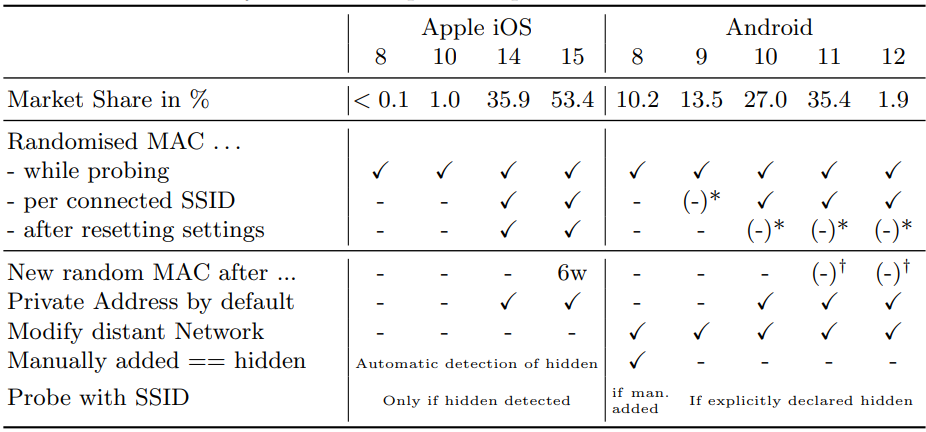
Основной проблемой эксперты называют отслеживание пользователей мобильных устройств. Затруднить его могла бы рандомизация MAC-адресов, которая используется в более современных версиях iOS и Android. Тем не менее владельцы смартфонов всё равно до конца не защищены от трекинга.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru