



В России перестал работать швейцарский Proton VPN, власти не комментируют

В России перестал работать швейцарский Proton VPN, власти не комментируют

В России перестал работать швейцарский Proton VPN, власти не комментируют

Проблемы с подключением к VPN-сервису Proton начались накануне вечером. В компании считают, что соединение могут блокировать со стороны государства. Сбои начались вечером 1 июня.

У журналиста Anti-Malware.ru cервис “стартовал” соединение, но так и не прогружался. Обновление приложения проблему не решало. При этом сама попытка присоединиться “тормозила” работу мобильного интернета, “висели” Telegram и WhatsApp. Сообщения о недоступности Proton VPN начали появляться и в соцсетях.

К девяти вечера компания Proton подтвердила неполадки:

“В настоящее время мы изучаем проблему, но она не вызвана какими-либо изменениями с нашей стороны. Вполне вероятно, что местные интернет-провайдеры и власти мешают VPN-соединениям, и в этом случае мы не сможем решить такие проблемы. Некоторые серверы могут продолжать работать. Мы продолжаем попытки обойти блокировку. Спасибо за ваше терпение и понимание”.

Официальных комментариев властей на момент публикации нет. В реестрах Роскомнадзора сайты protonvpn.com и proton.me тоже не значатся.

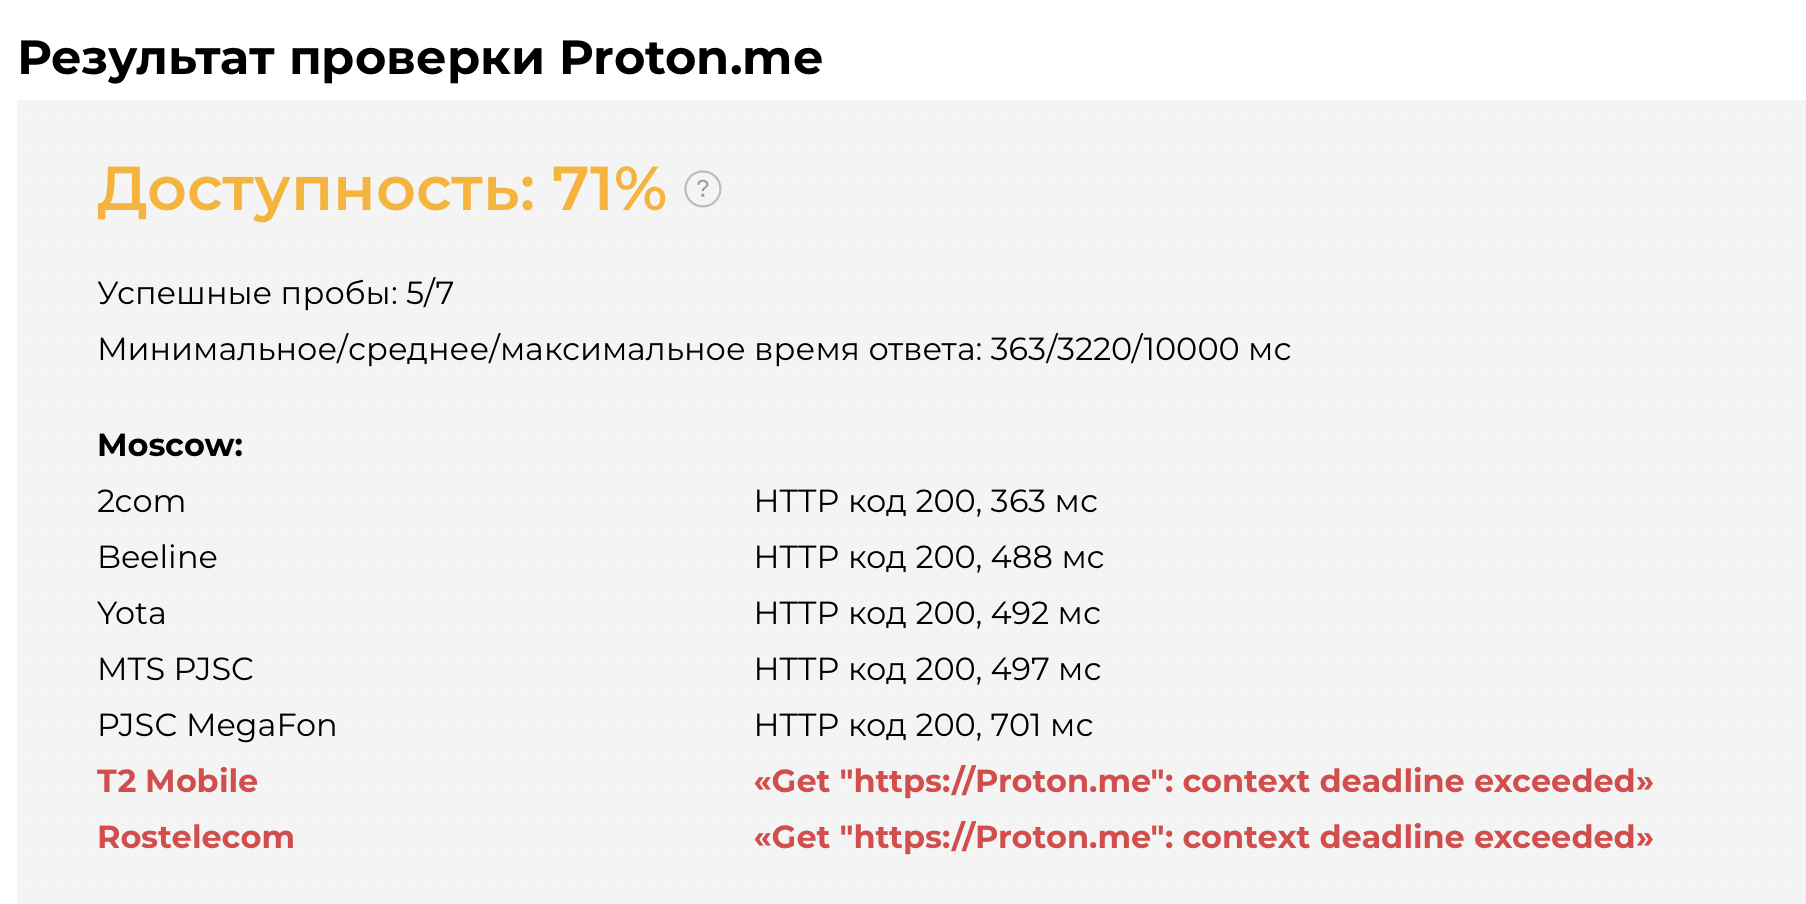
На Globalcheck сайт proton.me не отвечает в сетях Tele2 и «Ростелекома», protonvpn.com доступен для всех провайдеров.


Российские пользователи также сообщают о сбоях в работе NordVPN, дополняет информацию издание vc.ru. Nordvpn.com недоступен на сетях «Ростелекома», МТС, «Мегафона», Tele2, «Билайна», Yota. В реестрах Роскомнадзора его нет.

О возможных тестах блокировок VPN мы писали 30 мая. Тогда в трех российских регионах перестали работать сервисы по протоколам L2TP и IPSec. В конце мая о возможной блокировке в России сообщил VPN-сервис Windscribe. Накануне компания обновила расширения для браузеров Chrome и Firefox.

Роскомнадзор начал блокировать VPN-сервисы и связанную инфраструктуру еще осенью, активная фаза исключений началась после 24 февраля. Обоснование — VPN-соединение позволяет пользователям получить доступ к запрещенным на территории России ресурсам.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru