



GhostTouch — вектор атаки с удалённым управлением сенсорными экранами

GhostTouch — вектор атаки с удалённым управлением сенсорными экранами

GhostTouch — вектор атаки с удалённым управлением сенсорными экранами

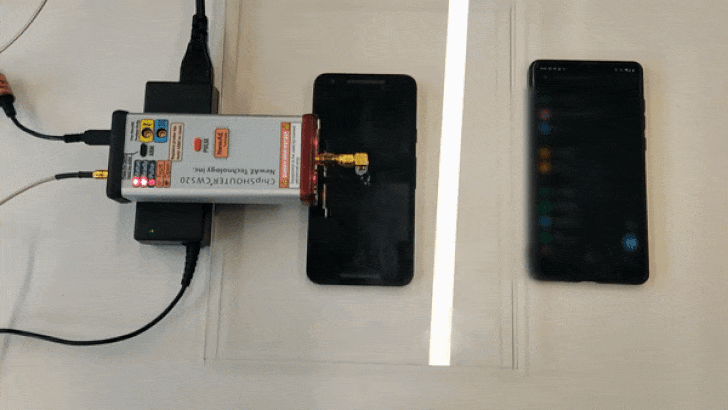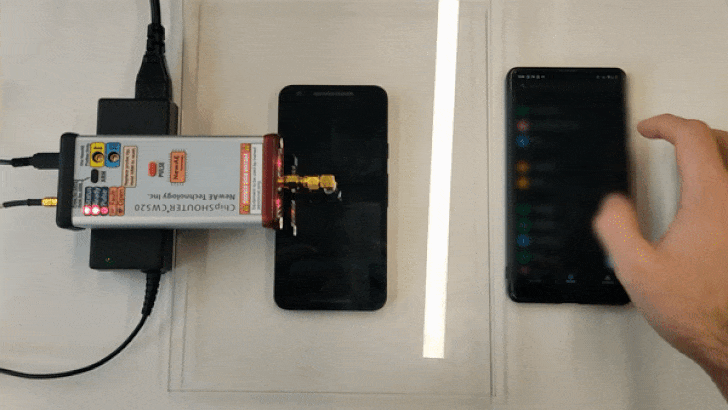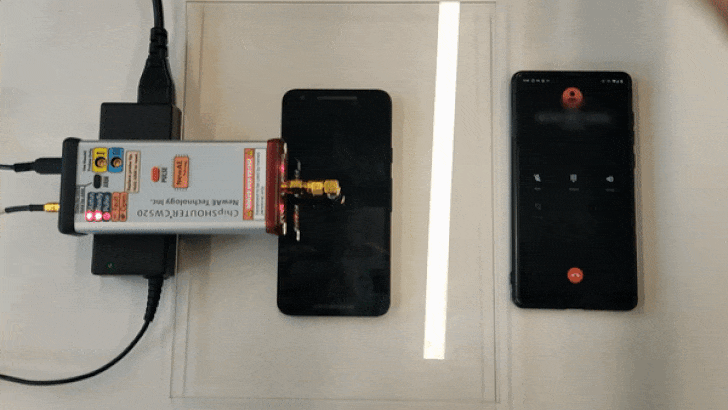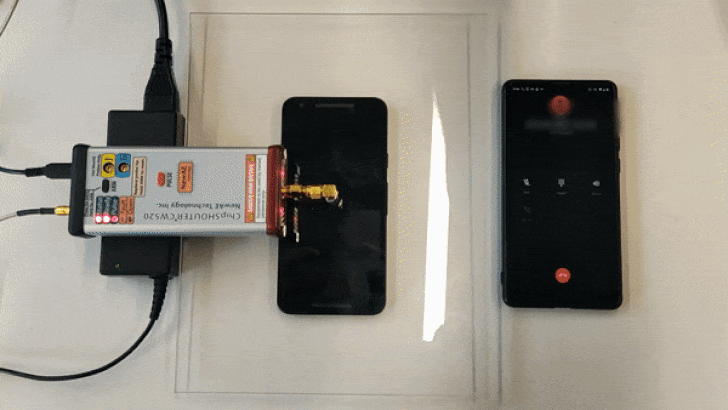
Исследователи продемонстрировали, по их словам, «первую бесконтактную атаку на ёмкие сенсорные экраны». Метод получил имя “GhostTouch“, а его суть заключается в использовании электромагнитных помех (EMI) для имитации нажатий на сенсорных экранах.

О GhostTouch рассказали исследователи из Дармштадтского и Чжэцзянского университетов. Согласно описанию в соответствующем отчёте, техника избавляет условного атакующего от необходимости иметь физический доступ к устройству для нажатий на экране.

Электромагнитные помехи злоумышленник может задействовать для отправки команд не только «тапов», но и свайпов (пролистывания) в определённом месте сенсорного экрана. С помощью этого вектора атакующий может управлять целевым девайсом.

GhostTouch работает на расстоянии до 40 мм и опирается на чувствительность сенсорных экранов к электромагнитным помехам. Идея сводится к инъекции таких сигналов в прозрачные электроды, встроенные в сенсорный экран. Именно так можно регистрировать события касаний экрана.

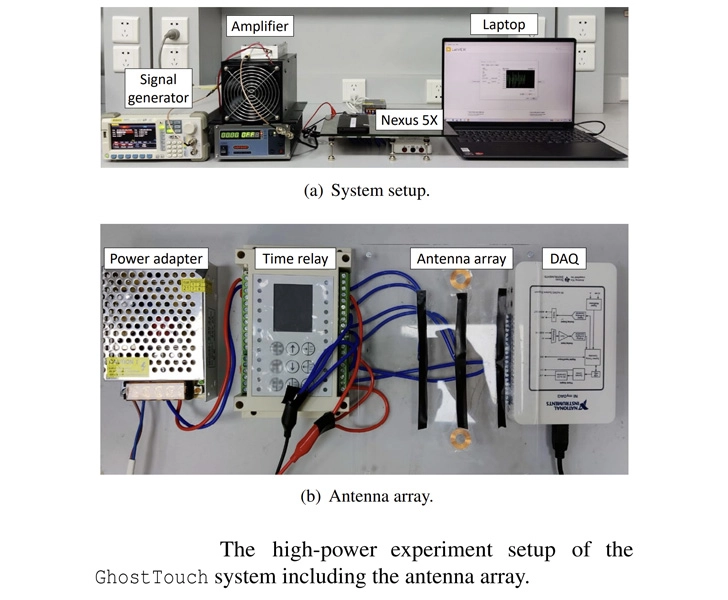
Набор для тестирования GhostTouch, который использовали исследователи, включал электростатическую пушку для генерации сильного сигнала, который впоследствии отправлялся на антенну для передачи электромагнитного поля на сенсорный экран телефона.


Манипулируя сигналом, можно вызывать различные события: нажатие, нажатие и удерживание, свайп. Простейший пример реализации: злоумышленник может подключить устройство пользователя к сомнительной сети Wi-Fi, заставить девайс пройти по вредоносной ссылке и даже ответить на телефонный звонок.


Специалисты выяснили, что к GhostTouch уязвимы следующие модели смартфонов: Galaxy A10s, Huawei P30 Lite, Honor View 10, Galaxy S20 FE 5G, Nexus 5X, Redmi Note 9S, Nokia 7.2, Redmi 8 и iPhone SE (2020 года выпуска).

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru