



GhostTouch — вектор атаки с удалённым управлением сенсорными экранами

GhostTouch — вектор атаки с удалённым управлением сенсорными экранами

GhostTouch — вектор атаки с удалённым управлением сенсорными экранами

Исследователи продемонстрировали, по их словам, «первую бесконтактную атаку на ёмкие сенсорные экраны». Метод получил имя “GhostTouch“, а его суть заключается в использовании электромагнитных помех (EMI) для имитации нажатий на сенсорных экранах.

О GhostTouch рассказали исследователи из Дармштадтского и Чжэцзянского университетов. Согласно описанию в соответствующем отчёте, техника избавляет условного атакующего от необходимости иметь физический доступ к устройству для нажатий на экране.

Электромагнитные помехи злоумышленник может задействовать для отправки команд не только «тапов», но и свайпов (пролистывания) в определённом месте сенсорного экрана. С помощью этого вектора атакующий может управлять целевым девайсом.

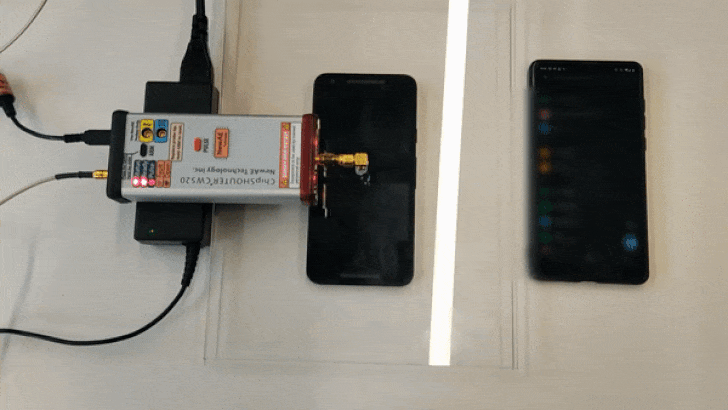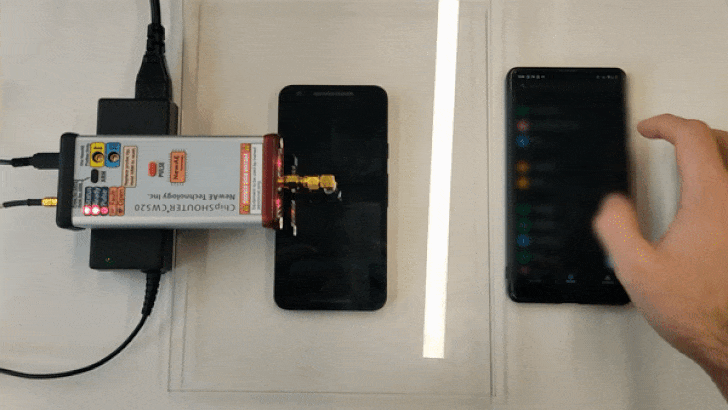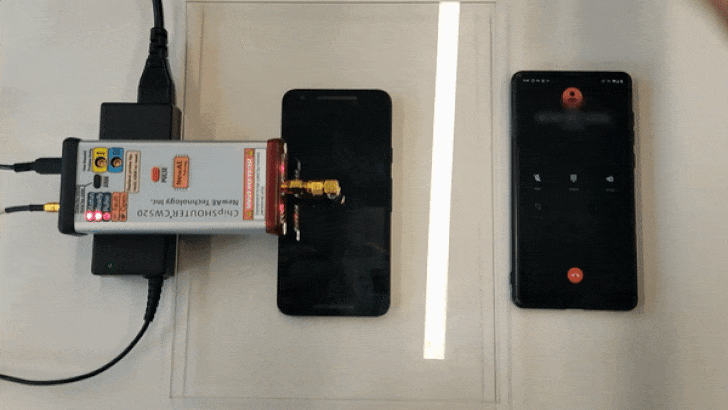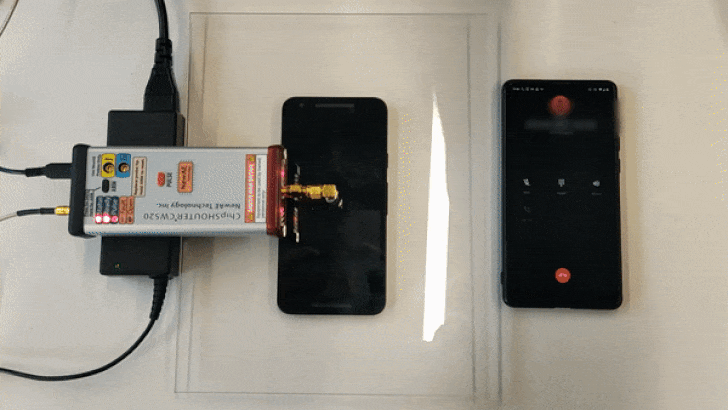
GhostTouch работает на расстоянии до 40 мм и опирается на чувствительность сенсорных экранов к электромагнитным помехам. Идея сводится к инъекции таких сигналов в прозрачные электроды, встроенные в сенсорный экран. Именно так можно регистрировать события касаний экрана.

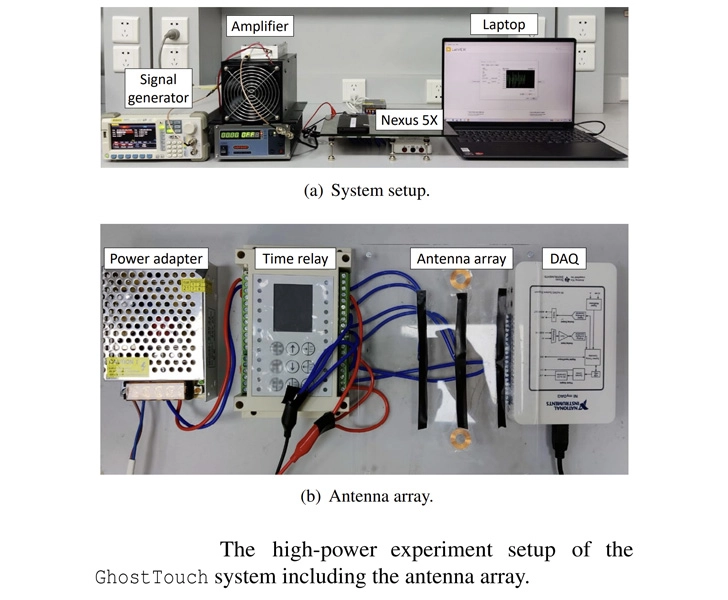
Набор для тестирования GhostTouch, который использовали исследователи, включал электростатическую пушку для генерации сильного сигнала, который впоследствии отправлялся на антенну для передачи электромагнитного поля на сенсорный экран телефона.


Манипулируя сигналом, можно вызывать различные события: нажатие, нажатие и удерживание, свайп. Простейший пример реализации: злоумышленник может подключить устройство пользователя к сомнительной сети Wi-Fi, заставить девайс пройти по вредоносной ссылке и даже ответить на телефонный звонок.


Специалисты выяснили, что к GhostTouch уязвимы следующие модели смартфонов: Galaxy A10s, Huawei P30 Lite, Honor View 10, Galaxy S20 FE 5G, Nexus 5X, Redmi Note 9S, Nokia 7.2, Redmi 8 и iPhone SE (2020 года выпуска).

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru