



Вышла Kali Linux 2022.2 с GNOME 42 и десятью новыми инструментами

Вышла Kali Linux 2022.2 с GNOME 42 и десятью новыми инструментами

Вышла Kali Linux 2022.2 с GNOME 42 и десятью новыми инструментами

Разработчики Offensive Security выпустили Kali Linux 2022.2, ставший в этом году уже вторым релизом знаменитого дистрибутива для пентестеров. В новой версии появились дополнительные инструменты, усовершенствования рабочего стола и терминала.

Стоит отметить крупное обновление популярной среды рабочего стола — GNOME 42, также специалисты реализовали лучшую поддержку общих папок VirtualBox, альтернативную раскладку панели для ARM и многое другое.

Терминал теперь поддерживает усовершенствованную подсветку синтаксиса Enhanced Zsh и по умолчанию включает Python3-pip и Python3-virtualenv. Ценителей юмора порадует скринсейвер на тему первого апреля.

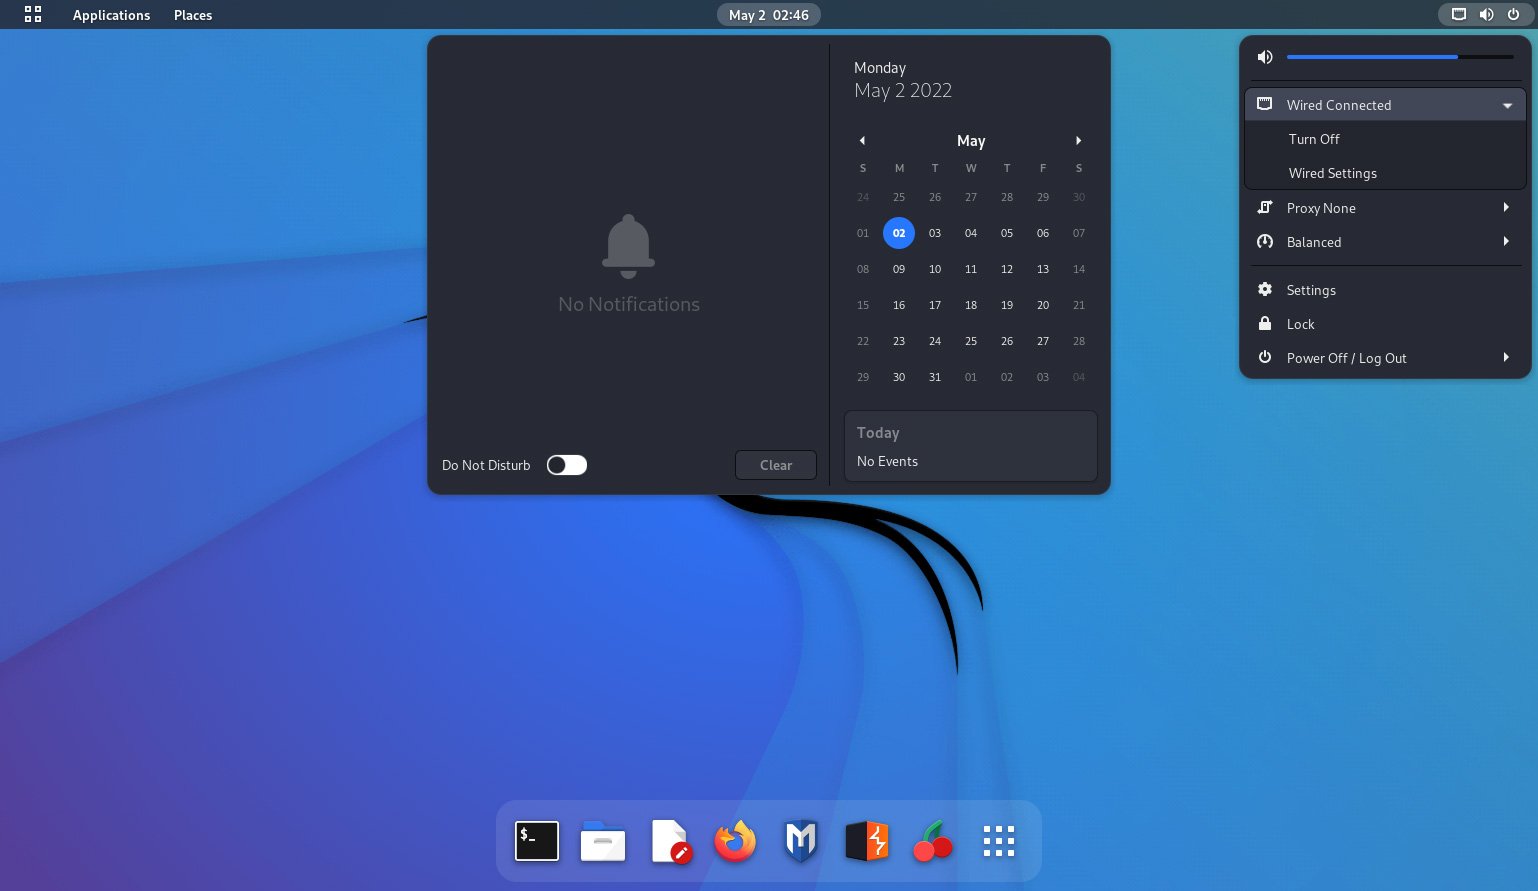
Обновление до Gnome 42 привнесло более чистый вид, а также предоставило пользователям встроенный инструмент для снятия скриншотов и записи экрана устройства. Дополнительно разработчики обновили темы Kali-Dark и Kali-Light.


Ещё один апдейт — до KDE Plasma 5.24, в котором улучшения получили дизайн и интерфейс. Кстати, новый интересный скринсейвер показали на видео:


А вот так выглядит список новых инструментов в Kali 2022.2:

  • BruteShark - инструмент для сетевой форензики (NFAT).
  • Evil-WinRM - WinRM-шелл.
  • Hakrawler - веб-краулер, разработанный для лёгкого и быстрого обнаружения конечных точек.
  • Httpx - быстрый и многозадачный HTTP-тулкит.
  • LAPSDumper - тулза для дампа паролей LAPS.
  • PhpSploit - фреймворк для постэксплуатации.
  • PEDump - дампирует исполняемые файлы Win32.
  • SentryPeer - SIP-ханипот для VoIP.
  • Sparrow-wifi - графический анализатор Wi-Fi для Linux.
  • wifipumpkin3 - мощный фреймворк.
Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru