



Фишеры заманивают россиян оплатой сервисов Apple Store, Apple Pay и iTunes

Фишеры заманивают россиян оплатой сервисов Apple Store, Apple Pay и iTunes

Фишеры заманивают россиян оплатой сервисов Apple Store, Apple Pay и iTunes

Россиян предупредили об активности фишеров, которые пытаются задействовать тему оплаты и использования сервисов корпорации из Купертино — Apple Store, Apple Pay и iTunes. Специалисты компании Group-IB нашли в рунете более пяти тысяч подобных доменов.

Цель злоумышленников — заполучить деньги граждан, данные их банковских карт, а также логины и пароли от учётных записей Apple.

Как известно, россиянам недавно ограничили работу системы бесконтактных платежей Apple Pay, а также запретили покупать приложения и музыку в Apple Store и iTunes. Именно это и стало приманкой в новых фишинговых кампаниях.

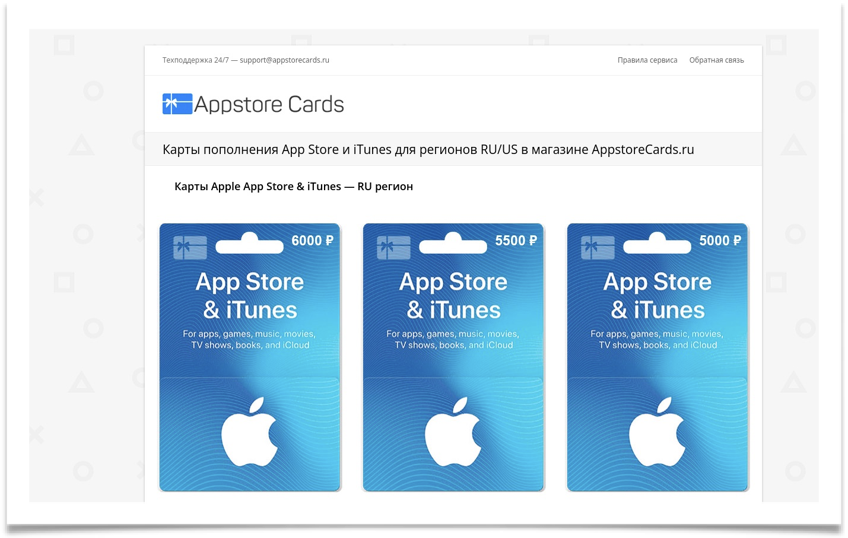
Например, киберпреступники предлагают пользователям из России пополнить счёт в Apple Store и iTunes при помощи специальных виртуальных карт. Для этого якобы даже можно выбрать любую из перечисленных сумм: 1 000 рублей, 2 500 рублей, 5 000 рублей, 5 500 рублей или 6 000 рублей.


На самом деле, повод почти идеальный, так как у потенциальной жертвы даже не вызовет вопросов просьба ввести данные банковской карты, поскольку фишеры предлагают купить карты App Store & iTunes Gift Card. Также от пользователя требуют указать адрес электронной почты, который вместе с данными карты отправляется на сервер преступников.

Есть ещё одна уловка, на которую обратили внимание эксперты Group-IB: злоумышленники предлагают россиянам функцию бесконтактной оплаты Apple Pay. Для этого владельца iPhone приглашают перейти по специальной ссылке, где нужно ввести учётные данные от Apple ID. Эти сведения тоже отправляются преступникам.

Согласно аналитике Group-IB, за последние два года специалисты центра CERT-GIB выявили в RU-зоне 5283 фишинговых доменов, которые специализировались на обмане пользователей из России.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru