



Критическая уязвимость в файрволах Zyxel ставит под удар 16 000 девайсов

Критическая уязвимость в файрволах Zyxel ставит под удар 16 000 девайсов

Критическая уязвимость в файрволах Zyxel ставит под удар 16 000 девайсов

В админ-интерфейсе межсетевых экранов Zyxel объявилась новая уязвимость, позволяющая удаленно и без аутентификации выполнить на устройстве сторонний код. Вендор негласно закрыл опасную дыру, а обнародовал этот факт только спустя две недели.

Уязвимость CVE-2022-30525 (9,8 балла CVSS) обнаружил в прошлом месяце исследователь из Rapid7. Получив отчет, Zyxel подтвердила наличие проблемы и 28 апреля выпустила патчи, не уведомив об этом автора находки. Соответствующий бюллетень безопасности был опубликован вчера, 12 мая, после согласования сроков раскрытия информации.

Согласно этому документу, новая неприятная находка классифицируется как внедрение команд с использованием CGI-интерфейса. Причина появления проблемы указана в блог-записи Rapid7 — отсутствие санации данных, вводимых пользователем, который при авторизации может проставить имя как nobody, аноним.

Уязвимая функциональность вызывается при подаче команды setWanPortSt; в результате злоумышленник получает возможность провести инъекцию, используя параметр mtu или data, и открыть обратный шелл. В Rapid7 создали PoC-эксплойт, который уже включен как модуль в состав фреймворка Metasploit.

Уязвимости подвержены продукты Zyxel, поддерживающие Zero Touch Provisioning (ZTP) — автонастройку параметров:

  • USG FLEX 100, 100W, 200, 500, 700;
  • USG FLEX 50(W) / USG20(W)-VPN;
  • все модели линейки ATP;
  • все файрволы с функциями VPN.

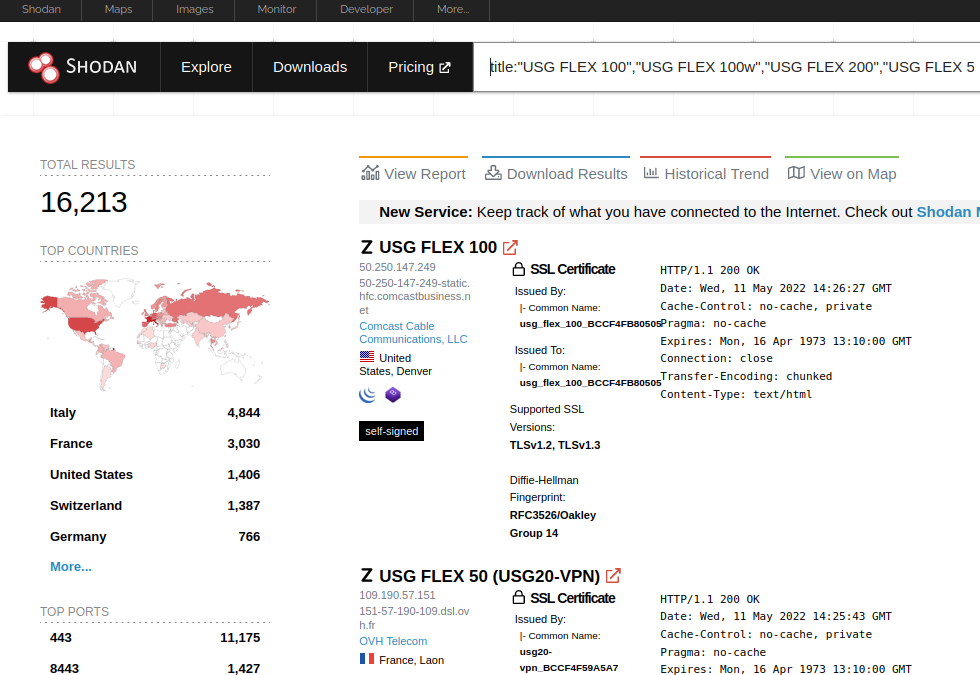
Патч включен в обновление прошивки ZLD V5.30, которое пользователям настоятельно рекомендуется установить. Поиск по Shodan, проведенный в Rapid7, выявил свыше 16 тыс. уязвимых устройств Zyxel, доступных из интернета.


Это уже вторая критическая уязвимость в файрволах, которую производителю пришлось устранять за последние два месяца. В конце марта вышли новые прошивки, закрывшие возможность получения админ-доступа к таким устройствам в обход аутентификации (CVE-2022-0342).

Подпишитесь на новости

Gartner: к 2028 году ИИ-кодинг станет дороже зарплаты разработчика

ИИ пишет код, а счёт за его работу начинает кусаться. По прогнозу Gartner, к 2028 году расходы на разработку с использованием больших языковых моделей обгонят среднюю зарплату программиста. Причины — рост потребления токенов и переход поставщиков к оплате по фактическому использованию.

Токены — единицы данных, которые обрабатывает модель. Чем активнее работают агенты и чем больше информации им передают, тем выше расходы.

Фиксированная подписка уступает место тарификации, при которой бюджет предсказать гораздо сложнее.

По оценке аналитика Gartner Нитиша Тьяги, разработчики обычно оптимизируют скорость и удобство работы. Дисциплина расходов сама собой не появится: без контроля затраты способны расти быстрее продуктивности.

Масла в огонь подливают чрезмерная автономность агентов, раздутый контекст и отсутствие регулярного разбора дорогих задач. А встроенные инструменты оптимизации расходов у поставщиков пока недостаточно зрелые.

Gartner рекомендует заранее определять, какие задачи поручать ИИ и сколько самостоятельности ему давать. Простую работу стоит направлять небольшим дешёвым моделям, сложную — более мощным. Контекст нужно очищать от лишнего, потребление токенов, а перерасход разбирать на ретроспективах.

RSS: Новости на портале Anti-Malware.ru