



Вредонос RedLine теперь распространяется через YouTube, используя тему NFT

Вредонос RedLine теперь распространяется через YouTube, используя тему NFT

Вредонос RedLine теперь распространяется через YouTube, используя тему NFT

Исследователи в области кибербезопасности выявили новую кампанию киберпреступников, распространяющих вредоносную программу RedLine. На этот раз злоумышленники задействовали платформу YouTube и сыграли на общем интересе к теме невзаимозаменяемых токенов (NFT).

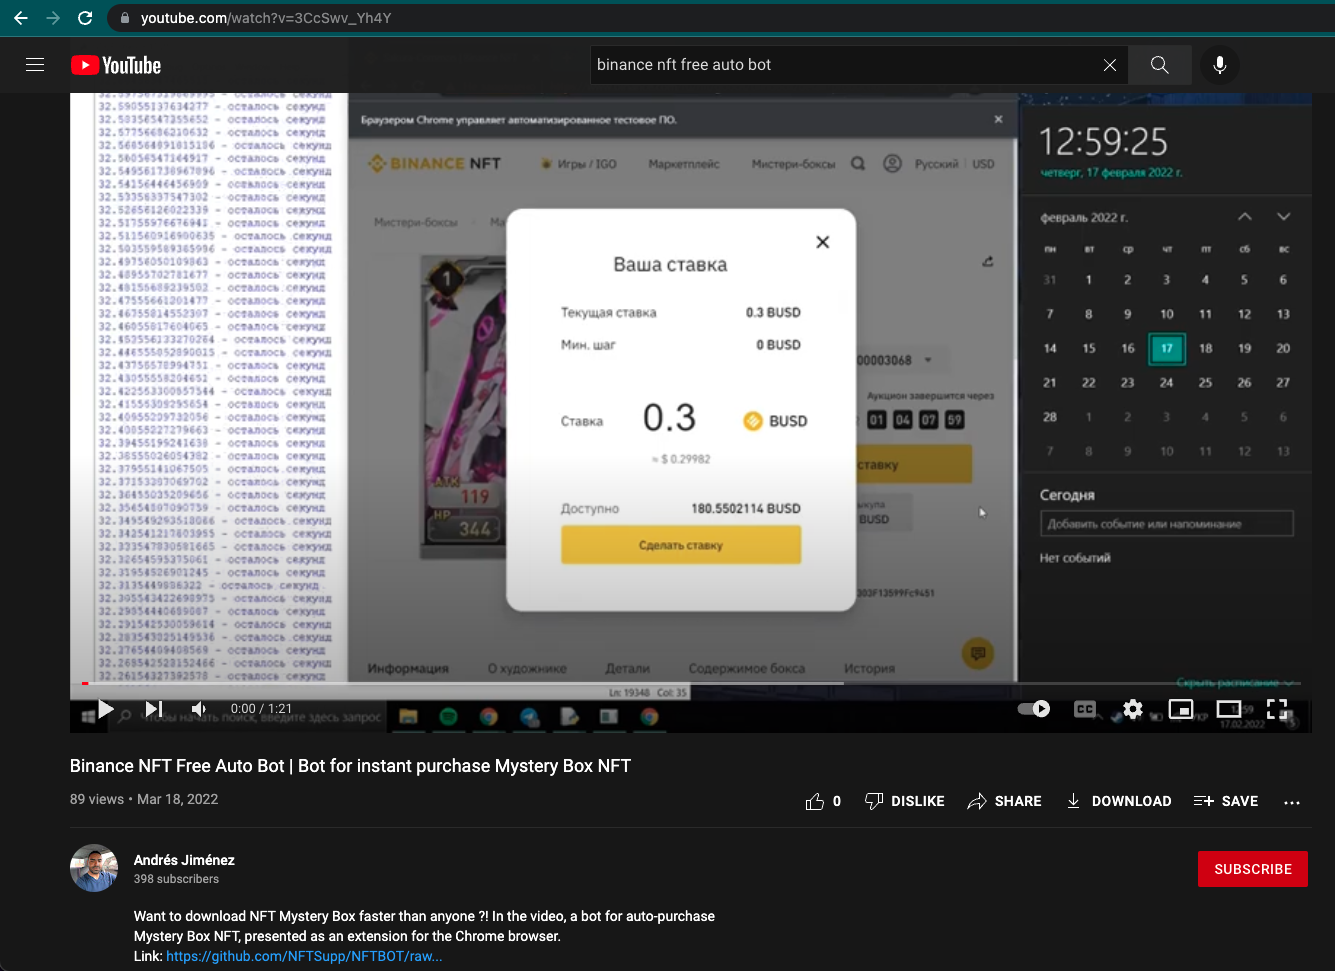
В качестве приманки операторы RedLine предлагают пользователям услуги некоего бота, который поможет автоматически приобрести Binance NFT Mystery Boxes, когда они станут доступны.

Свои предложения злоумышленники публикуют в описании к видеороликам, размещённым на YouTube. Потенциальной жертве предлагают загрузить на GitHub фейковый бот, который на деле оказывается инфостилером RedLine.

«Операторы вредоносной программы начали использовать GitHub в качестве площадки для хранения пейлоадов. Пусть вас не вводит в заблуждение дешевизна RedLine — этот зловред предлагает серьёзные функциональные возможности, которые могут привести к утечке важных данных жертвы», — объясняет Густаво Палазоло из Netskope Threat Labs.

Упомянутые видеоролики размещены на YouTube пользователем под именем Andrés Jiménez, у которого на данный момент около 400 подписчиков. Четыре ролика до сих пор доступны, а Google пока не реагирует на уведомления от экспертов.


По ссылкам в описании скачивается архив с именем BinanceNFT.bot v.1.3.zip, в котором содержатся исполняемый файлы BinanceNFT.bot v.1.3.exe и VC_redist.x86.exe. Первый является семплом RedLine, второй — установщиком Microsoft Visual C++ Redistributable. Также в архиве можно найти текстовый файл README.txt, где прописана инструкция по установке фейкового бота.

Интересно, что вредонос не будет запускаться на компьютере пользователей из следующих стран:

  • Армения
  • Азербайджан
  • Беларусь
  • Казахстан
  • Кыргызстан
  • Молдова
  • Россия
  • Таджикистан
  • Украина
  • Узбекистан

Напомним, что в начале года мы анализировали безопасность NFT и давали общее представление о невзаимозаменяемых токенах в статье «Что такое NFT и насколько безопасны невзаимозаменяемые токены». В прошлом месяце стало известно, что набор эксплойтов RIG доставляет RedLine через баг Internet Explorer.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru