


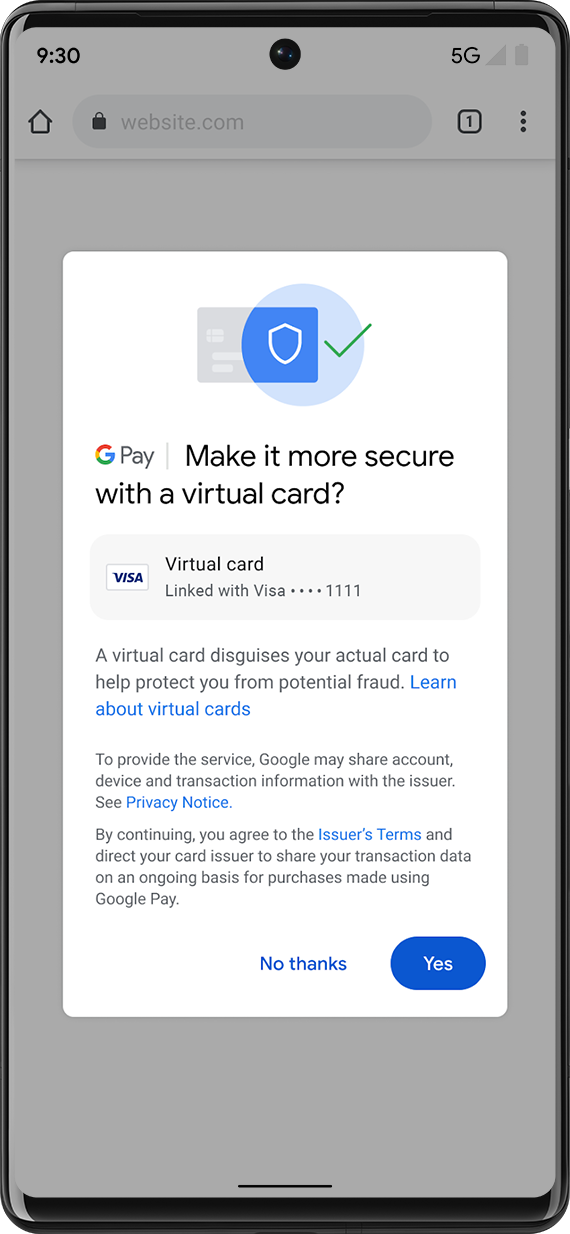

Google Chrome сможет подставлять номер виртуальной карты при оплате

Google Chrome сможет подставлять номер виртуальной карты при оплате

Google Chrome сможет подставлять номер виртуальной карты при оплате

Google готовит в Chrome интересный функционал с точки зрения безопасности и конфиденциальности платёжных данных пользователей. Браузер позволит использовать номер виртуальной банковской карты при оплате товаров в онлайн-магазинах, а сведения реальной карты остаются в полной безопасности.

Проблема с вводом платёжных данных на сайтах торговых онлайн-площадок всем хорошо известна. Если такой ресурс, хранящий данные карт, взломают киберпреступники, все сведения попадут им в руки.

Здесь могут помочь так называемые виртуальные карты, номера которых можно подставить при оплате покупок онлайн. Однако далеко не все кредитные организации на сегодняшний день предоставляют такую возможность.

По словам Google, такие виртуальные карты будут выпускаться в США уже этим летом. Сейчас корпорация вместе с эмитентами кредитных карт и платёжными системами вроде Visa и American Express работает над реализацией новой функциональности.

Сначала нововведение появится в десктопной и Android-версии Chrome, чуть позже разработчики добавят возможность подставлять номера виртуальных карт и для пользователей iOS.


Арнольд Гольдберг, отвечающий за проект Payments в Google, обещает пользователям быструю и беспроблемную оплату с помощью номера виртуальной карты. Браузер сам будет заполнять формы, включая номер CVV, а управлять виртуальным картами и просматривать детали транзакций можно будет по адресу pay.google.com.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru