



Google Chrome сможет подставлять номер виртуальной карты при оплате

Google Chrome сможет подставлять номер виртуальной карты при оплате

Google Chrome сможет подставлять номер виртуальной карты при оплате

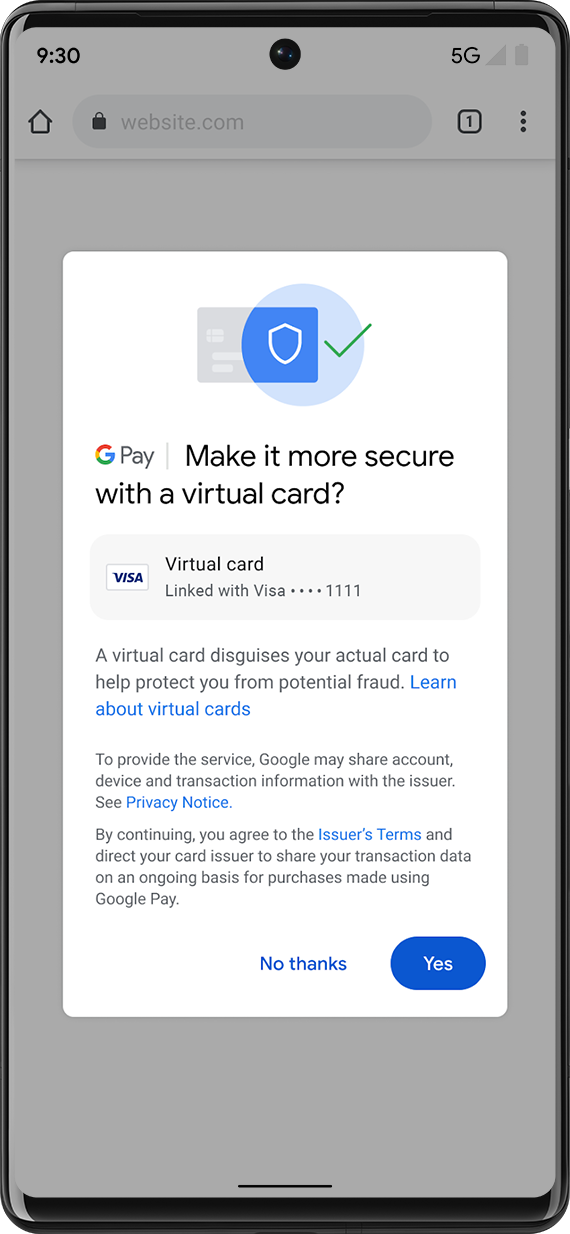
Google готовит в Chrome интересный функционал с точки зрения безопасности и конфиденциальности платёжных данных пользователей. Браузер позволит использовать номер виртуальной банковской карты при оплате товаров в онлайн-магазинах, а сведения реальной карты остаются в полной безопасности.

Проблема с вводом платёжных данных на сайтах торговых онлайн-площадок всем хорошо известна. Если такой ресурс, хранящий данные карт, взломают киберпреступники, все сведения попадут им в руки.

Здесь могут помочь так называемые виртуальные карты, номера которых можно подставить при оплате покупок онлайн. Однако далеко не все кредитные организации на сегодняшний день предоставляют такую возможность.

По словам Google, такие виртуальные карты будут выпускаться в США уже этим летом. Сейчас корпорация вместе с эмитентами кредитных карт и платёжными системами вроде Visa и American Express работает над реализацией новой функциональности.

Сначала нововведение появится в десктопной и Android-версии Chrome, чуть позже разработчики добавят возможность подставлять номера виртуальных карт и для пользователей iOS.


Арнольд Гольдберг, отвечающий за проект Payments в Google, обещает пользователям быструю и беспроблемную оплату с помощью номера виртуальной карты. Браузер сам будет заполнять формы, включая номер CVV, а управлять виртуальным картами и просматривать детали транзакций можно будет по адресу pay.google.com.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru