



В антируткит-драйвере Avast и AVG нашли шестилетние уязвимости

В антируткит-драйвере Avast и AVG нашли шестилетние уязвимости

В антируткит-драйвере Avast и AVG нашли шестилетние уязвимости

В легитимном драйвере, который является частью антивирусных продуктов Avast и AVG, нашли опасные уязвимости, остававшиеся незамеченными на протяжении многих лет. Речь идёт о aswArPot.sys, антируткит-драйвере уровня ядра.

На проблемы в безопасности указал Касиф Декель, специалист компании SentinelOne. В отчёте эксперт приводит следующую информацию:

«Эти уязвимости позволяют условному атакующему повысить права, отключить установленные в системе антивирусы, перезаписать системные компоненты и даже повредить ОС».

В общей сложности Декель насчитал две уязвимости, получившие идентификаторы CVE-2022-26522 и CVE-2022-26523. Судя по всему, бреши появились в версии Avast 12.1, которая была выпущена в июне 2016 года.

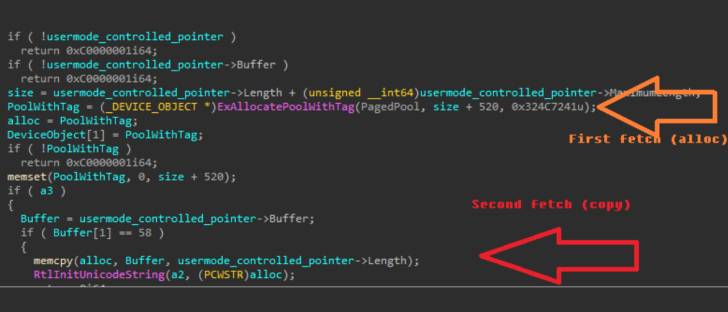
Баги затрагивают драйвер aswArPot.sys, а более конкретно — обработчик соединения сокета, позволяя запустить код на уровне ядра от пользователя с ограниченными правами. Эксплуатация дыр также может привести к сбою в работе операционной системе и даже к BSoD.


По словам представителей Avast, антивирусная компания устранила описанные уязвимости с выходом версии 22.1 (релиз состоялся 8 февраля 2022 года). Кстати, другая уязвимость в том же драйвере используется в атаках шифровальщика AvosLocker, который с её помощью обходит антивирусную защиту.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru