



Персональные данные 30 млн клиентов Гемотеста могли утечь в Сеть

Персональные данные 30 млн клиентов Гемотеста могли утечь в Сеть

Персональные данные 30 млн клиентов Гемотеста могли утечь в Сеть

Компания «Гемотест», работающая в сфере оказания медицинских услуг, инициировала внутреннее расследование после того, как в Сети появилась информация об утечке персональных данных. Согласно сообщениям, киберинцидент мог затронуть 30 миллионов клиентов.

По результатам расследования, если информация об утечке подтвердится, «Гемотест» планирует обратиться в правоохранительные органы. Об этом в беседе с РБК сообщил Иван Осипов, отвечающий за информационную безопасность компании. Также Осипов подчеркнул, что компания усилила меры защиты конфиденциальной информации и персональных данных.

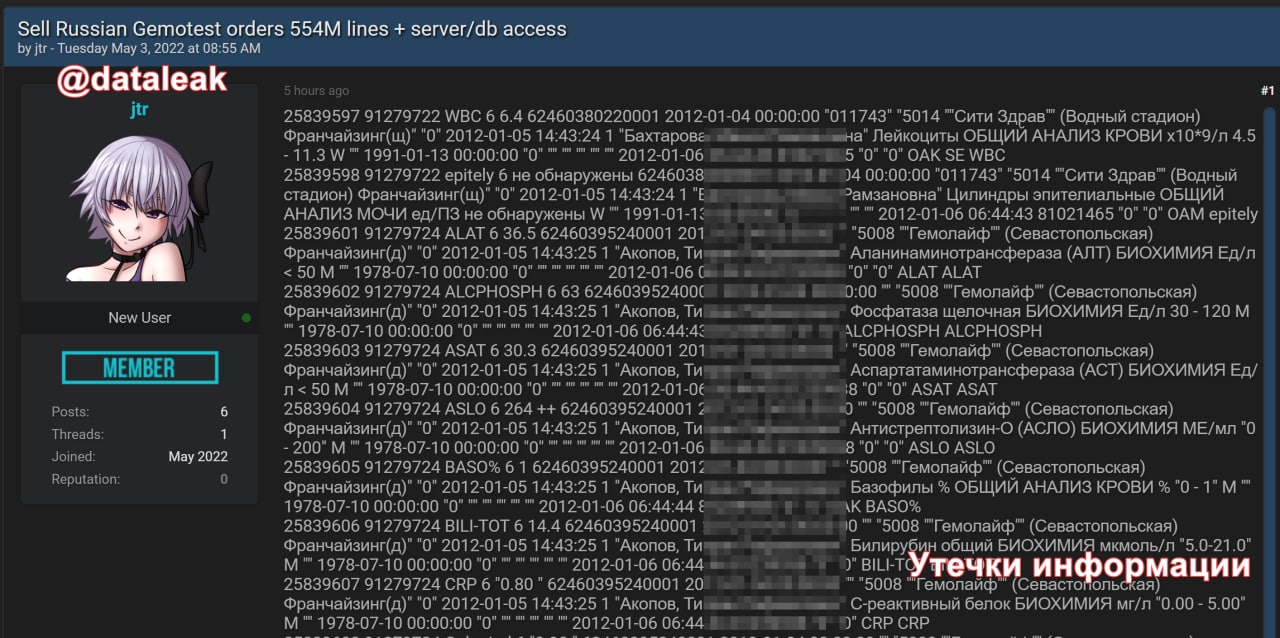
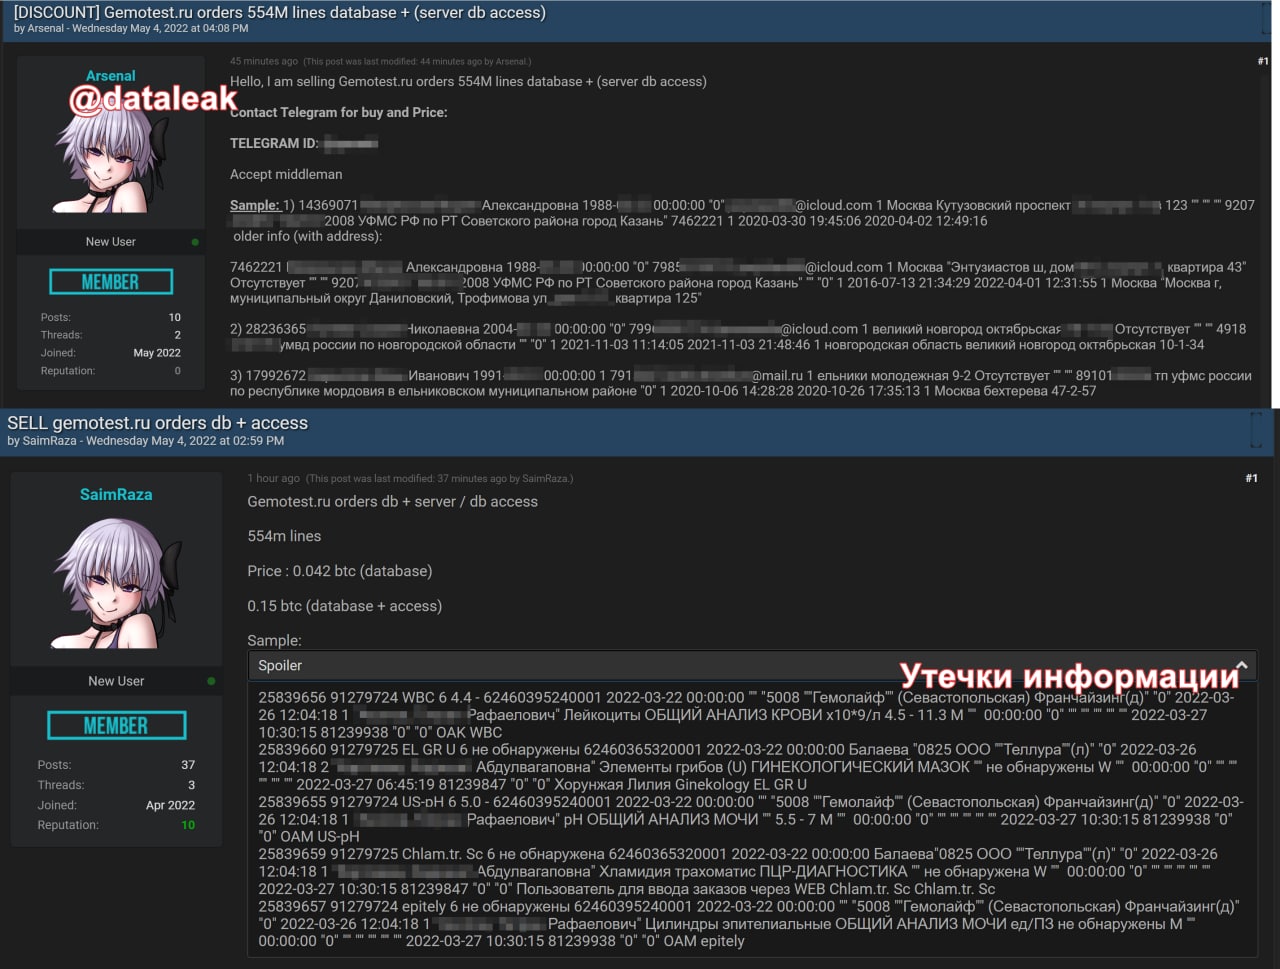
В Telegram-канале «Утечки информации» также пишут о растущем числе объявлений на форумах киберпреступной тематики. Злоумышленники продают доступ к серверу базы данных лаборатории «Гемотест».

По словам разместивших объявления пользователей, они согласны на «безопасную сделку» через гаранта, а это может значить, что доступ к якобы скомпрометированным сведениям до сих пор не закрыт.


На хакерском форуме утверждается, что в слитой БД содержатся 554 миллионов заказов, полные имена, даты рождения, составы заказов клиентов и т. п.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru