



CloudFlare отразила мощную HTTPS DDoS — 15 млн запросов в секунду

CloudFlare отразила мощную HTTPS DDoS — 15 млн запросов в секунду

CloudFlare отразила мощную HTTPS DDoS — 15 млн запросов в секунду

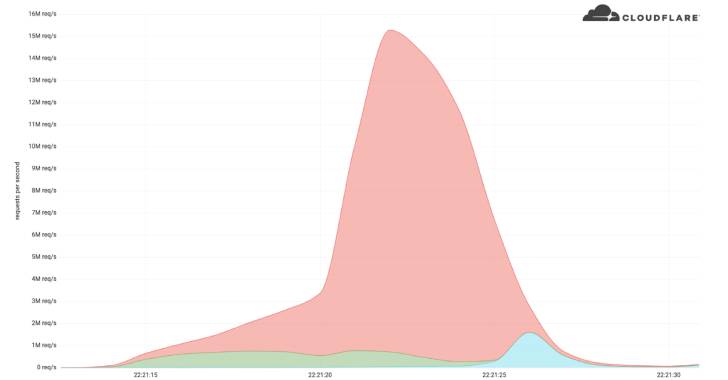
Cloudflare столкнулась с очень мощной DDoS-атакой, которая в пике достигала 15,3 млн запросов в секунду. По словам специалистов компании, эта атака стала одной из самых серьёзных DDoS, зарегистрированных на сегодняшний день.

«DDoS-атаки HTTPS — самые требовательные по части задействованных ресурсов, поскольку злоумышленникам нужно работать с зашифрованным соединением TLS. Таким образом, киберпреступнику сложнее запустить атаку, но и жертве сложнее её отбить», — комментируют киберкампанию представители Cloudflare.

В компании отказались называть имя клиента, столкнувшегося с рекордной DDoS, однако известно, что сама продолжительность атаки была невелика — менее 15 секунд. Как правило, в таких кампаниях не обходится без участия ботнета, заваливающего сеть жертвы вредоносным трафиком.


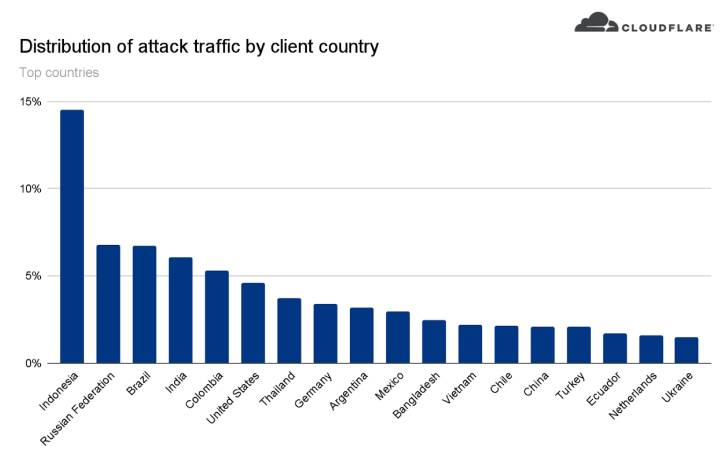
Как выяснили эксперты Cloudflare, данная DDoS-атака проводилась с классического ботнета, включающего около 6 тысяч скомпрометированных устройств. 15% зафиксированного трафика шли из Индонезии, после которой идут Россия, Бразилия, Индия, Колумбия и США.


К слову, DDoS в последнее время постоянно бьют рекорды. Например, в октябре Microsoft сообщала о DDoS-атаке мощностью 2,4 Tbps. А в январе техногигант уже рассказал об отражении новой рекордно мощной DDoS — 3,47 Tbps.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru