



Разработчики Android-приложений теперь будут перечислять собираемые данные

Разработчики Android-приложений теперь будут перечислять собираемые данные

Разработчики Android-приложений теперь будут перечислять собираемые данные

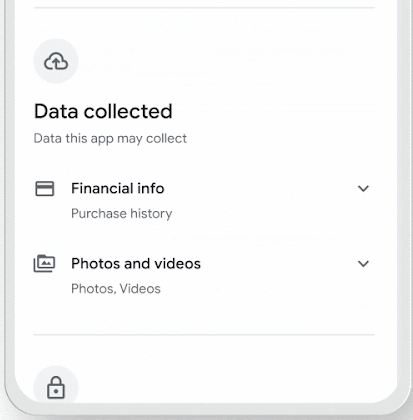
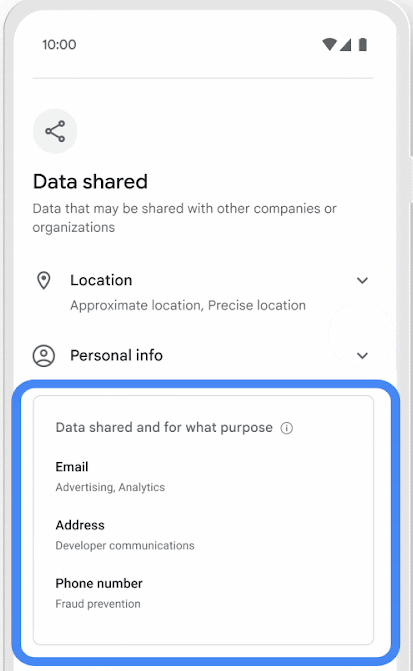
Google постепенно вводит новый раздел «Data Safety» в официальном магазине приложений для Android — Play Store. В этой секции разработчики софта должны перечислить, какие именно пользовательские данные они собирают.

Таким образом, Data Safety станет отличным источником информации, который поможет пользователям принять решение, стоит ли доверять конкретным Android-приложениям. Причём интересно, что девелоперы должны не только указывать, какие данные собирают, но и какой информацией они делятся с третьими лицами.


У пользователей есть возможность подробнее ознакомиться с тем или иным пунктом, если он заинтересует.


Вызывает интерес ещё одна особенность Data Safety: по каждому приложению разработчик будет отчитываться о защитных механизмах, которые он использовал при создании софта. Будут учитываться лучшие практики защиты мобильных устройств вроде стандарта MASVS.

Кроме того, новый раздел Google Play Store будет обозначать, следует ли приложение политикам Google Play Families Policy, которые прямо касаются безопасности несовершеннолетних владельцев мобильных устройств на Android.

Поскольку Data Safety вводится постепенно, некоторые пользователи не сразу увидят нововведение в магазине. В этом случае придётся немного подождать.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru