



Разработчики Android-приложений теперь будут перечислять собираемые данные

Разработчики Android-приложений теперь будут перечислять собираемые данные

Разработчики Android-приложений теперь будут перечислять собираемые данные

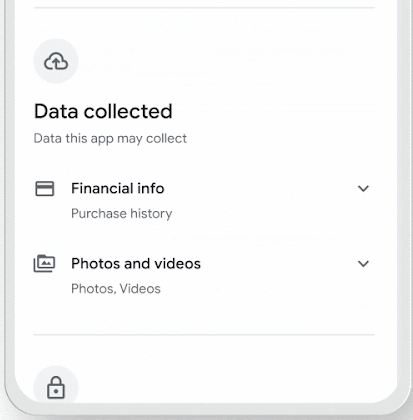
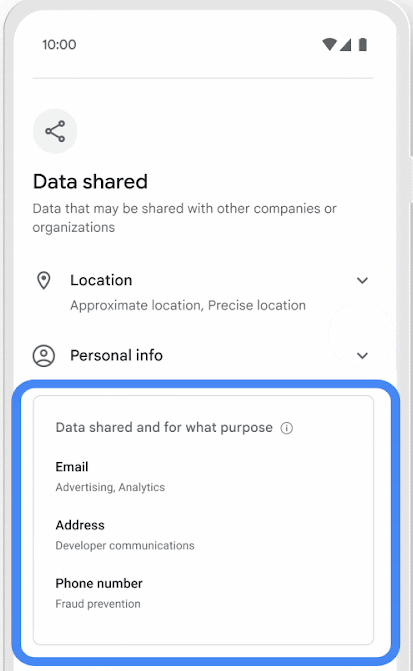
Google постепенно вводит новый раздел «Data Safety» в официальном магазине приложений для Android — Play Store. В этой секции разработчики софта должны перечислить, какие именно пользовательские данные они собирают.

Таким образом, Data Safety станет отличным источником информации, который поможет пользователям принять решение, стоит ли доверять конкретным Android-приложениям. Причём интересно, что девелоперы должны не только указывать, какие данные собирают, но и какой информацией они делятся с третьими лицами.


У пользователей есть возможность подробнее ознакомиться с тем или иным пунктом, если он заинтересует.


Вызывает интерес ещё одна особенность Data Safety: по каждому приложению разработчик будет отчитываться о защитных механизмах, которые он использовал при создании софта. Будут учитываться лучшие практики защиты мобильных устройств вроде стандарта MASVS.

Кроме того, новый раздел Google Play Store будет обозначать, следует ли приложение политикам Google Play Families Policy, которые прямо касаются безопасности несовершеннолетних владельцев мобильных устройств на Android.

Поскольку Data Safety вводится постепенно, некоторые пользователи не сразу увидят нововведение в магазине. В этом случае придётся немного подождать.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru