



Брешь в VirusTotal позволяла получить доступ к внутренним хостам Google

Брешь в VirusTotal позволяла получить доступ к внутренним хостам Google

Брешь в VirusTotal позволяла получить доступ к внутренним хостам Google

Исследователи в области кибербезопасности выявили уязвимость в платформе VirusTotal, которую можно использовать для удалённого выполнения вредоносного кода и получения доступа к внутренним системам. В настоящее время брешь уже получила свой патч.

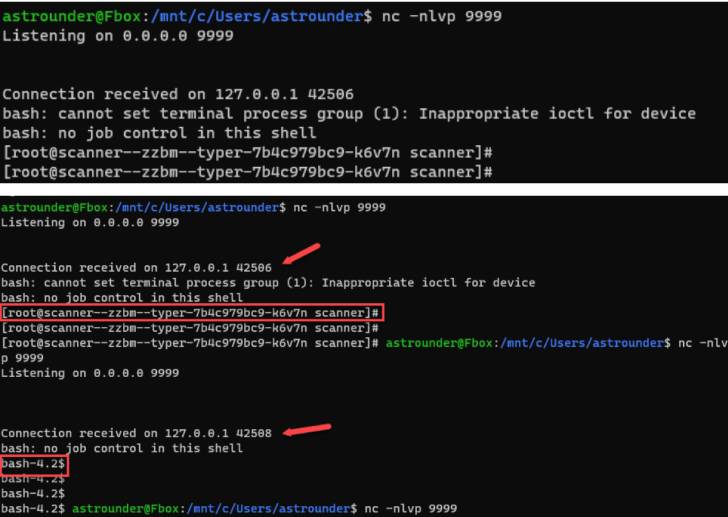
По словам специалистов компании Cysource, с помощью обнаруженного бага условные киберпреступники могли «удалённо выполнить команды на VirusTotal и получить доступ к отдельным возможностям платформы для сканирования подозрительных файлов».

Вектор атаки подразумевает, что злоумышленник должен загрузить файл в формате DjVu через пользовательский веб-интерфейс VirusTotal, после чего происходила эксплуатация уязвимости в утилите с открытым исходным кодом ExifTool.


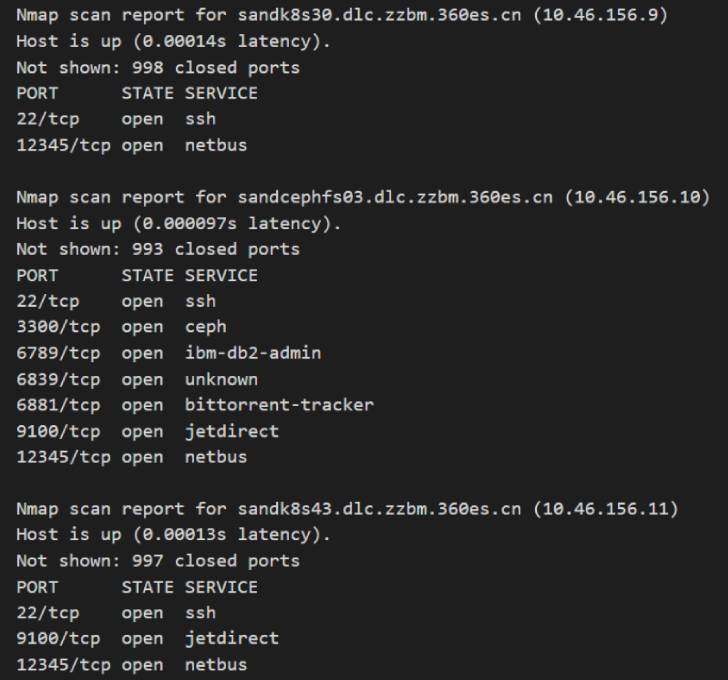
Упомянутая брешь отслеживается под идентификатором CVE-2021-22204 и получила 7,8 балла по шкале CVSS. Интересно, что эту уязвимость разработчики закрыли ещё 13 апреля 2021 года. Тем не менее последствия эксплуатации бага приводили не только к доступу в системы Google (владеет VirusTotal), но и открывали дорогу более чем к 50 хостам (причём доступ открывался с высокими правами).


«Забавный факт: каждый раз, когда мы загружали файл с новым хешем и пейлоадом, VirusTotal отправлял этот пейлоад другим хостам. Таким образом, у нас в руках были не только возможности удалённого выполнения кода, но и сама нагрузка отправлялась внутренней сети Google, её клиентам и партнёрам», — объясняют исследователи.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru