



Брешь в VirusTotal позволяла получить доступ к внутренним хостам Google

Брешь в VirusTotal позволяла получить доступ к внутренним хостам Google

Брешь в VirusTotal позволяла получить доступ к внутренним хостам Google

Исследователи в области кибербезопасности выявили уязвимость в платформе VirusTotal, которую можно использовать для удалённого выполнения вредоносного кода и получения доступа к внутренним системам. В настоящее время брешь уже получила свой патч.

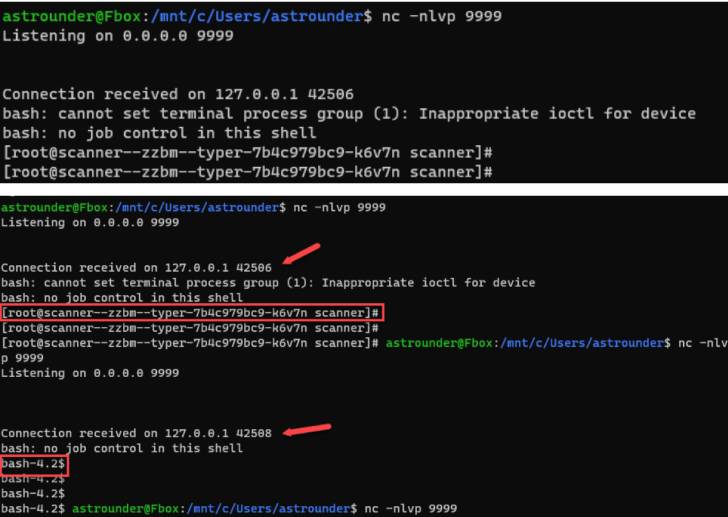
По словам специалистов компании Cysource, с помощью обнаруженного бага условные киберпреступники могли «удалённо выполнить команды на VirusTotal и получить доступ к отдельным возможностям платформы для сканирования подозрительных файлов».

Вектор атаки подразумевает, что злоумышленник должен загрузить файл в формате DjVu через пользовательский веб-интерфейс VirusTotal, после чего происходила эксплуатация уязвимости в утилите с открытым исходным кодом ExifTool.


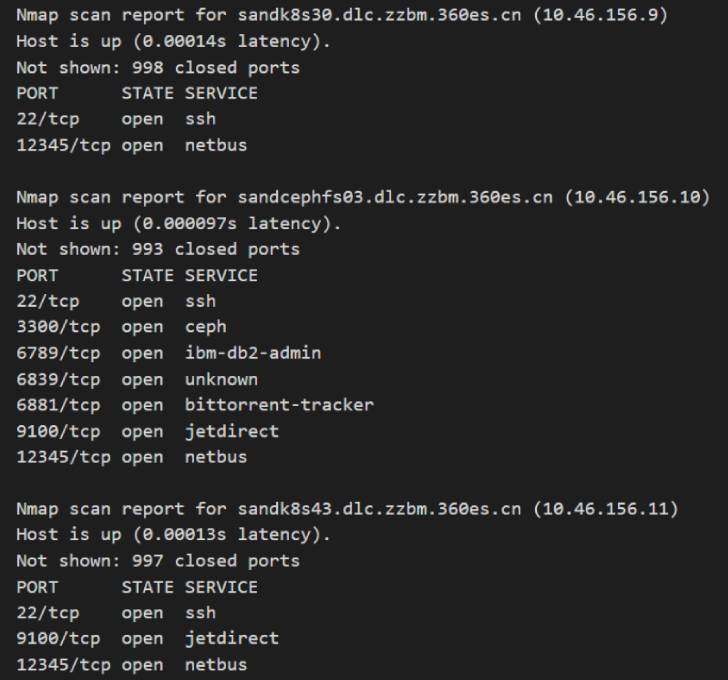
Упомянутая брешь отслеживается под идентификатором CVE-2021-22204 и получила 7,8 балла по шкале CVSS. Интересно, что эту уязвимость разработчики закрыли ещё 13 апреля 2021 года. Тем не менее последствия эксплуатации бага приводили не только к доступу в системы Google (владеет VirusTotal), но и открывали дорогу более чем к 50 хостам (причём доступ открывался с высокими правами).


«Забавный факт: каждый раз, когда мы загружали файл с новым хешем и пейлоадом, VirusTotal отправлял этот пейлоад другим хостам. Таким образом, у нас в руках были не только возможности удалённого выполнения кода, но и сама нагрузка отправлялась внутренней сети Google, её клиентам и партнёрам», — объясняют исследователи.

Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru