



Приложение Google Сообщения расходовало заряд Android-смартфонов из-за бага

Приложение Google Сообщения расходовало заряд Android-смартфонов из-за бага

Приложение Google Сообщения расходовало заряд Android-смартфонов из-за бага

Новый баг, выявленный в Google Сообщениях (Messages), приводил к быстрому снижению уровня заряда аккумулятора мобильного устройства, поскольку оставлял камеру активной в фоновом режиме. Google Messages является «родным» мессенджером операционной системы Android.

Как известно, в Google Сообщениях есть возможность быстро сделать снимок и сразу прикрепить его к отправляемому сообщению. При этом приложение позволяет как снять фото максимально оперативно с помощью уменьшенного окна камеры, так и раскрыть его для большей детализированности.

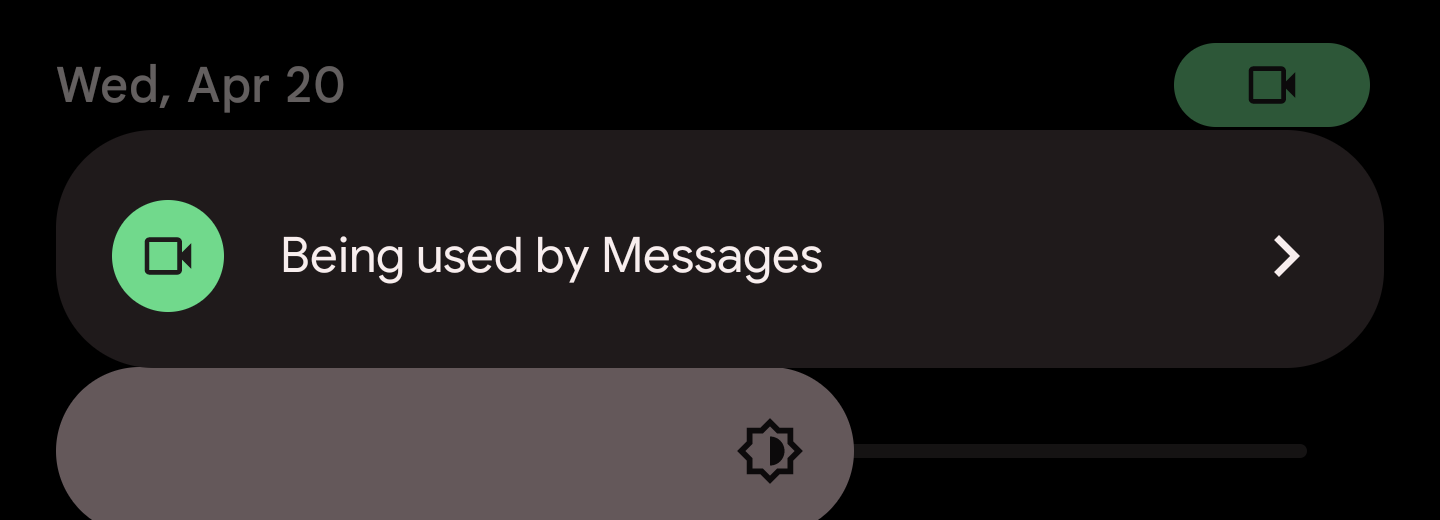
В недавних обновлениях приложения Google Сообщения закрался баг, оставляющий камеру работающей в фоновом режиме. Как сообщили пользователи Reddit, такое поведение приводило к существенному снижению уровня заряда аккумулятора, а также к нагреванию смартфонов.

Выявить баг, по словам издания 9to5Google, получилось благодаря специальным индикаторам использования микрофона и батареи, которые внедрили в Android 12. Остановить ненужный расход аккумулятора можно было одним способом — выгрузить родной мессенджер из памяти. Есть один метод — запретить Google Сообщениям доступ к камере, но это скажется на функциональности.


В беседе с The Verge Google подтвердила наличие проблемы и сообщила, что фикс уже рассылается пользователям смартфонов.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru