



Рекорд эксплуатации 0-day в 2021 году достался Китаю, второе место — Россия

Рекорд эксплуатации 0-day в 2021 году достался Китаю, второе место — Россия

Рекорд эксплуатации 0-day в 2021 году достался Китаю, второе место — Россия

Исследователи в области кибербезопасности из компании Mandiant проанализировали случаи эксплуатации уязвимостей нулевого дня (0-day) за 2021 год и пришли к выводу, что в большинстве случаев за этими атаками стояли китайские киберпреступники.

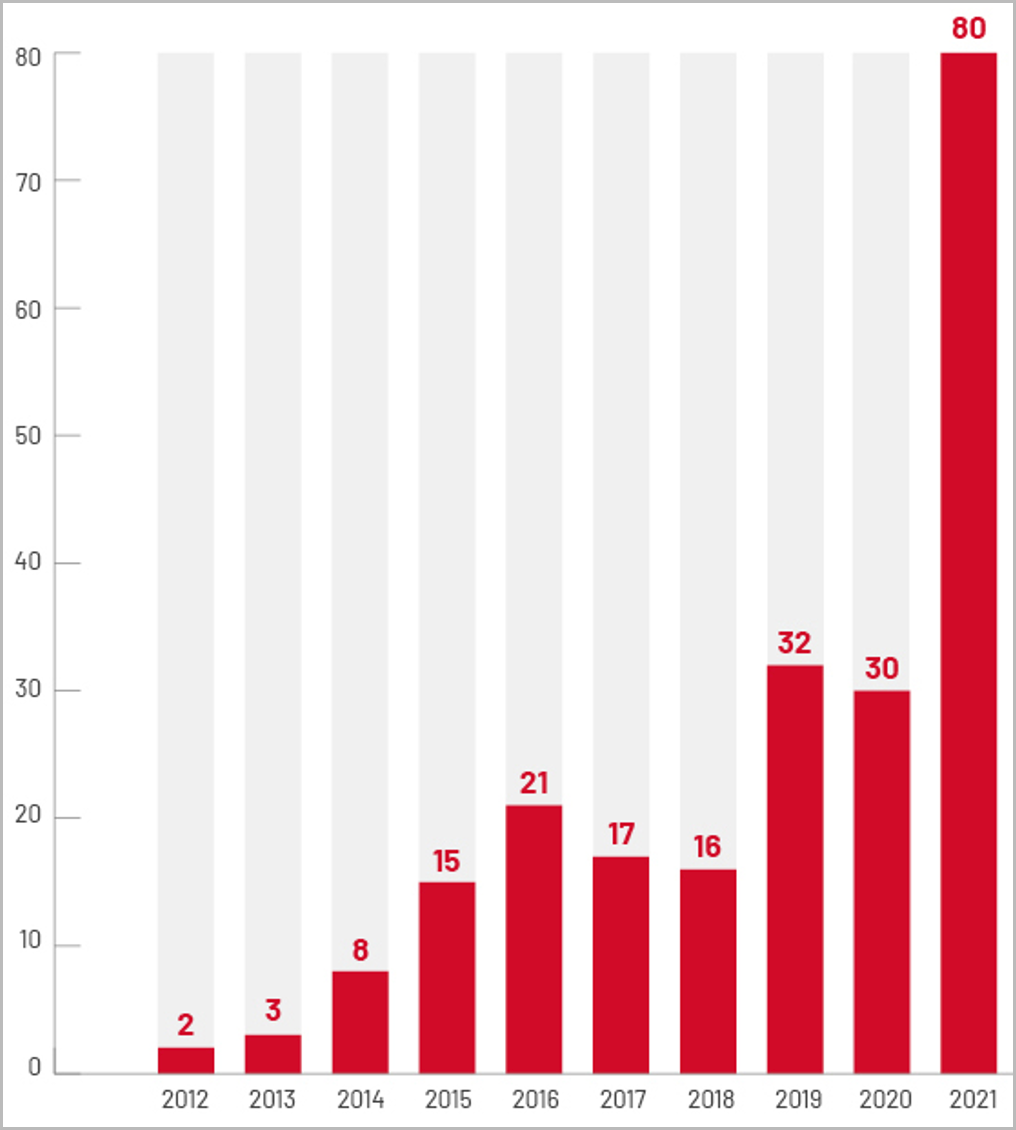
Ранее похожей статистикой поделилась команда Google Project Zero, заявившая, что на 2021 год пришёлся рекорд выявленных 0-day. В Google насчитали 58 таких дыр, когда эксперты Mandiant заявили о 80 0-day.


Цифра Mandiant, кстати, на 18 превышает число 0-day, зафиксированных в 2019 и 2020 годах вместе взятых. За эксплуатацией большинства таких багов стоят киберпреступные группировки правительственного уровня.

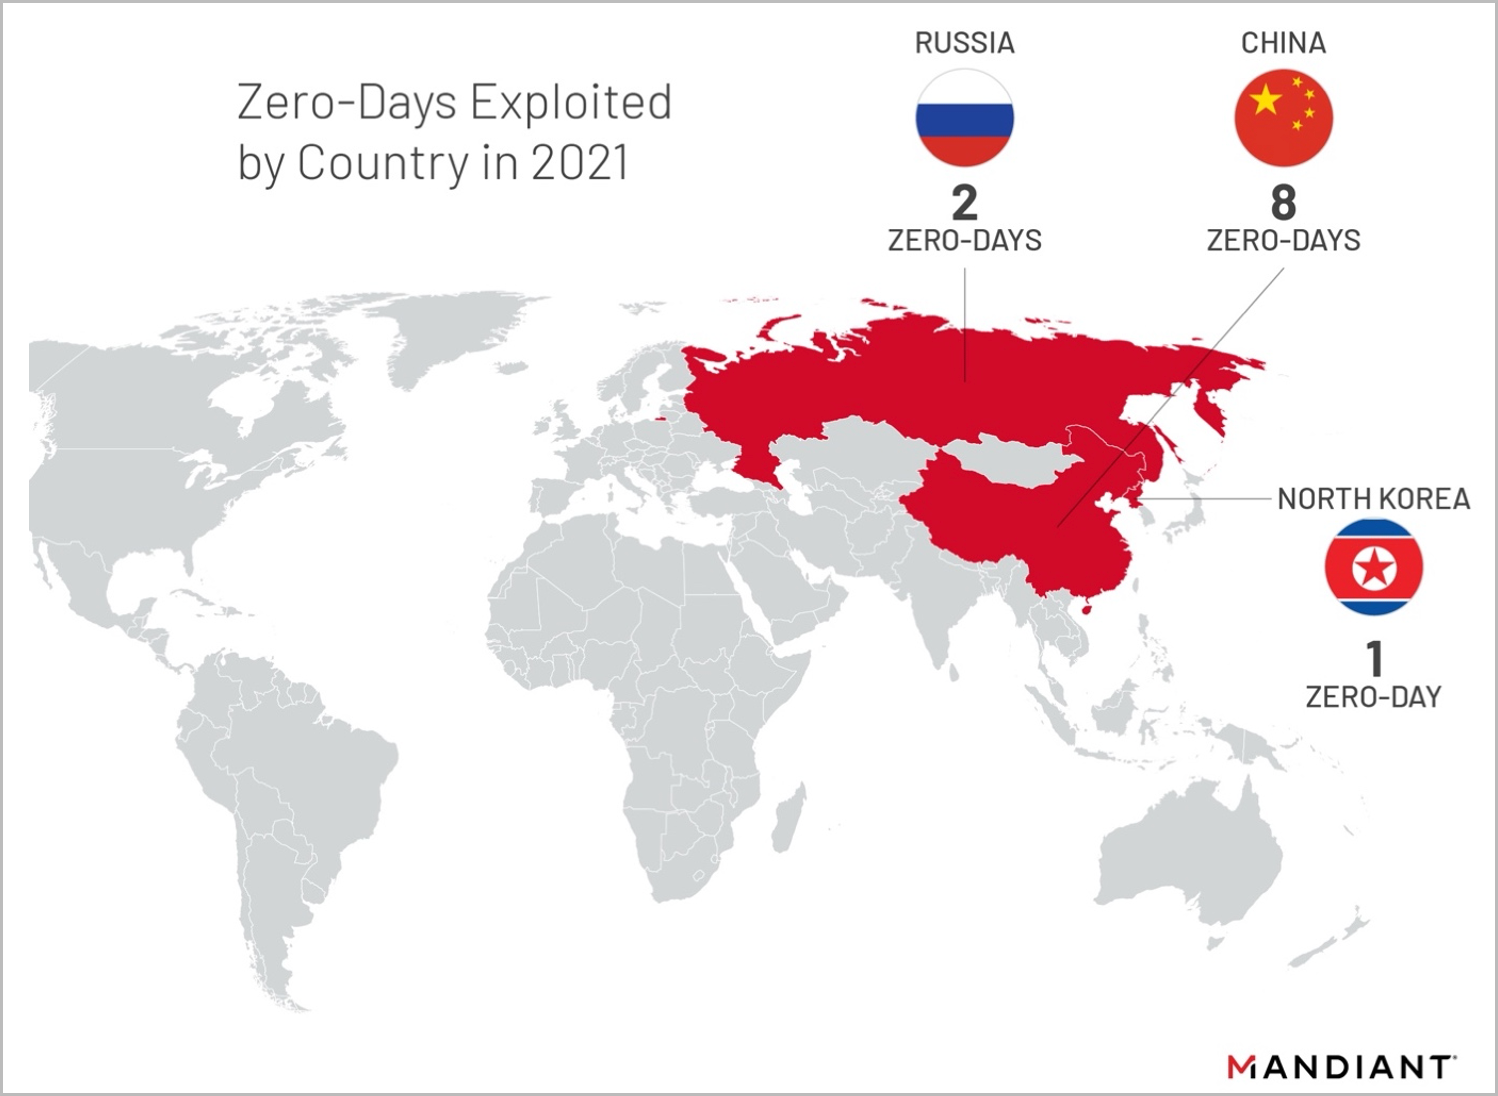
Интересно, что на втором месте расположилась Россия (две задействованные в атаках 0-day), а третье место досталось Северной Корее (одна уязвимость нулевого дня).


Излюбленными брешами у китайских киберпреступников стали четыре проблемы Microsoft Exchange. Эксплуатация этих багов позволяла хакерам получать доступ к электронным перепискам западных организаций.

Специалисты Mandiant также отметили всплеск активности операторов программ-вымогателей, которые тоже используют 0-day для проникновения в сеть организации. Более того, исследователи прогнозируют ухудшение ситуации с эксплуатацией 0-day в этом году.

«Мы считаем, что эксплуатация 0-day уязвимостей стала более доступна для хакеров правительственного уровня и финансово мотивированных киберпреступников. Судя по всему, такая ситуация сложилась из-за растущей активности продавцов эксплойтов и разработки собственных операторами шифровальщиков», — пишет Mandiant в отчёте.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru