



Фейковый апгрейд до Windows 11 устанавливает в системы инфостилер

Фейковый апгрейд до Windows 11 устанавливает в системы инфостилер

Фейковый апгрейд до Windows 11 устанавливает в системы инфостилер

Киберпреступники склоняют доверчивых пользователей к установке фейкового апгрейда до Windows 11, который на деле копирует в систему вредоносную программу, ворующую данные из браузера и информацию о криптовалютных кошельках.

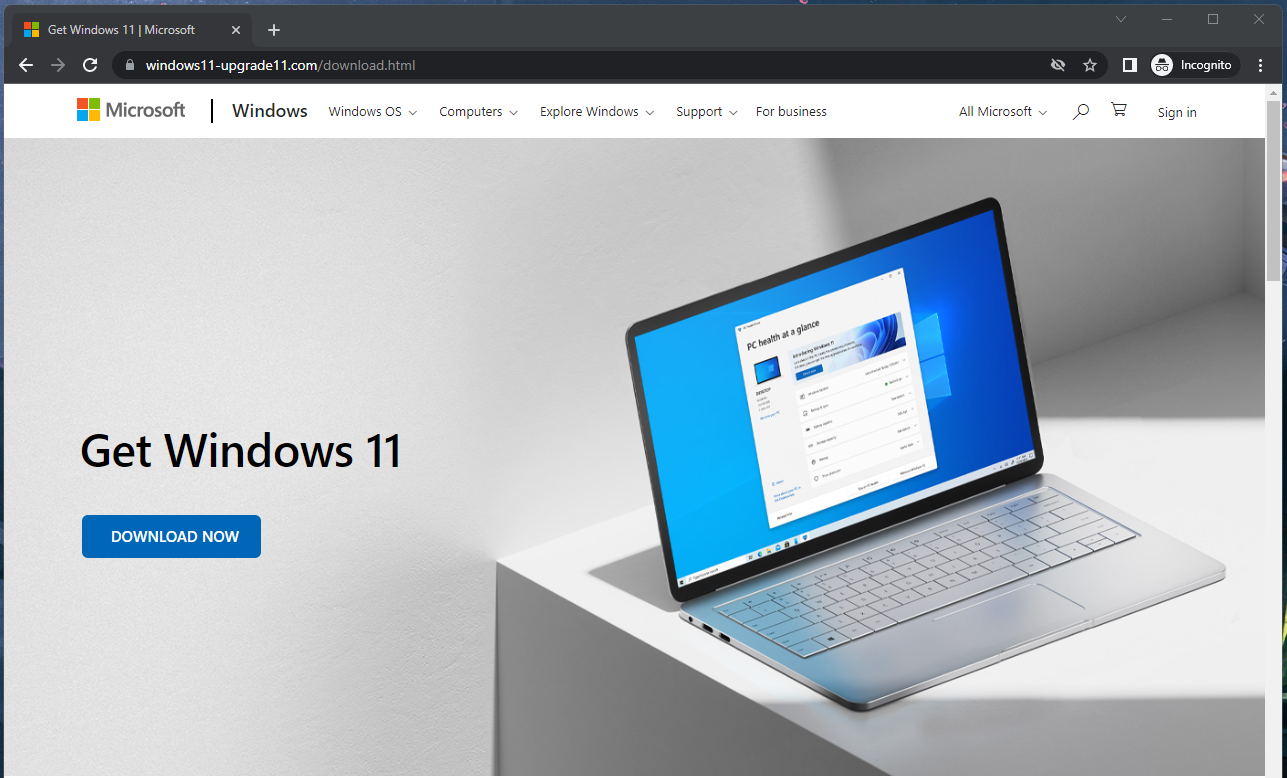
Кампания злоумышленников в настоящее время активна, поэтому стоит с особой бдительностью относиться к предложениям обновить ОС до Windows 11. Мошенники продвигают свои сайты, копирующие официальную веб-страницу Microsoft, через поисковую выдачу.

Как известно, корпорация из Редмонда предлагает пользователям специальный инструмент, который поможет проверить совместимость компьютера с последней версией операционной системы. Единственным условием для запуска этого инструмента является наличие Trusted Platform Module (TPM) версии 2.0, которая установлена на компьютерах не старше четырёх лет.

Киберпреступники, стоящие за фейковым апгрейдом, рассчитывают на то, что потенциальные жертвы не будут заморачиваться по поводу требований Windows 11, а перейдут прямиком к её установке. На момент написания материала вредоносный сайт всё ещё функционировал, в заблуждение пользователей могли ввести логотипы, иконка favicon и кнопка «скачать сейчас».


К слову, эта упомянутая кнопка не работает для тех, кто сидит через TOR или VPN. Обычные же посетители получают файл в формате ISO, содержащий исполняемый файл инфостилера. Исследователи из CloudSEK назвали этот вредонос «Inno Stealer».

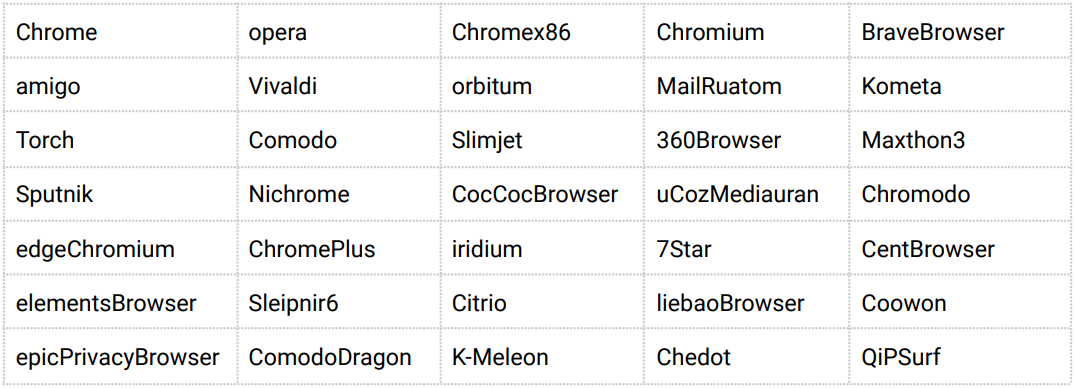
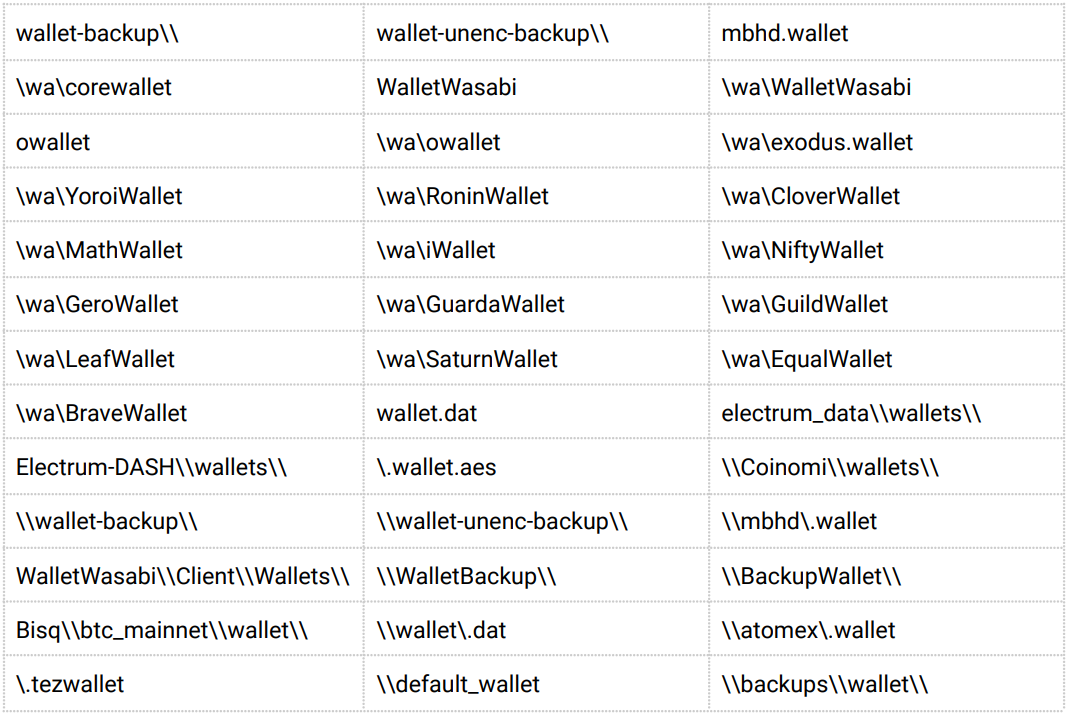
Пробравшись в систему жертвы, зловред начинает сбор информации из популярных приложений, среди которых, например, браузеры Chrome, Edge, Brave, Opera, Vivaldi, 360 Browser и Comodo. Также Inno Stealer интересуется данными криптовалютных кошельков.


Помимо этого, инфостилер может запускать дополнительные вредоносные программы, но делает это исключительно в ночное время, чтобы не вызывать подозрения пользователя. Inno Stealer вполне может вытащить информацию из буфера обмена или подменить её в нём.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru