



Фейковый апгрейд до Windows 11 устанавливает в системы инфостилер

Фейковый апгрейд до Windows 11 устанавливает в системы инфостилер

Фейковый апгрейд до Windows 11 устанавливает в системы инфостилер

Киберпреступники склоняют доверчивых пользователей к установке фейкового апгрейда до Windows 11, который на деле копирует в систему вредоносную программу, ворующую данные из браузера и информацию о криптовалютных кошельках.

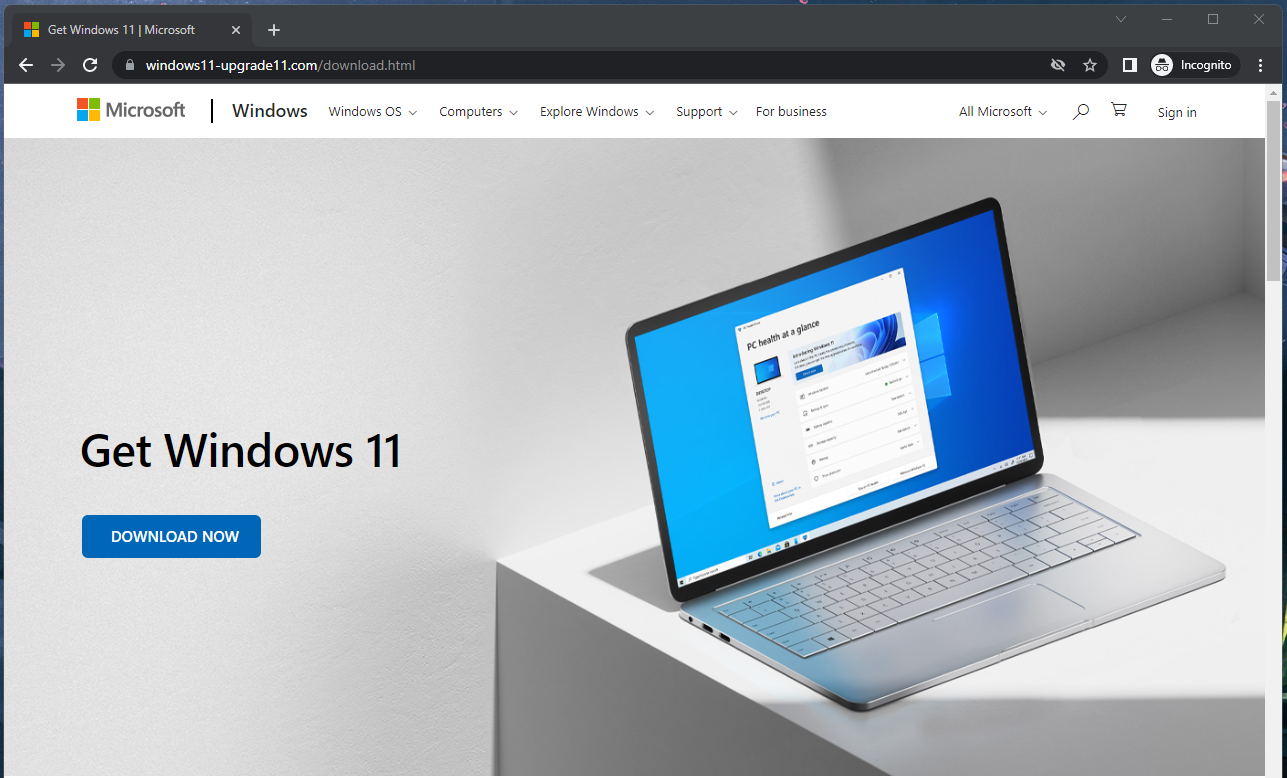
Кампания злоумышленников в настоящее время активна, поэтому стоит с особой бдительностью относиться к предложениям обновить ОС до Windows 11. Мошенники продвигают свои сайты, копирующие официальную веб-страницу Microsoft, через поисковую выдачу.

Как известно, корпорация из Редмонда предлагает пользователям специальный инструмент, который поможет проверить совместимость компьютера с последней версией операционной системы. Единственным условием для запуска этого инструмента является наличие Trusted Platform Module (TPM) версии 2.0, которая установлена на компьютерах не старше четырёх лет.

Киберпреступники, стоящие за фейковым апгрейдом, рассчитывают на то, что потенциальные жертвы не будут заморачиваться по поводу требований Windows 11, а перейдут прямиком к её установке. На момент написания материала вредоносный сайт всё ещё функционировал, в заблуждение пользователей могли ввести логотипы, иконка favicon и кнопка «скачать сейчас».


К слову, эта упомянутая кнопка не работает для тех, кто сидит через TOR или VPN. Обычные же посетители получают файл в формате ISO, содержащий исполняемый файл инфостилера. Исследователи из CloudSEK назвали этот вредонос «Inno Stealer».

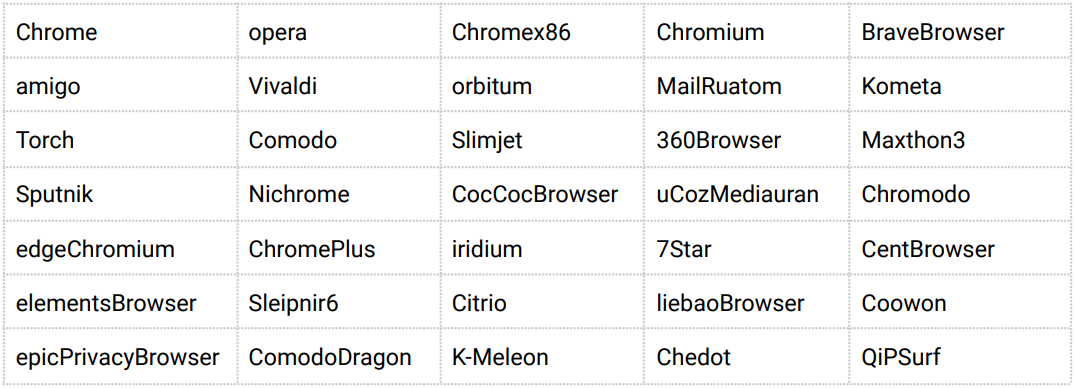
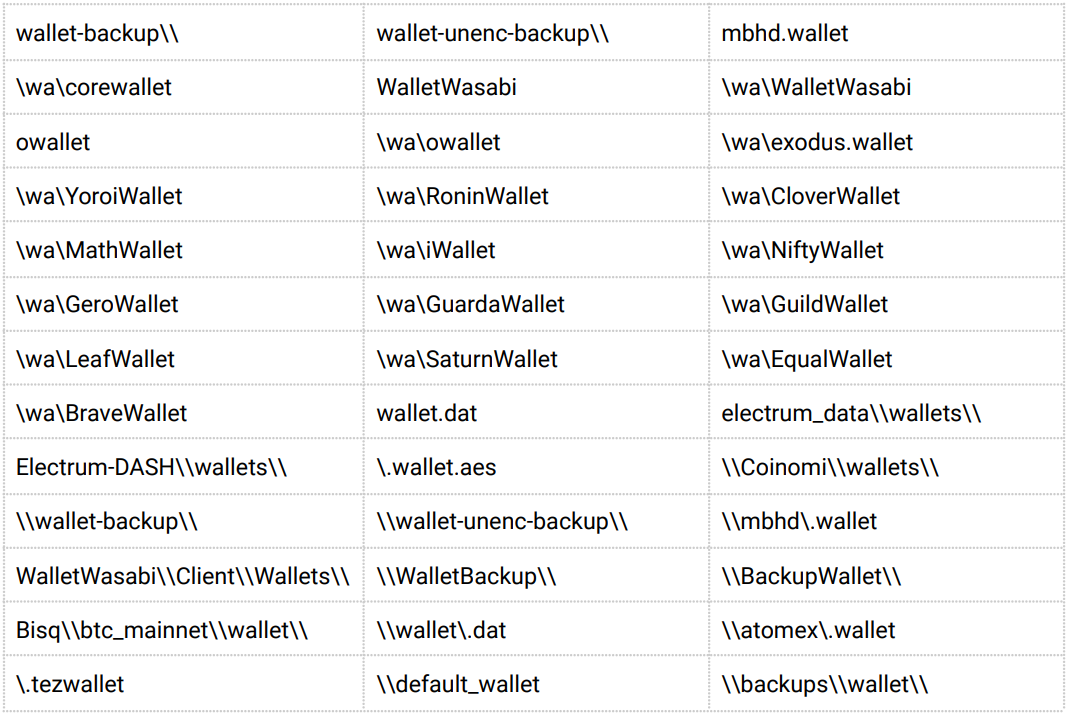
Пробравшись в систему жертвы, зловред начинает сбор информации из популярных приложений, среди которых, например, браузеры Chrome, Edge, Brave, Opera, Vivaldi, 360 Browser и Comodo. Также Inno Stealer интересуется данными криптовалютных кошельков.


Помимо этого, инфостилер может запускать дополнительные вредоносные программы, но делает это исключительно в ночное время, чтобы не вызывать подозрения пользователя. Inno Stealer вполне может вытащить информацию из буфера обмена или подменить её в нём.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru