



Фейковый апгрейд до Windows 11 устанавливает в системы инфостилер

Фейковый апгрейд до Windows 11 устанавливает в системы инфостилер

Фейковый апгрейд до Windows 11 устанавливает в системы инфостилер

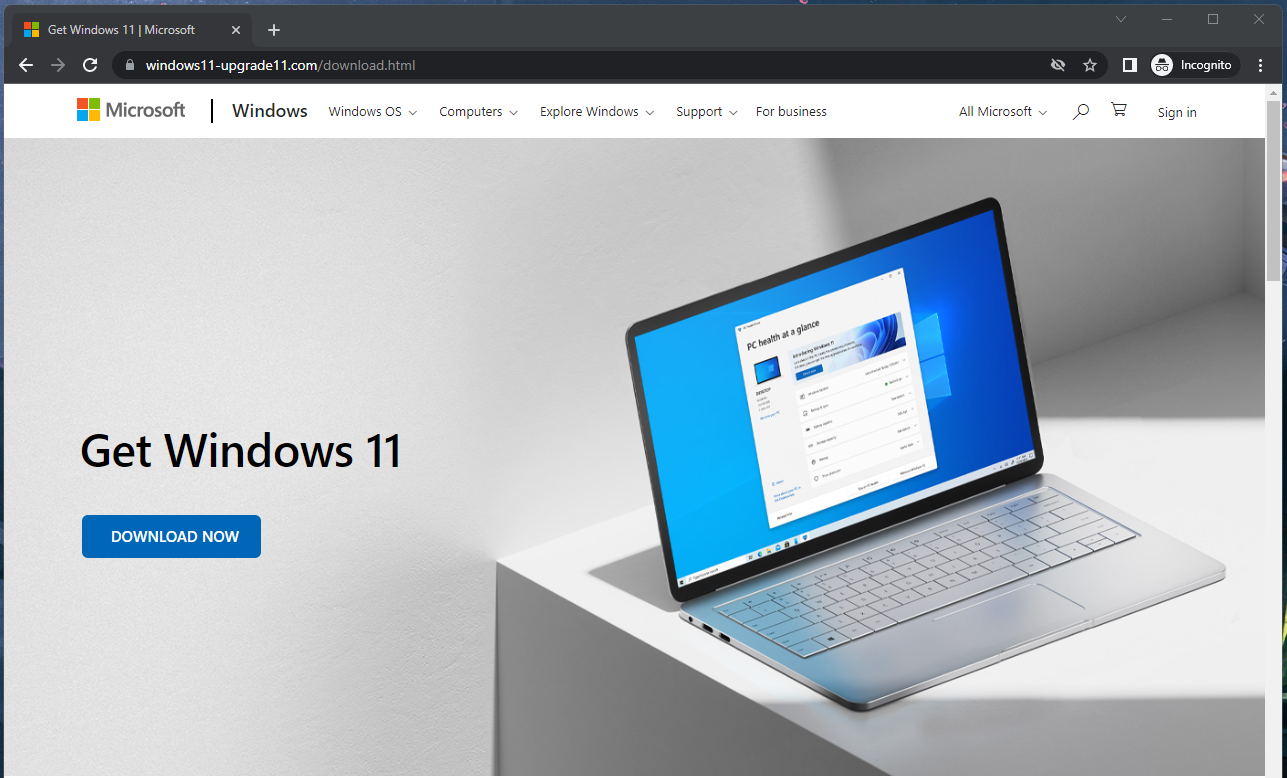
Киберпреступники склоняют доверчивых пользователей к установке фейкового апгрейда до Windows 11, который на деле копирует в систему вредоносную программу, ворующую данные из браузера и информацию о криптовалютных кошельках.

Кампания злоумышленников в настоящее время активна, поэтому стоит с особой бдительностью относиться к предложениям обновить ОС до Windows 11. Мошенники продвигают свои сайты, копирующие официальную веб-страницу Microsoft, через поисковую выдачу.

Как известно, корпорация из Редмонда предлагает пользователям специальный инструмент, который поможет проверить совместимость компьютера с последней версией операционной системы. Единственным условием для запуска этого инструмента является наличие Trusted Platform Module (TPM) версии 2.0, которая установлена на компьютерах не старше четырёх лет.

Киберпреступники, стоящие за фейковым апгрейдом, рассчитывают на то, что потенциальные жертвы не будут заморачиваться по поводу требований Windows 11, а перейдут прямиком к её установке. На момент написания материала вредоносный сайт всё ещё функционировал, в заблуждение пользователей могли ввести логотипы, иконка favicon и кнопка «скачать сейчас».


К слову, эта упомянутая кнопка не работает для тех, кто сидит через TOR или VPN. Обычные же посетители получают файл в формате ISO, содержащий исполняемый файл инфостилера. Исследователи из CloudSEK назвали этот вредонос «Inno Stealer».

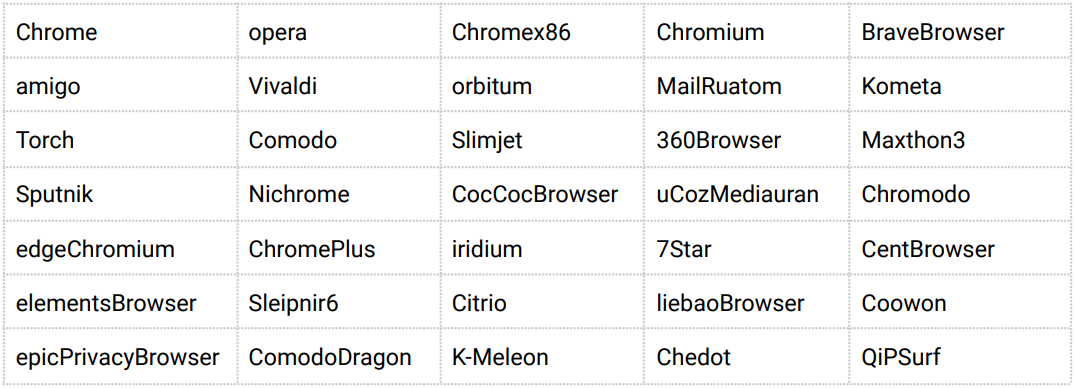
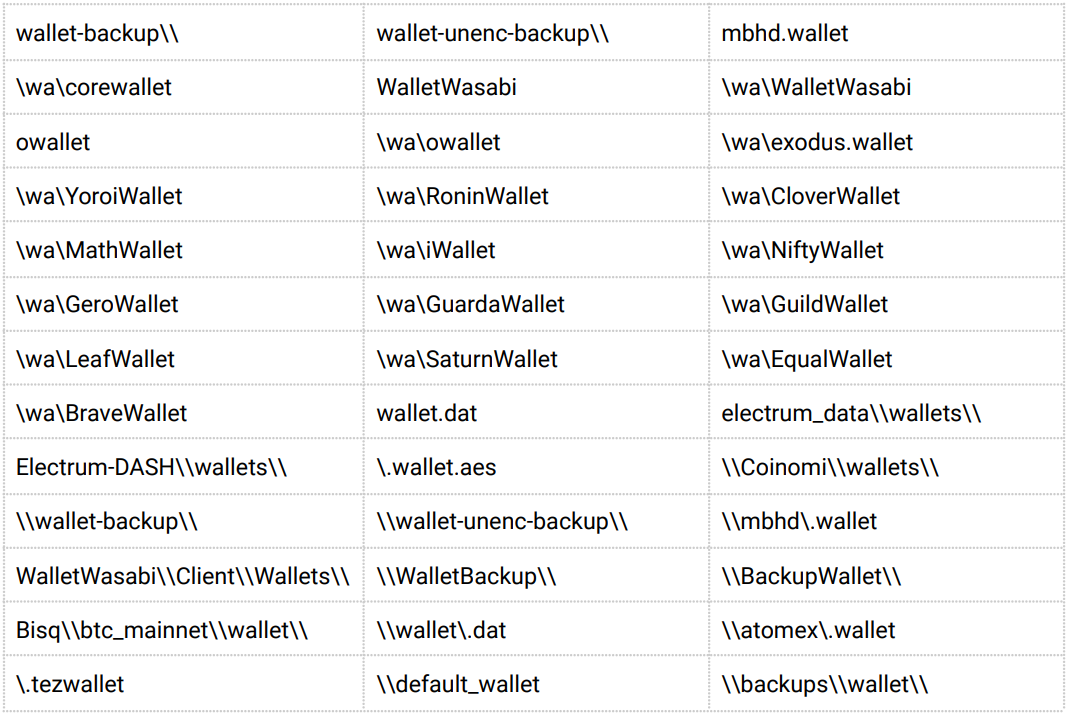
Пробравшись в систему жертвы, зловред начинает сбор информации из популярных приложений, среди которых, например, браузеры Chrome, Edge, Brave, Opera, Vivaldi, 360 Browser и Comodo. Также Inno Stealer интересуется данными криптовалютных кошельков.


Помимо этого, инфостилер может запускать дополнительные вредоносные программы, но делает это исключительно в ночное время, чтобы не вызывать подозрения пользователя. Inno Stealer вполне может вытащить информацию из буфера обмена или подменить её в нём.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru