



Фейковый апгрейд до Windows 11 устанавливает в системы инфостилер

Фейковый апгрейд до Windows 11 устанавливает в системы инфостилер

Фейковый апгрейд до Windows 11 устанавливает в системы инфостилер

Киберпреступники склоняют доверчивых пользователей к установке фейкового апгрейда до Windows 11, который на деле копирует в систему вредоносную программу, ворующую данные из браузера и информацию о криптовалютных кошельках.

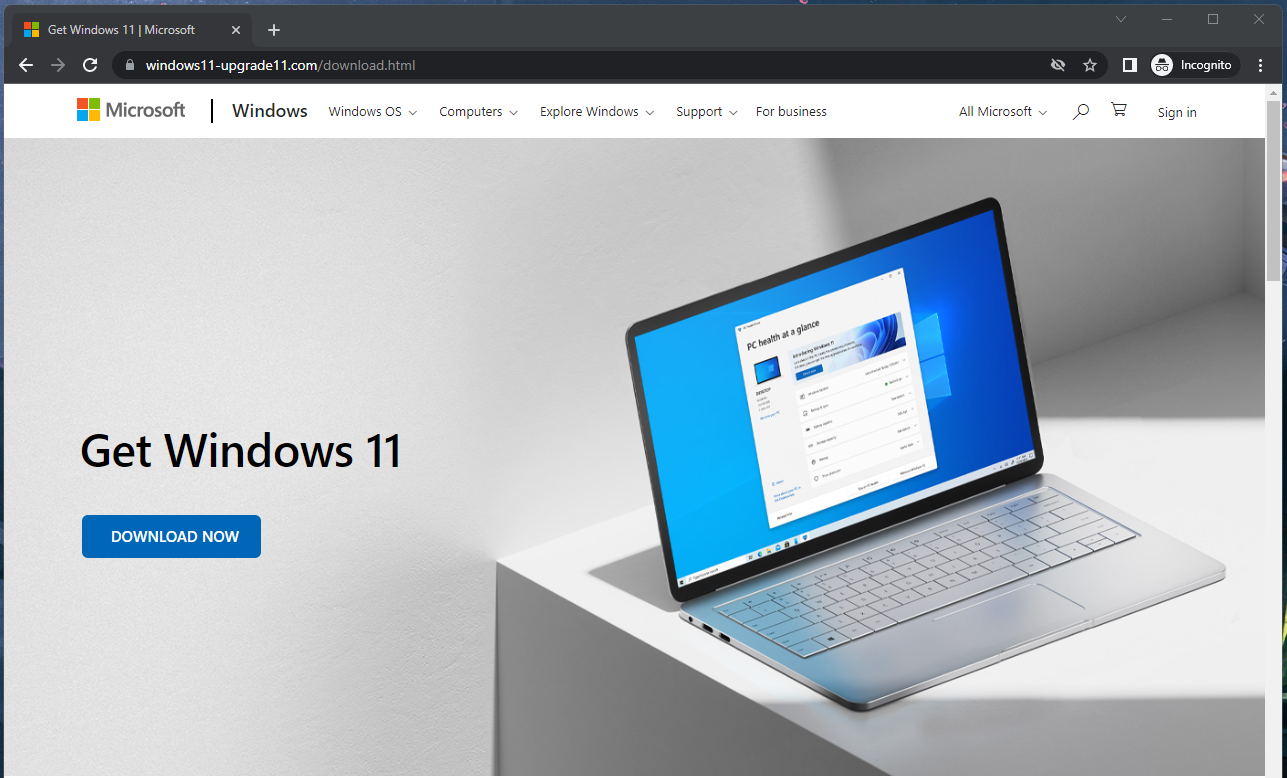
Кампания злоумышленников в настоящее время активна, поэтому стоит с особой бдительностью относиться к предложениям обновить ОС до Windows 11. Мошенники продвигают свои сайты, копирующие официальную веб-страницу Microsoft, через поисковую выдачу.

Как известно, корпорация из Редмонда предлагает пользователям специальный инструмент, который поможет проверить совместимость компьютера с последней версией операционной системы. Единственным условием для запуска этого инструмента является наличие Trusted Platform Module (TPM) версии 2.0, которая установлена на компьютерах не старше четырёх лет.

Киберпреступники, стоящие за фейковым апгрейдом, рассчитывают на то, что потенциальные жертвы не будут заморачиваться по поводу требований Windows 11, а перейдут прямиком к её установке. На момент написания материала вредоносный сайт всё ещё функционировал, в заблуждение пользователей могли ввести логотипы, иконка favicon и кнопка «скачать сейчас».


К слову, эта упомянутая кнопка не работает для тех, кто сидит через TOR или VPN. Обычные же посетители получают файл в формате ISO, содержащий исполняемый файл инфостилера. Исследователи из CloudSEK назвали этот вредонос «Inno Stealer».

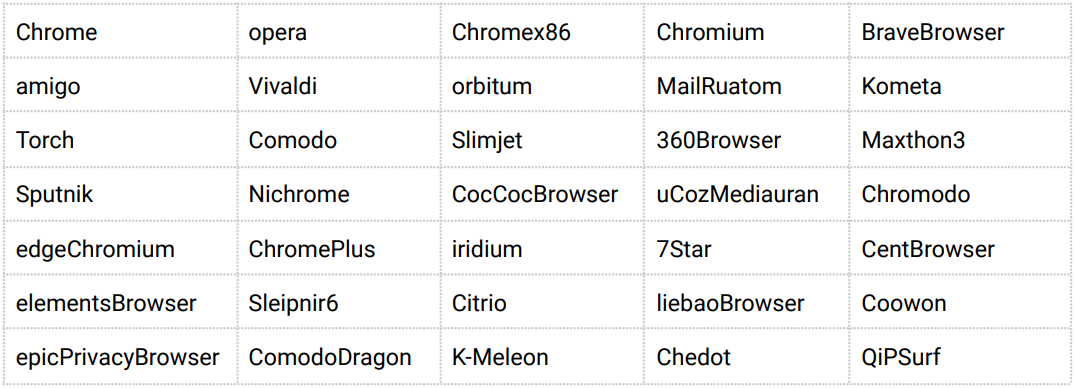
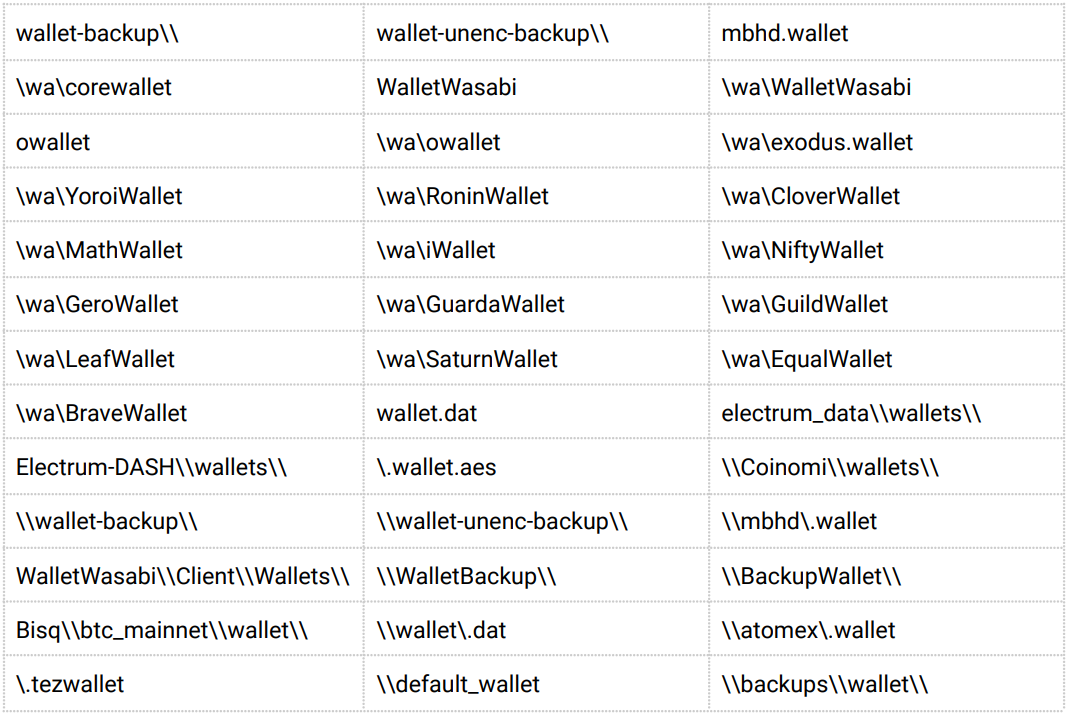
Пробравшись в систему жертвы, зловред начинает сбор информации из популярных приложений, среди которых, например, браузеры Chrome, Edge, Brave, Opera, Vivaldi, 360 Browser и Comodo. Также Inno Stealer интересуется данными криптовалютных кошельков.


Помимо этого, инфостилер может запускать дополнительные вредоносные программы, но делает это исключительно в ночное время, чтобы не вызывать подозрения пользователя. Inno Stealer вполне может вытащить информацию из буфера обмена или подменить её в нём.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru