



Уязвимость в 7-Zip позволяет выполнять Windows-команды на уровне SYSTEM

Уязвимость в 7-Zip позволяет выполнять Windows-команды на уровне SYSTEM

Уязвимость в 7-Zip позволяет выполнять Windows-команды на уровне SYSTEM

В архиваторе с открытым исходным кодом 7-Zip найдена уязвимость, которую при атаке на Windows можно использовать для выполнения произвольных команд с привилегиями SYSTEM. Выпуск патча пока не планируется, автор находки предложил альтернативные меры защиты.

Согласно описанию на GitHub, уязвимость нулевого дня CVE-2022-29072 возникла из-за сочетания двух проблем — ошибки переполнения буфера и неправильной настройки прав библиотеки 7z.dll. Возможность для их использования открывается при перемещении файла .7z в область c подсказкой, отображаемой при открытии меню Help>Contents.

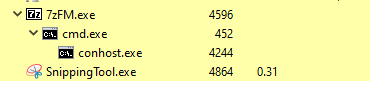
Если в такой файл вставить команду, она запустится в ходе выполнения 7zFM.exe как дочерний процесс и будет выполнена в режиме администратора.


Уязвимость проявляется только на платформе Windows, поэтому кураторы проекта 7-Zip склонны винить в ее появлении Microsoft HTML Helper (hh.exe). Автор находки, со своей стороны, уверен, что латать нужно сам архиватор, так как hh.exe лишь косвенно участвует в эксплойте — запускает выполнение внедренной команды.

Созданный исследователем PoC-код успешно работает на всех сборках 7-Zip версии 21.07. Пока не вышел патч (если он вообще появится), пользователям рекомендуется удалить файл 7-zip.chm, чтобы предотвратить эксплойт. В качестве альтернативы можно ограничить разрешения для 7-zip, оставив только чтение и запуск.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru