



Уязвимость в 7-Zip позволяет выполнять Windows-команды на уровне SYSTEM

Уязвимость в 7-Zip позволяет выполнять Windows-команды на уровне SYSTEM

Уязвимость в 7-Zip позволяет выполнять Windows-команды на уровне SYSTEM

В архиваторе с открытым исходным кодом 7-Zip найдена уязвимость, которую при атаке на Windows можно использовать для выполнения произвольных команд с привилегиями SYSTEM. Выпуск патча пока не планируется, автор находки предложил альтернативные меры защиты.

Согласно описанию на GitHub, уязвимость нулевого дня CVE-2022-29072 возникла из-за сочетания двух проблем — ошибки переполнения буфера и неправильной настройки прав библиотеки 7z.dll. Возможность для их использования открывается при перемещении файла .7z в область c подсказкой, отображаемой при открытии меню Help>Contents.

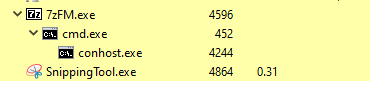
Если в такой файл вставить команду, она запустится в ходе выполнения 7zFM.exe как дочерний процесс и будет выполнена в режиме администратора.


Уязвимость проявляется только на платформе Windows, поэтому кураторы проекта 7-Zip склонны винить в ее появлении Microsoft HTML Helper (hh.exe). Автор находки, со своей стороны, уверен, что латать нужно сам архиватор, так как hh.exe лишь косвенно участвует в эксплойте — запускает выполнение внедренной команды.

Созданный исследователем PoC-код успешно работает на всех сборках 7-Zip версии 21.07. Пока не вышел патч (если он вообще появится), пользователям рекомендуется удалить файл 7-zip.chm, чтобы предотвратить эксплойт. В качестве альтернативы можно ограничить разрешения для 7-zip, оставив только чтение и запуск.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru