



Конструктор WordPress-сайтов Elementor содержит критическую RCE-дыру

Конструктор WordPress-сайтов Elementor содержит критическую RCE-дыру

Конструктор WordPress-сайтов Elementor содержит критическую RCE-дыру

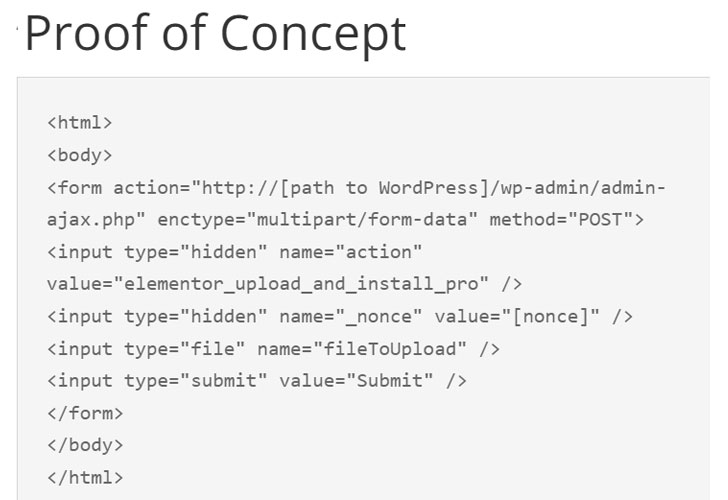
Elementor, популярный конструктор сайтов на WordPress, число установок которого превышает пять миллионов, содержит неприятную уязвимость, которую можно использовать для удалённого выполнения кода и получения контроля над затронутыми веб-ресурсами.

Согласно описанию от Plugin Vulnerabilities, баг появился в версии 3.6.0 плагина, которая вышла 22 марта 2022 года. Статистика говорит о том, что около 37% пользователей установили 3.6.x.

«Эта брешь приводит к тому, что атакующие могут запустить вредоносный код на уязвимом сайте. В этом случае эксплуатация может быть даже со стороны не вошедшего в систему злоумышленника, ещё проще использовать баг в том случае, если атакующий аутентифицировался на сайте и получил доступ к админке», — объясняют исследователи.


Баг устранили в последней версии Elementor, а в пометках указано, что «уязвимость может позволить любому аутентифицированному пользователю поменять название сайта, лого и даже загрузить произвольные файлы на сайт».

В прошлом месяце мы приводили интересную статистику компании Patchstack, которая отметила, что 29% критических дыр в WordPress-плагинах не получают патчей.

Подпишитесь на новости

Яндекс Диск вернул автозагрузку фото, восстановление близко к финалу

Фотографиям и видео больше не нужен ручной переезд в облако: в «Яндекс Диске» восстановили мобильную автозагрузку. Снимки с телефона снова могут автоматически отправляться в хранилище, сообщила пресс-служба «Яндекс 360».

Следить за восстановлением функций можно в блоге «Яндекс 360», где компания публикует статусы доступности сервисов.

Заодно на «Диск» вернулся видеостриминг. Теперь ролики снова можно смотреть прямо в сервисе, не скачивая файл целиком на устройство.

По оценке техногиганта, это почти завершающий этап восстановления «Диска» после повреждения инфраструктуры Яндекса.

Ранее, напомним, стало известно, что ни один из трёх суперкомпьютеров Яндекса («Ляпунов», «Червоненкис» и «Галушкин») не пострадал при атаках на дата-центры компании. Оборудование уже вывезли с прежних площадок и разворачивают на новых.

Из-за атак на Яндекс облачный рынок столкнулся с неприятной перспективой: восстанавливать мощности придется дорогим оборудованием, а защищать площадки — за дополнительные деньги. Часть этих расходов в итоге может добраться до клиентских счетов.

RSS: Новости на портале Anti-Malware.ru