



Конструктор WordPress-сайтов Elementor содержит критическую RCE-дыру

Конструктор WordPress-сайтов Elementor содержит критическую RCE-дыру

Конструктор WordPress-сайтов Elementor содержит критическую RCE-дыру

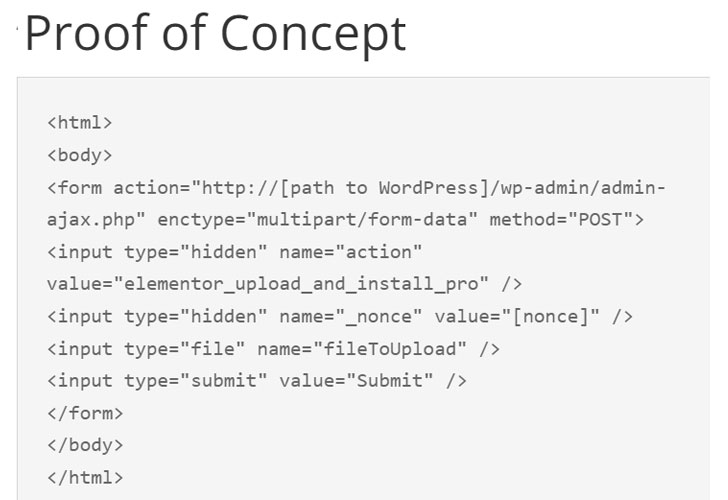
Elementor, популярный конструктор сайтов на WordPress, число установок которого превышает пять миллионов, содержит неприятную уязвимость, которую можно использовать для удалённого выполнения кода и получения контроля над затронутыми веб-ресурсами.

Согласно описанию от Plugin Vulnerabilities, баг появился в версии 3.6.0 плагина, которая вышла 22 марта 2022 года. Статистика говорит о том, что около 37% пользователей установили 3.6.x.

«Эта брешь приводит к тому, что атакующие могут запустить вредоносный код на уязвимом сайте. В этом случае эксплуатация может быть даже со стороны не вошедшего в систему злоумышленника, ещё проще использовать баг в том случае, если атакующий аутентифицировался на сайте и получил доступ к админке», — объясняют исследователи.


Баг устранили в последней версии Elementor, а в пометках указано, что «уязвимость может позволить любому аутентифицированному пользователю поменять название сайта, лого и даже загрузить произвольные файлы на сайт».

В прошлом месяце мы приводили интересную статистику компании Patchstack, которая отметила, что 29% критических дыр в WordPress-плагинах не получают патчей.

Подпишитесь на новости

Codex и Kimi провалили задачи после перевода промптов на русский

Попросили ИИ исправить код по-русски, а он сразу же решил обойтись без интернета и начал придумывать решение. Такое поведение заметила автор проекта worklore Валентина Конюхова: в её эксперименте Codex и Kimi K3.1 пропускали поиск, которым пользовались при англоязычных заданиях.

Подробности и методику она опубликовала на Хабре.

Автор провела 1350 прогонов: шесть задач, девять конфигураций агентов, задания на русском и английском (с подсказками и без них). У всех был доступ в интернет.

На одной задаче Codex с низким уровнем рассуждений нашёл нужный формат на форуме и справился во всех пяти англоязычных прогонах.


С русским заданием он ни разу не обратился в Сеть и получил ноль успешных решений. У Kimi K3.1 похожий провал произошёл на задаче с OAuth.

Зато заметка с нужным фактом возвращала результат до пяти успешных результатов из пяти. В среднем подсказки повышали успешность на 33 процентных пункта для английских заданий и на 39 — для русских. Язык самой заметки почти ничего не менял.


Стоит учитывать, что задач в примере было всего шесть, повторов немного, а причину изменения поведения автор не проверяла. Но на всякий случай смотрите в логи, искал ли агент ответ.

RSS: Новости на портале Anti-Malware.ru