



Новый DDoS-ботнет Fodcha заражает более 100 жертв ежедневно

Новый DDoS-ботнет Fodcha заражает более 100 жертв ежедневно

Новый DDoS-ботнет Fodcha заражает более 100 жертв ежедневно

Быстрорастущий ботнет, нацеленный на маршрутизаторы и серверы по всей Сети, развил свою кампанию до интересных масштабов — вредонос поражает DDoS-атаками более 100 жертв каждый день.

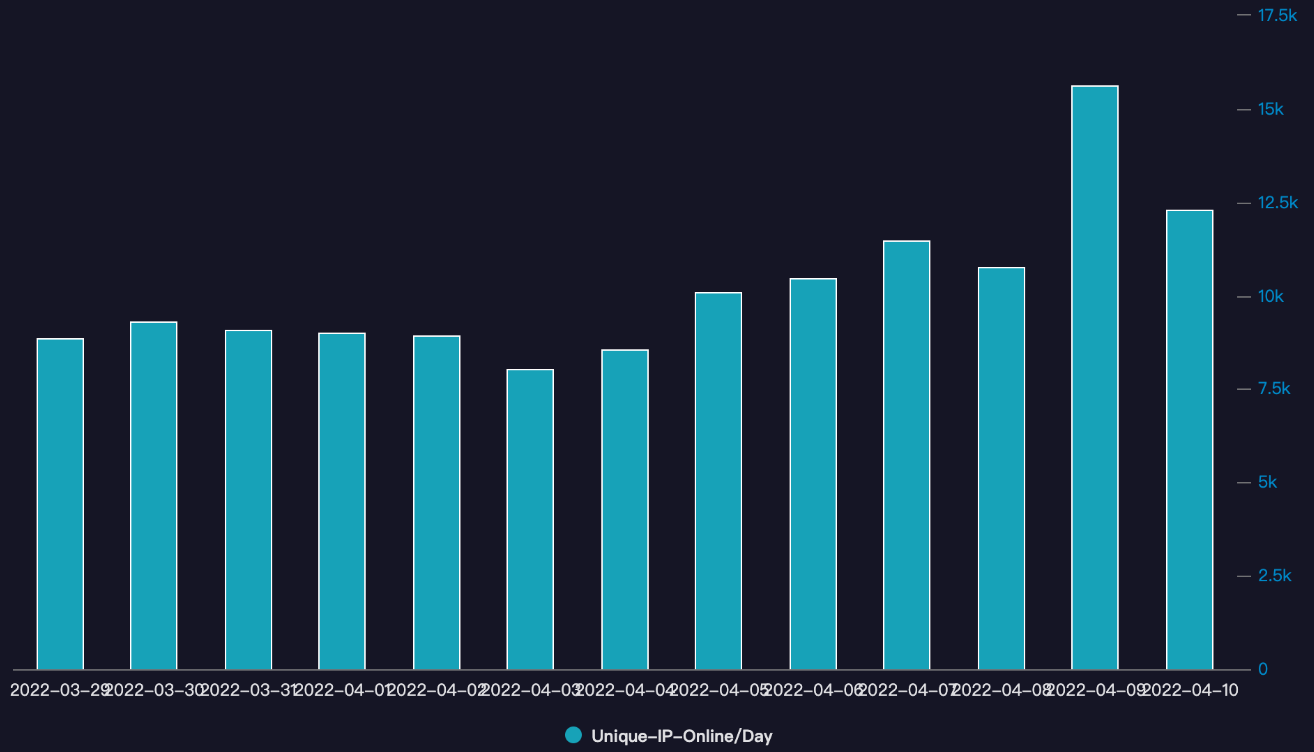
Ботнет получил имя Fodcha. Специалисты 360 Netlab, проанализировавшие эту киберугрозу, выяснили, что вредонос заразил более 62 тыс. устройств в период между 29 марта и 10 апреля. Набор уникальных IP-адресов, связанных с ботнетом, постоянно варьируется, подчеркнули эксперты.

«Согласно полученным от исследователей данным, число активных ботов превышает 56 тыс. ежедневно. Также мы выяснили, что ботнет атакует DDoS более ста жертв каждый день», — отметили в Netlab.


Для заражения девайсов Fodcha использует эксплойты, атакующие ряд известных уязвимостей. Также злоумышленники задействуют инструмент Crazyfia для брутфорс-атак. В список интересующих ботнет устройств попали следующие:

Подпишитесь на новости

Сбой у Ростелекома: больше всего жалоб пришло из Нижегородской области

У «Ростелекома» произошел массовый сбой. Пользователи сообщали, что у компании не работают или работают с ошибками официальный сайт, мобильное приложение и личный кабинет. Первые жалобы начали поступать около 12:40 по московскому времени.

О проблемах с сервисами оператора сообщает Detector404.

По данным сервиса Detector404, за сутки пользователи отправили около 2,5 тысячи жалоб.

Больше всего, 59%, пришло из Нижегородской области. На Курскую область приходится 4% обращений, на Рязанскую и Ивановскую области по 2%.

 

Сам «Ростелеком» сбой не комментировал. Причины неполадок и время их устранения пока неизвестны.

Напомним, ровно на этой неделе у ESTT упали сервисы. Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя.

RSS: Новости на портале Anti-Malware.ru