



США и Европа ликвидировали хакерский маркетплейс RaidForums

США и Европа ликвидировали хакерский маркетплейс RaidForums

США и Европа ликвидировали хакерский маркетплейс RaidForums

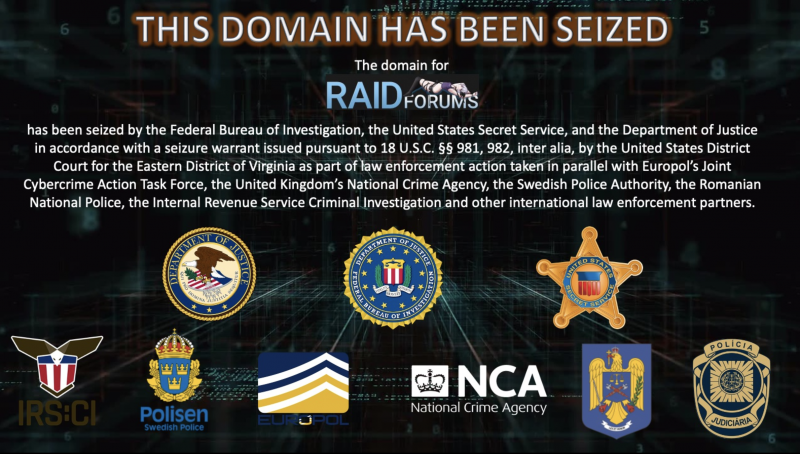
Правоохранители США и пяти европейских стран совместными усилиями закрыли сайт RaidForums, на котором осуществлялась купля-продажа краденых данных. Арестован также предполагаемый создатель и администратор торговой точки, популярной у киберкриминала, — 21-летний уроженец Португалии Дьогу Куэлью (Diogo Santos Coelho).

В рамках международной операции Tourniquet американские федералы с разрешения суда захватили три домена, открывавших доступ к торговой платформе.  Проживающего в Англии португальца задержали в конце января; его содержат под стражей в ожидании решения об экстрадиции в США. При обыске у подозреваемого изъяли £5000 наличными, удалось также выявить и заморозить принадлежащую ему криптовалюту на сумму 500 тыс. долларов.

По имеющимся данным, криминальный маркетплейс RaidForums был создан в 2015 году; к моменту закрытия его аудитория разрослась до 500 тыс. зарегистрированных пользователей. На сайте широко рекламировался хакерский инструментарий, там также можно было купить украденные и утекшие в Сеть базы учетных, персональных и финансовых данных пользователей интернет-сервисов, а также конфиденциальную переписку высокопоставленных организаций.

По оценкам американских властей, на RaidForums выставлялись на продажу сотни краденых баз данных совокупным объемом более 10 млрд записей. Операторы сайта (предположительно во главе с Куэлью) разрабатывали нужный софт, поддерживали нормальное функционирование инфраструктуры, устанавливали правила для пользователей, а также создавали и вели тематические разделы сайта, в том числе форум Leaks Market, на котором торговали слитыми базами данных.

Члены криминального торгового сообщества имели различный статус — в зависимости от размера взноса; наибольшим количеством привилегий обладали так называемые God — «боги». Юзеры также могли в индивидуальном порядке оплатить доступ к разделу сайта ограниченного пользования или выставленной на продажу базе данных.

На сайте работал платный сервис Official Middleman — доверенного посредника, в роли которого, по версии следствия, выступал Куэлью, использовавший юзернейм Omnipotent («всемогущий»). Такая возможность позволяла участникам сделок удостовериться в пригодности предложенного товара и надежности средств платежа.

Примечательно, что посредник и сам иногда подрабатывал торговлей крадеными данными на своей платформе. В США ему инкриминируют в основном деяния, связанные с функциями главного администратора RaidForums: преступный сговор, мошенничество с использованием средств доступа, кража личности с отягчающими обстоятельствами.

В расследовании по данному делу принимали участие спецслужбы США, эксперты Европола и британского Управления по борьбе с преступностью (NCA), полиция Германии, Швеции, Румынии и Португалии.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru