



Новый Windows-инфостилер стал улучшенной версией RedLine

Новый Windows-инфостилер стал улучшенной версией RedLine

Новый Windows-инфостилер стал улучшенной версией RedLine

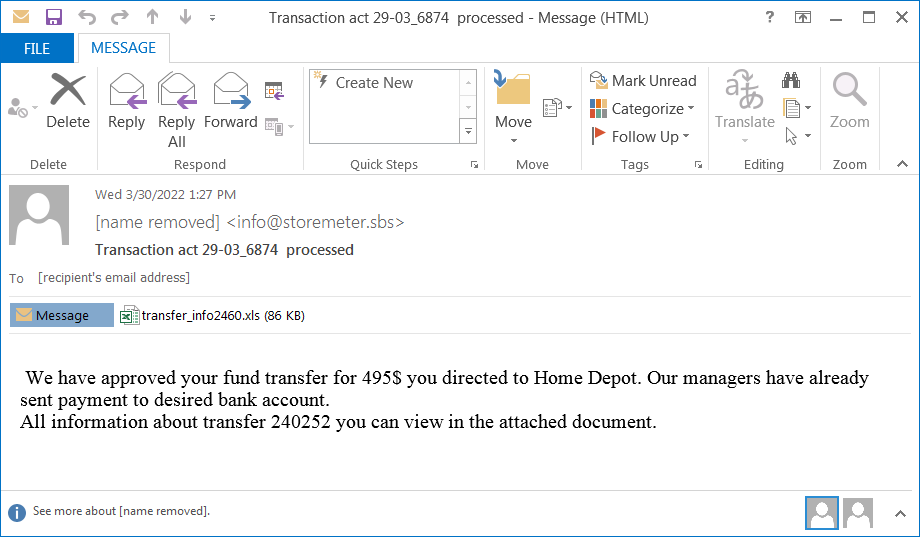
Исследователь сетевых угроз Брэд Дункан (Brad Duncan) обнаружил спам-кампанию, нацеленную на распространение инфостилера META (не путать с организацией Meta, признанной в России экстремисткой). Злоумышленники маскируют свои письма под извещение о статусе платежа и снабжают их вредоносным вложением в формате .xls.

Похититель паролей META появился на черном рынке всего месяц назад. Новый Windows-зловред позиционируется как улучшенная версия RedLine и предоставляется в пользование по подписке — как услуга (Malware-as-a-Service, MaaS).

Вредонос умеет воровать учетные данные, сохраненные в браузерах (Chrome, Edge, Firefox), и ключи к криптокошелькам. Он также с помощью PowerShell вносит свой exe-файл в список исключений Microsoft Defender, чтобы снизить риск обнаружения.

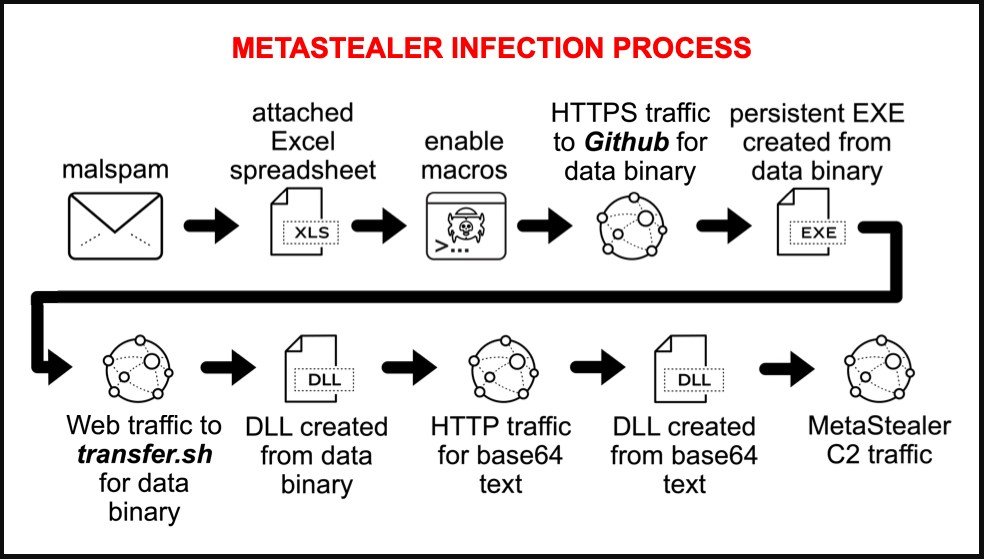
Цепочка заражения в рамках выявленной киберкампании вполне стандартна. Прикрепленный к фальшивому письму документ Excel содержит вредоносный макрос — VBS-код, который получателю предлагается запустить вручную.


Для пущей убедительности потенциальной жертве отображают логотип DocuSign, свидетельствующий о защите контента электронной подписью. После запуска вредоносный скрипт начинает скрытно загружать со сторонних сайтов различные файлы для формирования финальной полезной нагрузки. Их содержимое закодировано по base64, или применен обратный порядок следования байтов — для обхода антивирусов.

Итоговому исполняемому файлу присваивается имя qwveqwveqw.exe (скорее всего случайное). Чтобы обеспечить META Stealer постоянное присутствие, в системном реестре создается новый ключ. С этого момента явным признаком заражения является трафик, который зловредный экзешник генерирует при обмене с C2-сервером (московский 193[.]106[.]191[.]162  в сетях AS-провайдера, зарегистрированного в Красноярске).


По всей видимости, рост популярности нового инфостилера, так же как Mars Stealer и BlackGuard, обусловлен уходом со сцены более мощного конкурента Raccoon. Владельцы этого MaaS-вредоноса свернули свои операции в конце прошлого месяца — но пообещали вернуться.

Подпишитесь на новости

Более 50% магистральных линий связи в России перешагнули срок гарантии

Российскому интернету может понадобиться большой инфраструктурный ремонт. Более 50% магистральных волоконно-оптических линий связи по протяжённости уже превысили гарантированный срок службы в 25 лет.

Об этом пишут «Известия», ссылаясь на проект обновлённой Стратегии развития отрасли связи до 2035 года.

В документе Минцифры износ назван критическим: темпов обновления не хватает, а в ближайшие годы менять линии придётся быстрее. Между тем интернет-трафик в России за 2015-2025 годы вырос в десять раз — до 218,8 экзабайта.

Ухудшение характеристик волокна и повреждения кабеля увеличивают потери сигнала, затрудняют наращивание ёмкости и повышают риск отказов. Если резервного маршрута нет, авария может обернуться перебоями интернета.

Минцифры подчёркивает: исправные линии продолжают работать, а замену проводят по результатам диагностики. По данным ведомства, показатели надёжности магистральных сетей остаются в нормативных пределах.

Цена обновления тоже впечатляет. При оценке около 1 млн рублей за километр замена 400 тыс. км кабеля обойдётся примерно в 400 млрд рублей. Это расчёт на основе оценки J’son & Partners для периода 2020-2030 годов, а не уже утверждённый бюджет.

Операторы уверяют, что следят за состоянием сетей и ремонтируют проблемные участки. При исправном волокне увеличить скорость зачастую можно заменой передающего оборудования.

RSS: Новости на портале Anti-Malware.ru