



Новый Windows-инфостилер стал улучшенной версией RedLine

Новый Windows-инфостилер стал улучшенной версией RedLine

Новый Windows-инфостилер стал улучшенной версией RedLine

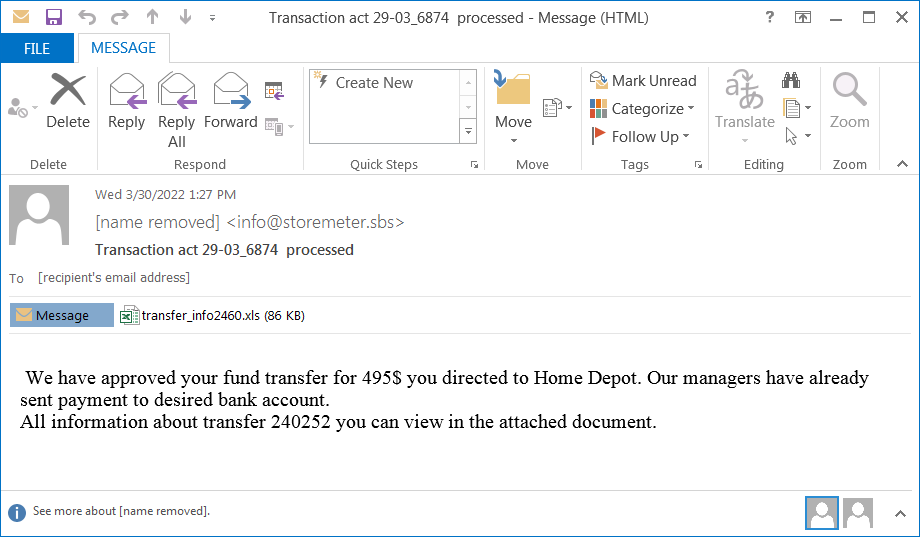
Исследователь сетевых угроз Брэд Дункан (Brad Duncan) обнаружил спам-кампанию, нацеленную на распространение инфостилера META (не путать с организацией Meta, признанной в России экстремисткой). Злоумышленники маскируют свои письма под извещение о статусе платежа и снабжают их вредоносным вложением в формате .xls.

Похититель паролей META появился на черном рынке всего месяц назад. Новый Windows-зловред позиционируется как улучшенная версия RedLine и предоставляется в пользование по подписке — как услуга (Malware-as-a-Service, MaaS).

Вредонос умеет воровать учетные данные, сохраненные в браузерах (Chrome, Edge, Firefox), и ключи к криптокошелькам. Он также с помощью PowerShell вносит свой exe-файл в список исключений Microsoft Defender, чтобы снизить риск обнаружения.

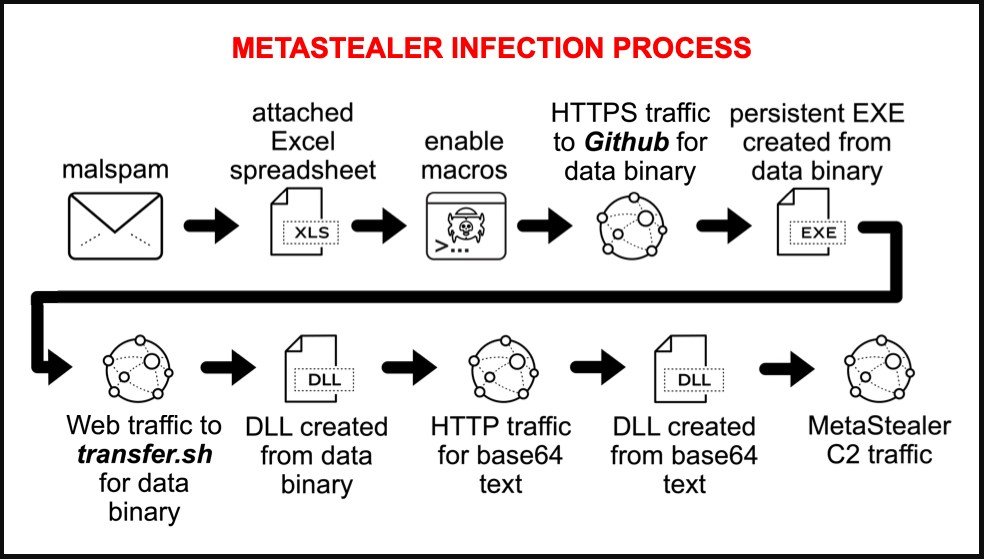
Цепочка заражения в рамках выявленной киберкампании вполне стандартна. Прикрепленный к фальшивому письму документ Excel содержит вредоносный макрос — VBS-код, который получателю предлагается запустить вручную.


Для пущей убедительности потенциальной жертве отображают логотип DocuSign, свидетельствующий о защите контента электронной подписью. После запуска вредоносный скрипт начинает скрытно загружать со сторонних сайтов различные файлы для формирования финальной полезной нагрузки. Их содержимое закодировано по base64, или применен обратный порядок следования байтов — для обхода антивирусов.

Итоговому исполняемому файлу присваивается имя qwveqwveqw.exe (скорее всего случайное). Чтобы обеспечить META Stealer постоянное присутствие, в системном реестре создается новый ключ. С этого момента явным признаком заражения является трафик, который зловредный экзешник генерирует при обмене с C2-сервером (московский 193[.]106[.]191[.]162  в сетях AS-провайдера, зарегистрированного в Красноярске).


По всей видимости, рост популярности нового инфостилера, так же как Mars Stealer и BlackGuard, обусловлен уходом со сцены более мощного конкурента Raccoon. Владельцы этого MaaS-вредоноса свернули свои операции в конце прошлого месяца — но пообещали вернуться.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru