



Новая RAT-кампания использует редирект-сервис на базе 16 500 сайтов

Новая RAT-кампания использует редирект-сервис на базе 16 500 сайтов

Новая RAT-кампания использует редирект-сервис на базе 16 500 сайтов

Эксперты предупреждают о новой вредоносной кампании: злоумышленники раздают замаскированный под обновление браузера RAT, используя новую систему распределения трафика (в Avast ее нарекли Parrot TDS). Провайдер полагается на взломанные серверы, где суммарно хостятся 16,5 тыс. сайтов госструктур, ВУЗов, частных блогеров и поставщиков порноконтента.

Системы TDS (traffic distribution/direction/delivery system) можно использовать и в легитимных целях — например, для проведения рекламных и маркетинговых кампаний. В случае абьюза возможность разделять и перенаправлять трафик значительно облегчает злоумышленникам выбор мишеней определенного профиля (на основании географического местоположения, используемого языка, типа ОС или браузера).

Криминальные редирект-сервисы встречаются нечасто. Так в 2016 году благодаря очередной кампании по распространению шифровальщика CryptXXX экспертам удалось выявить Blackhat TDS, а в 2017 году наблюдалась повышенная активность Seamless.

В данном случае провайдер внедрил на скомпрометированные серверы с уязвимой CMS (WordPress и Joomla) скрипт PHP, обладающий функциями бэкдора. Вредоносный код работает как фильтр: извлекает информацию о клиенте (содержимое строки User-Agent, реферер-запись, куки), перенаправляет запрос на C2-сервер Parrot и возвращает полученный ответ — JavaScript, исполняемый на стороне клиента.

На некоторых серверах вместо стороннего PHP был обнаружен веб-шелл, обеспечивающий захватчику более удобный доступ к взломанной системе. В ряде случаев использовался прямой доступ к Parrot TDS — короткое сквозное соединение, без кода-посредника.

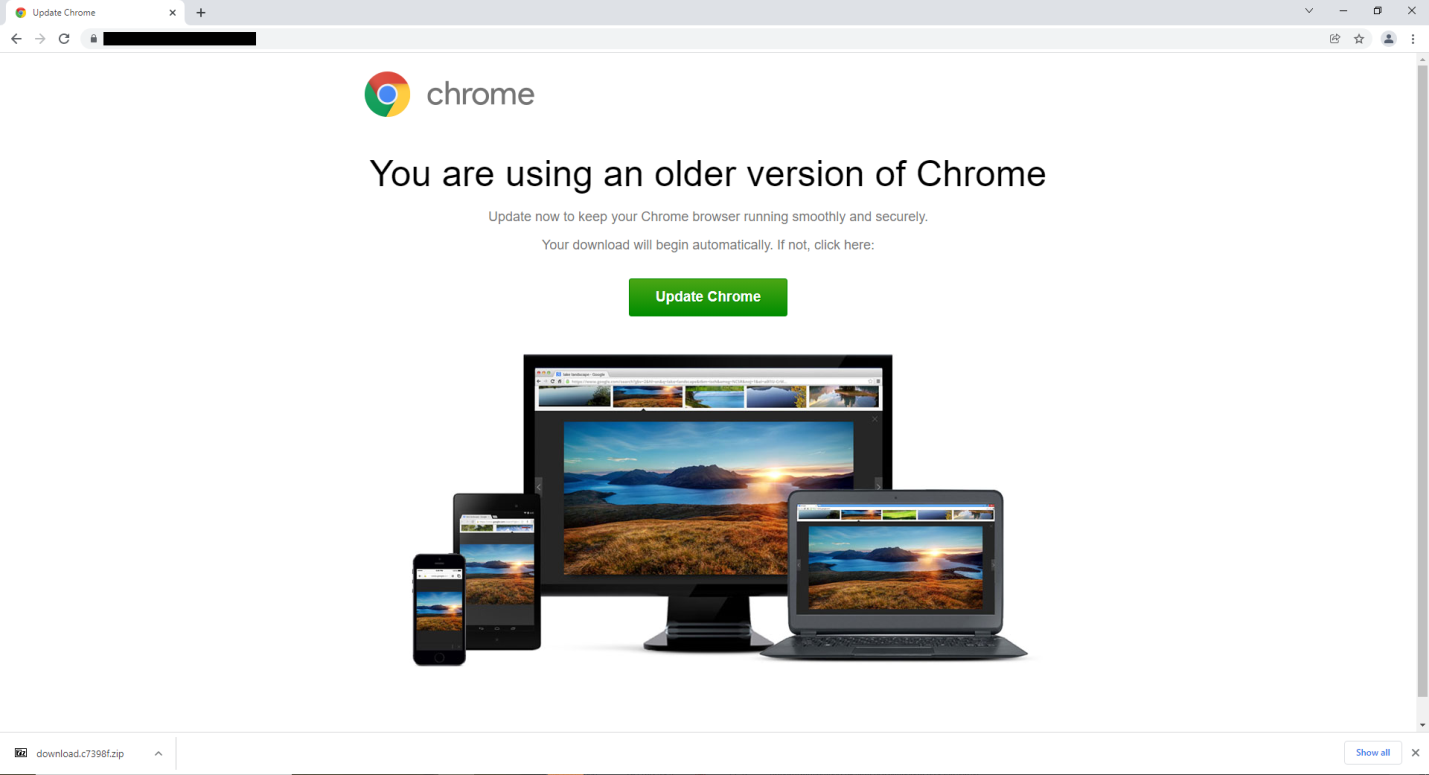
Текущая вредоносная кампания использует JavaScript для отображения фейкового сообщения о необходимости обновить браузер, со ссылкой на загрузку файла. Вместо обещанного апдейта жертве отдается инструмент удаленного администрирования NetSupport, настроенный на работу в фоновом режиме.


Текущие вредоносные атаки, по данным Avast, начались в феврале, а сам сервис Parrot был запущен в октябре 2021 года. Его используют также фишеры — исследователям попались несколько правдоподобных страниц регистрации Microsoft, доступных через TDS-шлюз.

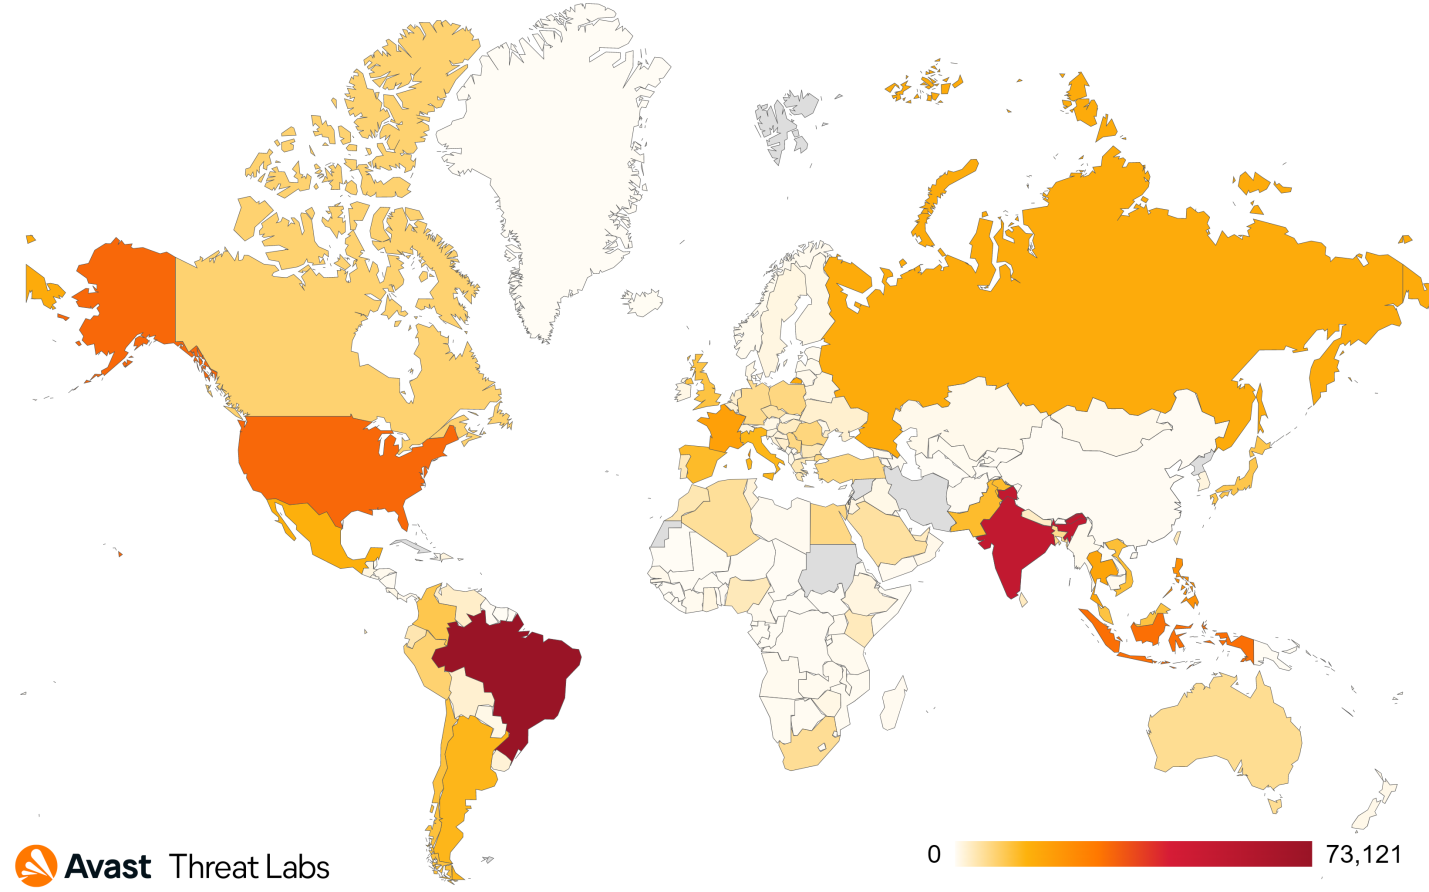
В прошлом месяце защитные решения ИБ-компании заблокировали более 600 тыс. попыток перехода на страницы с поддельным апдейтом. Большое количество таких событий было зафиксировано в Бразилии, Индии, США, Сингапуре и Индонезии. Примечательно, что настройка фильтров Parrot оказалась такой тонкой, что из тысяч потенциальных мишеней можно выбрать ту единственную, которой предназначен вредоносный груз.

Подпишитесь на новости

Не просто стойка с GPU: в России собрали ПАК для корпоративного ИИ

«Лаборатория Числитель» и «Информзащита» представили программно-аппаратный комплекс, который должен помочь крупным компаниям перейти от вечных ИИ-пилотов к нормальной промышленной эксплуатации моделей. Решение анонсировали на форуме TNF-2026.

В основе ПАК — высокопроизводительный ML-кластер и российская платформа контейнеризации «Штурвал». Но создатели подчёркивают: это не очередная дорогая стойка с GPU, на которой каждый проект приходится собирать руками.

Комплекс превращает вычислительные мощности в единый управляемый ресурс. ML-специалист запускает задачу, а платформа сама выделяет CPU и GPU, поднимает нужное окружение, подключает хранилище, запускает обучение и масштабирует нагрузку. Для автоматизации используются Kubernetes и инструменты MLOps, включая Kubeflow, MLflow и model serving.

Архитектура состоит из четырёх уровней: аппаратной инфраструктуры, платформы «Штурвал», MLOps-стека и прикладных ИИ-сервисов — от прогнозирования и аналитики до корпоративных ассистентов. Вокруг ядра работают IAM/SSO, объектное хранилище, реестр образов, CI/CD, мониторинг и аудит.

Заказчики получают единый пул вычислительных ресурсов, изоляцию проектов, централизованное управление доступами и полный жизненный цикл моделей — от эксперимента до публикации и обновления. При этом ML-инструменты не лезут напрямую в железо, а получают инфраструктуру как сервис.

Как сообщается в публикации о проекте, архитектура уже прошла промышленную эксплуатацию у крупного государственного заказчика.

RSS: Новости на портале Anti-Malware.ru