



Власти Германии закрыли крупнейший русскоязычный даркнет-рынок Hydra Market

Власти Германии закрыли крупнейший русскоязычный даркнет-рынок Hydra Market

Власти Германии закрыли крупнейший русскоязычный даркнет-рынок Hydra Market

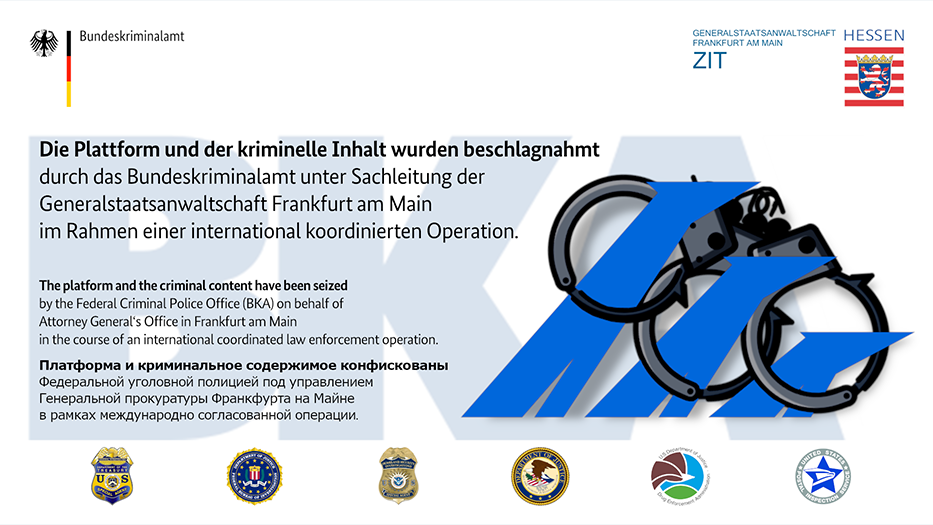
Федеральное управление уголовной полиции Германии (Bundeskriminalamt, BKA) сообщило о конфискации серверов Hydra Market — крупнейшей в даркнете торговой площадки, проводившей сделки по купле-продаже наркотиков, краденых данных, поддельных документов и услуг, отвечающих нуждам киберкриминала.

По данным германских властей, русскоязычный маркетплейс был доступен через Tor как минимум с 2015 года. На платформе было зарегистрировано около 17 млн клиентов и свыше 19 тыс. продавцов. Для сокрытия криминального характера доходов пользователям предоставлялся доступ к специальному сервису — биткоин-миксеру. Торговля велась бойко: в 2020 году объем продаж на Hydra Market составил 1,23 млрд евро.

Расследование по данному делу о нелегальной коммерческой деятельности было запущено в августе 2021 года. В нем приняли участие BKA, Центральное управление по борьбе с киберпреступностью (Zentralstelle zur Bekämpfung der Internetkriminalität, ZIT — подразделение Прокуратуры Франкфурта-на-Майне), а также спецслужбы США.

В ходе разгромной акции на территории Германии силовикам удалось выявить и конфисковать 23 млн евро в биткоинах . В настоящее время проводится розыск операторов и администраторов Hydra Market по обвинению в отмывании денег и пособничестве киберкриминалу.

На сайте торговой площадки в настоящее время красуется баннер, сообщающий о недоступности ресурса ввиду технических работ.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru