



В открытом доступе найдены СМС от Google, Аэрофлота, Тинькофф, Юлы

В открытом доступе найдены СМС от Google, Аэрофлота, Тинькофф, Юлы

В открытом доступе найдены СМС от Google, Аэрофлота, Тинькофф, Юлы

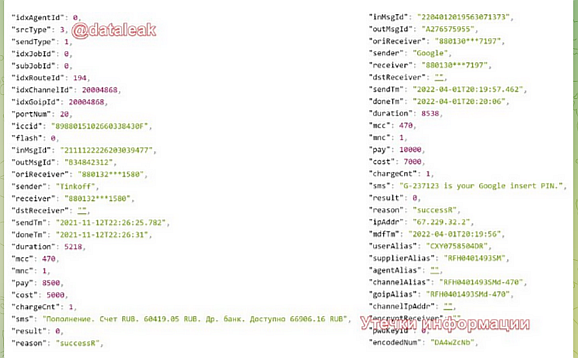
Команда DLBI (Data Leakage & Breach Intelligence), поставщик услуг по поиску утечек данных, сообщает об обнаружении общедоступного сервера Elasticsearch с СМС различных сервис-провайдеров. Суммарный размер индексов, попавших в паблик, составляет около 4,5 Тбайт.

Среди отправителей числятся такие известные компании, как Google, Microsoft, «Тинькофф», «Аэрофлот», а также веб-сервис «Юла». Незащищенный сервер размещен на площадях Amazon в США. Владельца базы данных установить не удалось: исследователи полагают, что им может быть какой-то поставщик услуг по рассылке СМС-сообщений.

Примечательно, что один из индексов (send_record_202204) обновляется, туда постоянно добавляются СМС. Номера телефонов получателей частично скрыты, но содержимое сообщений, в том числе одноразовые коды аутентификации, хранится в открытом виде.


К сожалению, слабая защита облачных хранилищ — одна из самых распространенных ИБ-ошибок, которые допускают бизнес-структуры. Находки, подобные нынешней, нередки, хотя проверка иногда может показать, что это фейк.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru