



Новый троян Borat обеспокоил экспертов богатой функциональностью

Новый троян Borat обеспокоил экспертов богатой функциональностью

Новый троян Borat обеспокоил экспертов богатой функциональностью

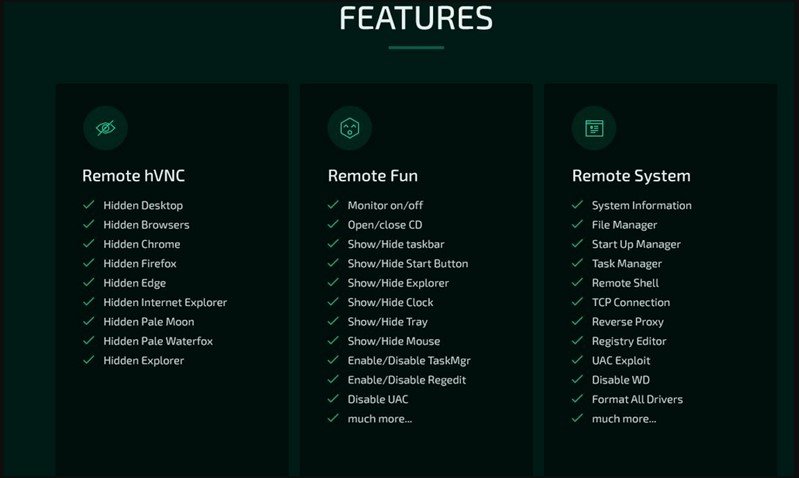
Новый троян, обеспечивающий операторам удалённый доступ (RAT), появился на торговых площадках даркнета. Согласно описанию, вредонос под именем Borat крайне прост в использовании и позволяет злоумышленникам с лёгкостью запускать DDoS-атаки, обходить контроль учётных записей (UAC) и разворачивать программы-вымогатели в сети жертвы.

Кроме того, вооружившиеся Borat киберпреступники могут получить полный контроль над мышью и клавиатурой пользователя, а также доступ к файлам. При этом зловред мастерски скрывает своё присутствие и активность в системе.

Borat позволяет операторам выбрать из нескольких вариантов компиляции, которые создают маленькие пейлоады, нацеленные лишь на узкий набор задач. Исследователи из Cyble обнаружили троян в реальных атаках и проанализировали его функциональность.


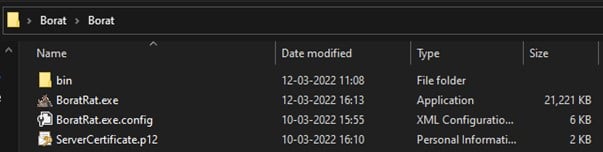
Пока непонятно, распространяется ли Borat бесплатно или же авторы продают его другим киберпреступникам. Команда Cyble отметила, что вредонос поставляется в виде пакета, включающего билдер, модули и сертификат для сервера.


Список функций трояна, для каждой из которых есть свой модуль, выглядит следующим образом:

  • Кейлогер — мониторит и записывает нажатия клавиш, храня все эти данные в TXT-файле.
  • Вымогатель — разворачивает в системе жертвы программу-вымогатель, автоматически генерирует записку с требованием выкупа.
  • DDoS — направляет мусорный трафик на атакуемый сервер, используя ресурсы скомпрометированного устройства.
  • Запись аудиопотока — записывает аудио с помощью микрофона на взломанном устройстве, соответствующие файлы хранятся в формате WAV.
  • Запись видео — если на устройстве доступна камера, вредонос может записывать видеопоток.
  • Удалённый доступ — предоставляет операторам функцию удалённого рабочего стола  
  • Кража учётных данных — шерстит основанные на Chromium браузеры, пытаясь вытащить логины и пароли.
  • Кража токенов Discord — вытаскивает Discord-токены из системы жертвы.
Подпишитесь на новости

В России заблокируют 26 тыс. мобильных номеров, оформленных сверх лимита

Российские операторы отключат около 26 тысяч мобильных номеров, зарегистрированных сверх разрешённого количества. Они числятся примерно за тысячей абонентов. Запас симок на все случаи жизни постепенно заканчивается, по крайней мере в операторских базах.

Данные заместителя главы Роскомнадзора Олега Терлякова с форума «Спектр-2026» приводят «Ведомости».

С начала года к середине октября количество номеров сверх лимита сократилось на 1,95 млн. По подсчётам издания, перелимит уменьшился в 76 раз.

Для граждан России действует ограничение в 20 сим-карт суммарно у всех операторов. Для иностранцев вдвое меньше — десять. Превышение становится основанием для блокировки.

Ограничения направлены против нелегального оборота номеров и телефонного мошенничества. Сим-карты могут оформлять на подставных лиц или граждан, которые вообще не знают о своём внезапном телеком-хозяйстве.

При этом сокращение перелимита на 1,95 млн номеров не означает, что все эти симки принадлежали мошенникам или были принудительно отключены. Статистика показывает, сколько номеров перестало числиться сверх установленного потолка.

RSS: Новости на портале Anti-Malware.ru